Cloud Dev Helpers

Analizar ID de recurso Azurey datos de conexión

Selecciona un identificador ARM, una URL de almacenamiento o una cadena de conexión. El resultado separa campos, detalles y texto reconstruido.

Analizar ID de recurso Azure

Entrada

Resultado

Los datos se procesan en la memoria de esta página, sin peticiones de red ni historial guardado.

Formato y salida

La ocultación se aplica a la vista previa y las exportaciones, no al texto de entrada. También oculta valores de consulta y campos de conexión desconocidos.

Para construir, usa solo el objeto «fields». Editar campos conserva los valores reales en la entrada; [REDACTED] no permite recuperarlos.

Solo se comprueba la estructura. No se verifican en línea recursos, permisos, claves ni conexiones.

Límites: 32768 caracteres, 100 pares clave-valor y 128 segmentos de ID.

Estructura procesada. Puedes exportar el resultado actual.

Analizar ID de recurso Azure ayuda a leer las rutas de registros y plantillas. En un contenedor, el nombre final es solo una parte: el servicio blob, la cuenta y sus padres explican la jerarquía.

Una cadena de conexión Azure contiene parámetros de conexión; una URL de almacenamiento muestra una dirección. Selecciona tu formato para ver sus datos sin confundir un nombre de cuenta con un identificador de recurso completo.

Por qué analizar ID de recurso Azure aquí

Sigue la jerarquía completa y prepara cambios de campos antes de sustituir la entrada.

Conservar la relación entre padres e hijos

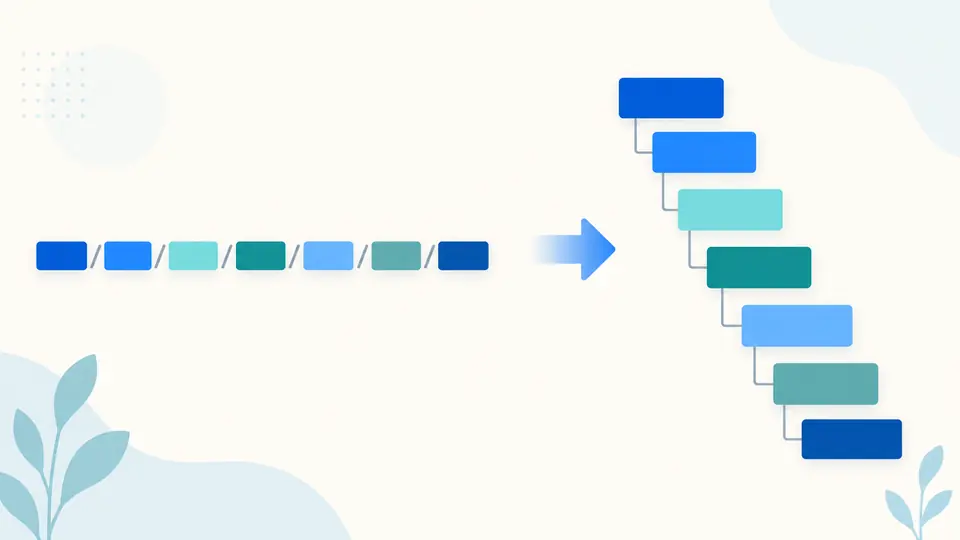
Analizar ID de recurso Azure revela cada par tipo-nombre. Los bloques providers repetidos quedan separados, para que una extensión conserve su proveedor y su relación con el recurso padre.

Una ruta larga de recurso se despliega en un árbol con varios niveles de padres e hijos.

Reconstruir a partir de campos revisables

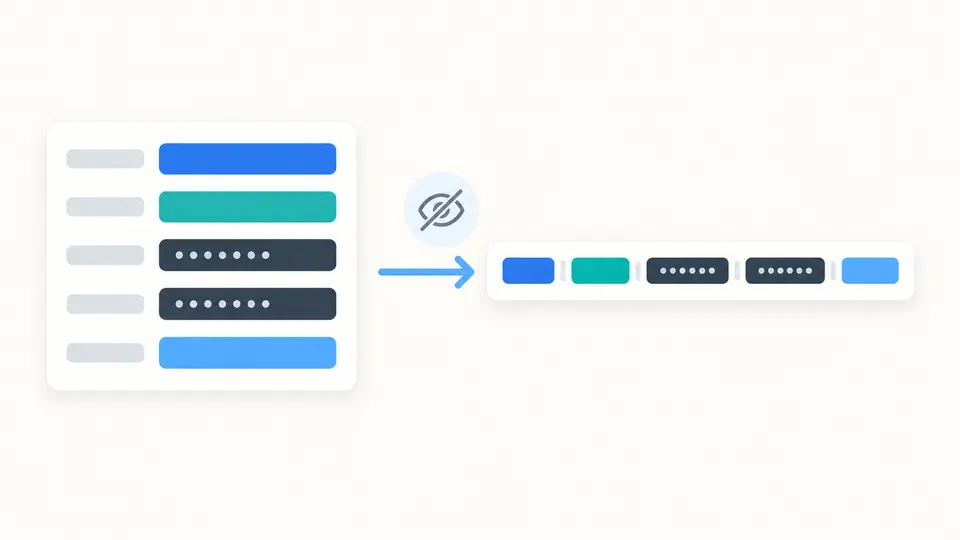
Editar campos prepara el JSON de construcción. La vista previa oculta valores según la opción activa y cuenta los caracteres sustituidos. Tras aplicar, puedes restaurar una vez entrada y resultado.

Un conjunto de campos estructurados se convierte en una cadena con los valores secretos cubiertos.

Tres detalles que facilitan la revisión

01

Elegir formato y esquema antes de editar

El tipo se elige explícitamente. Ejemplo sigue el formato y la dirección activos. Para construir desde un informe, utiliza solo fields, sin details ni reconstructed.

  • El campo kind debe coincidir con el formato elegido.
02

Controlar cuándo se actualiza el resultado

El modo automático espera 350 ms. Desactívalo para preparar varios cambios y ejecuta con el botón o Ctrl/Cmd + Intro. No se puede copiar ni descargar un resultado desactualizado.

  • Cambiar formato, dirección u ocultación también exige actualizar el resultado.
03

Revisar qué se oculta antes de exportar

Editar campos lleva los valores reales a la entrada, aunque la vista previa los oculte. Comprueba la opción de ocultación y el resultado visible antes de compartir una exportación.

  • Ejemplo y Vaciar también ofrecen vista previa y permiten deshacer una vez la sustitución.

Qué puedes inspeccionar en cada formato

Ámbitos y cadenas de proveedores

Distingue suscripción, grupo de recursos, inquilino y grupo de administración. Cada proveedor conserva sus pares tipo-nombre. Si faltan suscripción o grupo, sus campos quedan en null, sin deducirlos de otros nombres.

Rutas de almacenamiento sin normalización

Reconoce hosts estándar blob, dfs, file, queue y table en tres nubes. Mantiene codificación, barras y segmentos con puntos. Los parámetros de consulta conservan orden y repeticiones.

Conexiones separadas por el primer igual

El primer igual separa clave y valor; los siguientes se conservan, como en Base64. Se admiten Storage y Service Bus/Event Hubs. Una clave duplicada produce un error.

Construcción con el mismo control estructural

El JSON debe respetar el esquema exacto, sin campos adicionales. La cadena reconstruida pasa los mismos controles de análisis. Un resultado correcto no demuestra que la conexión funcione.

Límites que conviene tener presentes

No confirma existencia, acceso ni despliegue
No consulta recursos ni prueba conexiones. Tampoco verifica todas las reglas de nombres de los proveedores. La suscripción y el grupo ausentes no se pueden deducir del nombre de cuenta.
Ocultar no equivale a gestionar credenciales
Los valores de consulta y campos no permitidos se ocultan. No se generan, validan ni renuevan claves o firmas SAS. [REDACTED] se rechaza al construir; la entrada conserva los valores originales.
El modo URL exige un host estándar
Admite Azure público, China y US Government. Excluye dominios personalizados, hosts privados, Azure Stack, antigua nube alemana, sitios estáticos y Azurite. Las cadenas sí pueden conservar puntos de conexión personalizados explícitos.
No es un analizador universal de bases de datos
SQL, ODBC, JDBC y URI AMQP genéricas quedan fuera. El punto y coma siempre separa pares, sin escapes por comillas. UseDevelopmentStorage=true se conserva sin insertar claves ni direcciones del emulador.
Los segmentos no demuestran qué existe
Un segmento puede nombrar un contenedor o un blob del contenedor raíz. La ambigüedad queda abierta. No se confirman directorios reales ni se eliminan puntos o combinan barras repetidas.
Una entrada y límites explícitos
Máximo: 32768 caracteres, 100 pares de conexión o consulta y 128 segmentos de ID. Superarlos genera un error sin recortes silenciosos. No hay archivos importados, lotes ni historial. Una URL puede caber dentro del límite y su JSON expandido superarlo. La edición de campos rechaza ese borrador antes de sustituir la entrada.

Dudas al analizar ID de recurso Azure

¿Cómo extraigo el grupo y el nombre del recurso a partir de su ID?

Consulta resourceGroup y el detalle resourceName. providers conserva los pares tipo-nombre de los padres. Analizar ID de recurso Azure permite situar un hijo en su jerarquía. Algunas rutas no incluyen grupo de recursos.

¿Puedo obtener el ID de una cuenta de almacenamiento a partir de su cadena de conexión?

En general, no. AccountName y las credenciales no suelen indicar suscripción ni grupo. Busca esos datos en tu configuración o mediante una consulta de administración autorizada por otra vía; aquí no se inventa un ID ARM.

¿Dónde encuentro la ruta de un blob?

En una URL estándar, sigue al host y termina antes del signo de interrogación. Consulta path y pathSegments, que conservan la codificación. Un segmento único también puede representar un blob del contenedor raíz.

¿Puedo construir una URL de blob sin conectarme a Azure?

Sí, si conoces cuenta, servicio, sufijo de nube y ruta. Edita los campos analizados o usa el ejemplo de construcción. La dirección resultante no confirma la existencia del blob, sus permisos ni la validez de SAS.

¿Por qué son distintas las cadenas de conexión del portal y de PowerShell?

Pueden utilizar autenticaciones o puntos de conexión distintos, como clave de cuenta frente a SAS. También varían campos opcionales y orden. Compara los pares con tu configuración; una diferencia textual no demuestra por sí sola permisos diferentes.

¿Falta una respuesta sobre tu formato?

Continúa con una estructura que puedas revisar

Analizar ID de recurso Azure es el primer paso para entender su jerarquía. Elige el formato de tus datos y comprueba la ocultación antes de copiar el resultado.

Una estructura correcta no garantiza el estado real de los recursos de Azure.