01
切类型不会替换输入
以斜线开头的管理路径选资源 ID,标准服务地址选存储 URL,分号分隔的配置选连接字符串。切换类型会按新语法重新检查现有内容;需要匹配当前类型与方向的示例,另点“示例”并确认替换预览。
- 存储地址只有一段 Blob 路径时,工具只列出路径文本,不替你断言它一定是容器。
云资源标识与连接信息
选择资源 ID、存储 URL 或连接字符串,查看结构字段,或用 JSON 反向构建对应字符串。
输入仅在当前页面内存中处理,不向 Azure 发请求,不上传,也不保存历史记录。
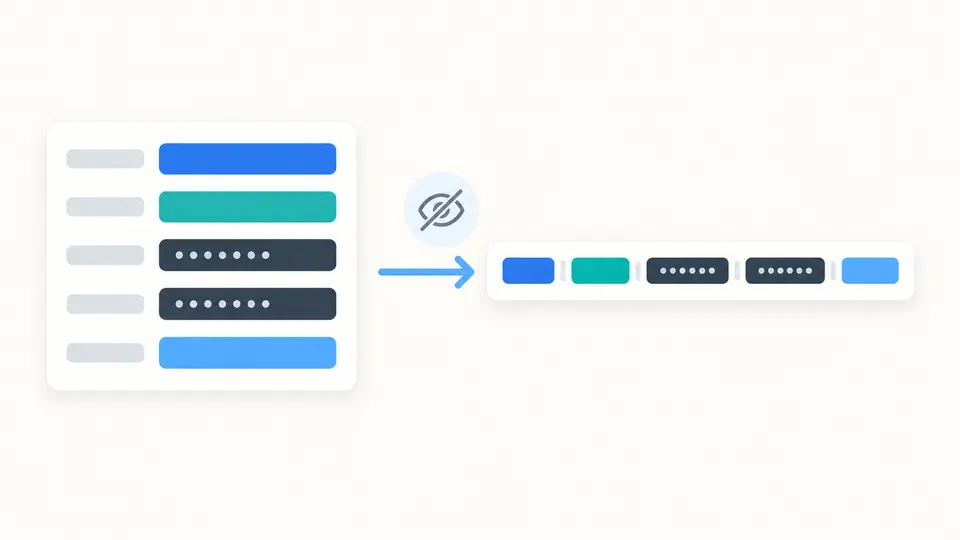
输入框始终显示原文。遮盖作用于结果、预览与导出;查询参数值和未知连接字段值默认隐藏。
使用“编辑字段”准备构建所需的 JSON。应用预览时保留原始字段值。完整报告外层或 [REDACTED] 占位符不能直接作为构建输入。
只检查结构,不验证资源存在、访问权限或密钥有效性。单段 Blob 路径可能是容器,也可能是 $root 中的 Blob。
上限:输入 32768 字符,查询或连接键值 100 项,资源 ID 路径 128 段。
结构已就绪,尚未核实资源状态。
配置里一条很长的路径,最后写着子网名称,前面却还藏着虚拟网络、资源组和订阅。用 Azure 资源 ID 解析核对这些层级,可以避免只看末尾名称就误判资源归属,也方便检查角色分配所用的范围是否停在了正确位置。
存储账户地址、连接字符串和管理资源 ID 所包含的信息不同:有账户名称不代表有订阅 ID,有密钥也不能推出资源组。选择与原文一致的类型,先查看实际存在的字段;需要改名或调整路径时,再进入字段编辑与构建流程。
让长路径中的归属关系与连接字段中的敏感值都清楚可见。
容器名称之前还有存储账户与 Blob 服务;子网名称之前还有虚拟网络。Azure 资源 ID 解析会保留完整的提供程序及类型与名称对,多次出现的 providers 也各有自己的资源链。订阅或资源组缺失时保持为空,不会为了凑出常见模板而补造归属信息。
查看连接信息时,结果默认隐藏账户密钥、查询参数和未知字段的值。“编辑字段”先显示预览,确认应用后用原始字段值准备构建草稿。重建的字符串、复制与下载共用当前遮盖选项,避免界面上看不见的敏感值悄悄出现在导出文件中。
以斜线开头的管理路径选资源 ID,标准服务地址选存储 URL,分号分隔的配置选连接字符串。切换类型会按新语法重新检查现有内容;需要匹配当前类型与方向的示例,另点“示例”并确认替换预览。
默认在修改停顿 350 ms 后更新。关闭自动运行会显示执行按钮,也可用 Ctrl/Cmd + Enter 运行。输入、类型、方向或遮盖选项一变,旧结果立即变为待更新;结果重新就绪前,复制和下载均不可用。
解析成功后点“编辑字段”,先核对预览与替换字符数,再应用。工具会切到从 JSON 构建,并保留真实字段值。清空和载入示例也采用预览后应用的方式;应用后可撤销一次,同时恢复此前的输入与结果。
支持订阅、资源组、管理组和租户范围,以及租户根路径 /。嵌套资源与重复提供程序按原顺序列出,详情给出最终资源类型、名称、范围及提供程序数量。订阅字段检查 GUID 结构,资源组名称保留原大小写,方便对照原始配置。
Azure 存储 URL 可拆出账户、服务、云后缀和路径,覆盖公有云、中国云及美国政府云的 blob、dfs、file、queue、table 服务与次要终结点。原始路径、查询顺序、重复查询键、加号和百分号编码均保留,不把对象名称当普通文件系统路径改写。
Azure 连接字符串按分号分项,每项只在第一个等号处拆分,因此密钥末尾的 == 不会丢失。支持 Storage 及 Service Bus 或 Event Hubs 的字段组合,键名不区分大小写地检查重复;显式存储终结点也作为字段保留,便于核对账户配置。
资源标识符生成器及另两类字符串构建均以可编辑 JSON 为输入,重新应用解析时的结构检查。多余字段、缺少字段或遮盖占位符会报错。解析结果下载为 JSON,构建结果下载为文本;连接键值顺序不变,但字段两侧空白和末尾分号会规范化。
选择资源 ID 类型并输入完整路径。结果的 fields.resourceGroup 是路径中出现的资源组,details.resourceName 是最终资源名称。Azure 资源 ID 解析还会把所有父层级保留在 fields.providers 中,便于区分子网、容器或扩展资源的归属。高于资源组的范围没有资源组字段,这是正常结果。
通常不能。连接字符串提供账户名称、密钥或服务终结点等数据访问字段,却往往没有组成 ARM 资源 ID 所需的订阅 ID 与资源组名称。这些信息需要来自你已有的配置,或通过另一个已授权的管理查询取得。字段齐全后,可以在构建模式中明确填写并生成资源 ID。
对于你有权查看的 Blob,可以在 Azure 门户或 Storage Explorer 的属性中找到 URL。将它放入存储 URL 模式,可查看原始路径和路径分段。编辑时保留百分号编码。主机后仅有一段文本时,它可能是容器,也可能是根容器中的 Blob,本工具不会凭路径形状猜测目标。
可以,前提是已知账户、服务、云后缀和正确编码的路径。先载入存储 URL 示例,再通过“编辑字段”修改 JSON 并构建。这个操作只生成地址文本,不检查 Blob,也不授予访问权限。查询参数值默认被遮盖,准备把地址用于实际请求前,应先确认导出的遮盖状态。
同一账户可能用默认协议、账户字段和 EndpointSuffix 表示,也可能列出各个显式服务终结点。不同命令或客户端生成的文本形式因此可能不同。应对照字段及目标云,而不是仅比较整条字符串是否完全一致。解析结果可以解释当前表示方式,但不能证明不同密钥或终结点拥有等价访问能力。
遇到符合范围却无法解释的字符串?