01
确认文档形态
Statement 可以是对象或数组。角色信任示例展示含 Principal 而无 Resource 的声明;普通身份式声明缺少 Resource 则会报错。
云平台开发辅助
粘贴一份策略 JSON,逐条查看声明、格式化结果和静态报告。
StringEquals · aws:RequestedRegion: ["us-east-1"]
策略文本只在此浏览器处理,不发送 AWS 请求。
声明 1 条;错误 0 项;审阅提示 1 项。
审查多条 Statement 时,IAM 策略验证把每条声明的 Action、Resource 和 Condition 放在一起。遇到 NotAction 或信任策略,先看清原字段,比从一句 Allow 猜权限可靠。
本地结果只描述当前文档。IAM 策略验证没有账号里的其他策略、组织限制或请求上下文,所以不能宣布操作实际获准。 它可辅助 IAM 策略检查,也可当作轻量 IAM 策略解读器;不同于 JSON 策略编辑器,格式化结果不会写回原文。
IAM 策略验证按输入顺序展开 Statement;Action 和 NotAction、Resource 和 NotResource 不会混写。Condition 的操作符、键和值仍对应原文。
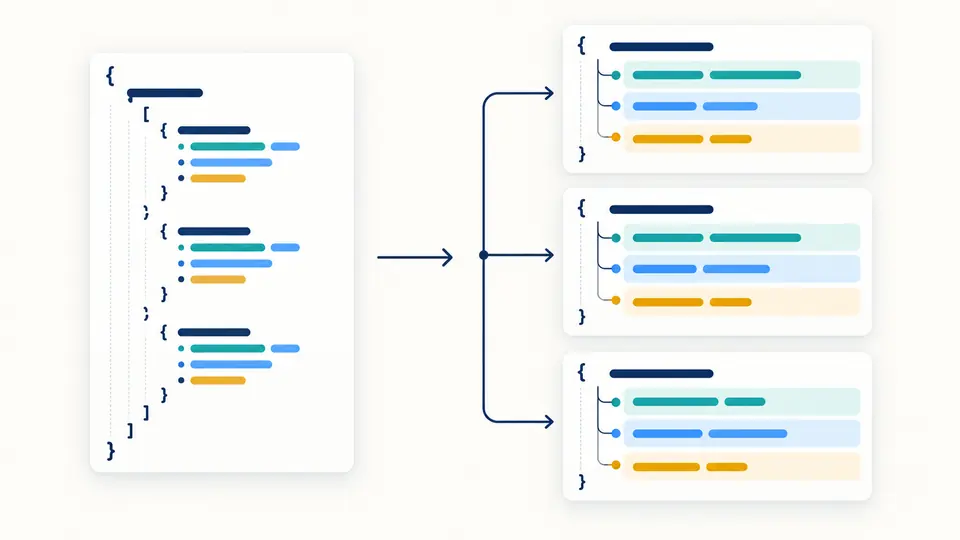
互斥字段及 JSON 语法问题是错误;通配符和反向字段只提示人工复核。有些 AWS 操作要求 Resource 为星号,提示并不等于策略无效。
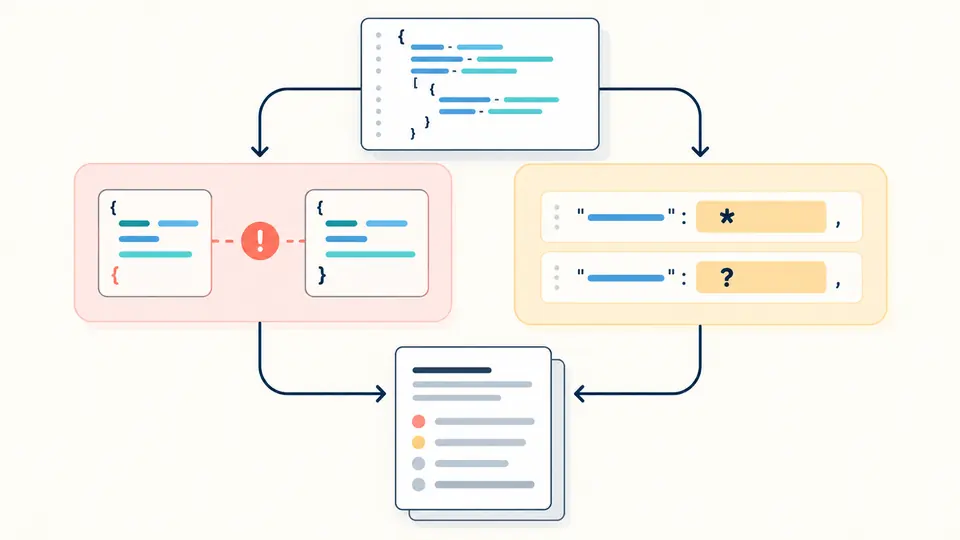
Statement 可以是对象或数组。角色信任示例展示含 Principal 而无 Resource 的声明;普通身份式声明缺少 Resource 则会报错。
默认显示声明树。格式化视图输出独立的两空格 JSON,不覆盖输入;报告视图保留字段路径。改动缩进后,旧导出立即失效。
状态分别计数错误和审阅提示。语法通过才可下载格式化策略;即使树只显示前 50 项,报告仍包含全部声明与诊断。
逐条列出 Sid、Effect、Action 或 NotAction、Resource 或 NotResource、Principal 与 Condition。原有对象和数组顺序不变。
严格 JSON 错误给出行列,字段类型和互斥组合给出路径。IAM 策略验证让复核者能返回具体声明。
格式化生成另一份结果。重复键和不安全大整数会阻止格式化,避免悄悄覆盖动作或改变条件数值。
报告记录静态范围、声明和诊断代码。折叠树节点或分页查看不会裁剪复制、下载的数据。
不能。这里只分析一份文档,实际权限还取决于其他策略、组织限制、边界和请求上下文。
不是。通配符在不少策略位置合法。工具保留 Action 或 Resource 原值并提示复核;是否合适需结合服务规则与用途。
不会。解析和格式化都在浏览器本地执行,不请求 AWS,也不调用 LLM 处理策略文本。
可查看身份式及资源式 JSON 文档,包括角色信任声明;工具只检查通用结构,不认证所有策略类型。
不能。提示仅覆盖有限的结构和通配符规则;完整审查还要结合 AWS Access Analyzer、账号环境和人工复核。
还有疑问?