01
Dokumentform erkennen
Statement darf ein Objekt oder eine Liste sein. Das Beispiel einer Rollen-Vertrauensrichtlinie zeigt Principal ohne Resource; bei einer gewöhnlichen Identitätsrichtlinie wird eine fehlende Resource gemeldet.
Cloud-Werkzeuge
Ein Richtlinien-JSON einfügen und Statement-Baum, Formatierung und statischen Bericht vergleichen.
StringEquals · aws:RequestedRegion: ["us-east-1"]
Der Richtlinientext bleibt in diesem Browser; es erfolgt keine AWS-Anfrage.
Statements: 1; Fehler: 0; Hinweise: 1.
Wer IAM-Richtlinien prüfen möchte, muss bei mehreren Statements die Beziehung zwischen Action, Resource und Condition erkennen. Die IAM-Richtlinien-Validierung zeigt auch NotAction und NotResource unverändert, statt daraus vermeintliche Freigaben abzuleiten.
Das Ergebnis beschreibt nur dieses Dokument. Für wirksame Berechtigungen fehlen weitere Richtlinien, Organisationsregeln und der Kontext der Anfrage. Ein JSON-Richtlinieneditor oder diese lokale Ansicht ersetzt diese Auswertung nicht.
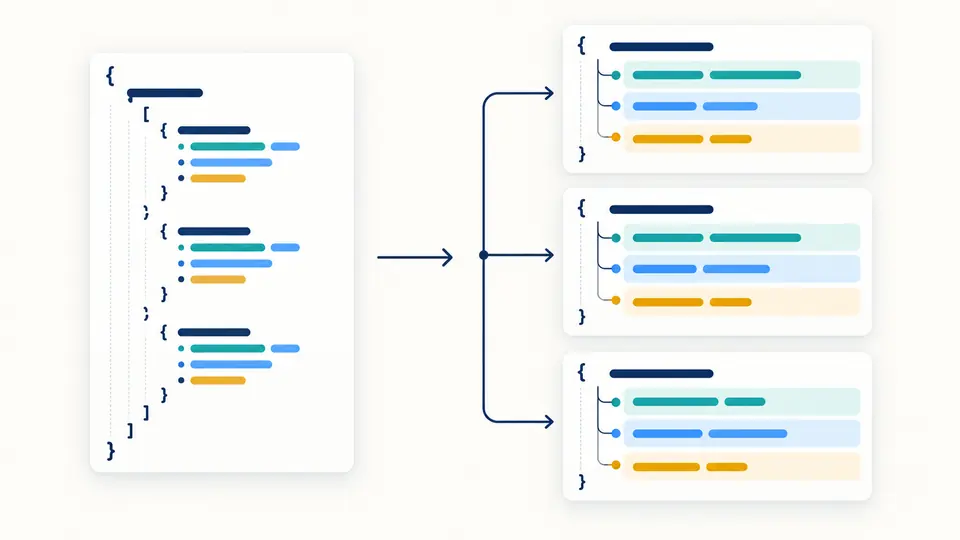
Die IAM-Richtlinien-Validierung erhält Reihenfolge und Feldnamen. Zu jedem Statement stehen Effekt, Aktionen, Ressourcen und Bedingungen beieinander; die Richtliniengrammatik wird sichtbar, ohne die Quelle zu überschreiben.
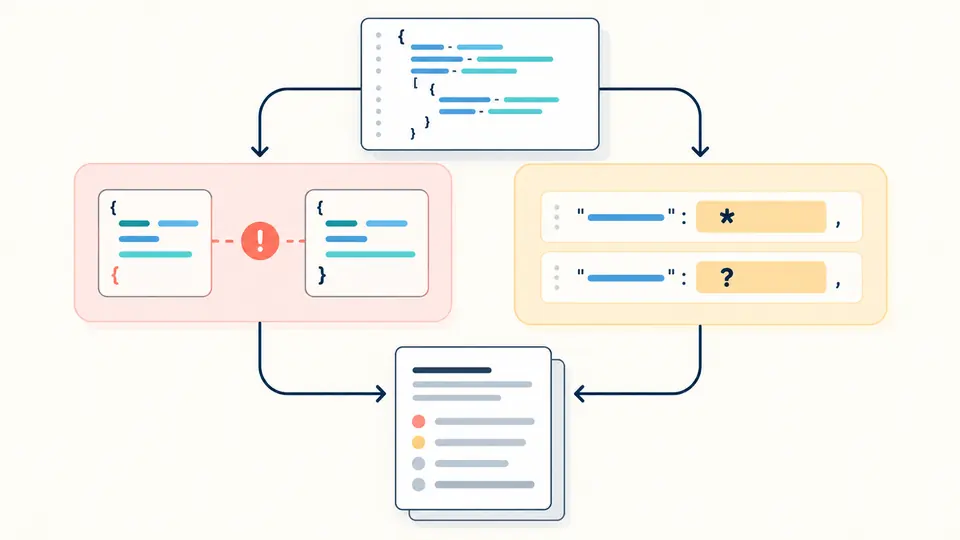
Ungültiges JSON und unvereinbare Felder sind Fehler. Platzhalter und umgekehrte Felder verlangen dagegen eine Prüfung. Manche AWS-Aktionen benötigen Resource "*"; der Hinweis allein ist kein Sicherheitsurteil.
Statement darf ein Objekt oder eine Liste sein. Das Beispiel einer Rollen-Vertrauensrichtlinie zeigt Principal ohne Resource; bei einer gewöhnlichen Identitätsrichtlinie wird eine fehlende Resource gemeldet.
Der Baum ist voreingestellt. Formatiertes JSON mit zwei Leerzeichen bleibt eine separate Ausgabe. Der Bericht enthält Feldpfade und extrahierte Werte; eine andere Einrückung macht alte Exporte sofort ungültig.
Status und Bericht zählen Fehler und Hinweise getrennt. Bei kaputtem JSON gibt es keine formatierte Richtlinie. Die Anzeige beginnt mit 50 Einträgen, der Berichtsexport enthält dennoch alle.
Sid, Effect, Action oder NotAction, Resource oder NotResource, Principal und Condition bleiben je Statement zusammen. Die ursprüngliche Reihenfolge wird erhalten.
JSON-Syntaxfehler erhalten Zeile und Spalte, Strukturfehler einen JSON-Pointer. So lässt sich bei der IAM-Richtlinien-Validierung die konkrete Aussage wiederfinden.
Die Eingabe bleibt unverändert. Doppelte Schlüssel oder unsichere große Zahlen verhindern eine Ausgabe, die sonst Werte still ersetzen oder runden könnte.
Der Export enthält Geltungsbereich, extrahierte Statements und alle Diagnosecodes mit Pfaden. Eingeklappte oder noch nicht angezeigte Einträge fehlen dort nicht.
Nein. Es wird nur ein Dokument gelesen. Weitere Richtlinien und der Kontext einer echten AWS-Anfrage können das Ergebnis ändern.
Nein. Platzhalter sind an manchen Stellen erlaubt. Action und Resource bleiben wörtlich erhalten; ob der Umfang passt, muss anhand des Dienstes und des Zwecks geprüft werden.
Nein. Analyse und Formatierung laufen im Browser. Es gibt keine AWS-Anfrage und keine Übertragung des Richtlinientexts an ein LLM.
Identitäts- und ressourcenbezogene JSON-Dokumente einschließlich Rollen-Vertrauensrichtlinien können betrachtet werden. Eine vollständige Prüfung jedes Richtlinientyps ist das nicht.
Nein. Die Hinweise decken nur ausgewählte Struktur- und Platzhalterregeln ab. Für eine umfassendere Prüfung sind AWS Access Analyzer und der Kontokontext nötig.
Frage noch offen?
Lesen Sie zuerst die Aussagen des Dokuments und prüfen Sie wirksame Rechte im passenden AWS-Kontext.