01
Identifier la forme de Statement
Un objet unique et une liste d’objets sont acceptés. L’exemple de confiance de rôle illustre Principal sans Resource ; une déclaration d’identité ordinaire dépourvue de Resource est signalée.
Outils cloud
Collez un document JSON et comparez l’arbre des statements, le formatage et le rapport statique.
StringEquals · aws:RequestedRegion: ["us-east-1"]
Le texte reste dans ce navigateur ; aucune requête AWS n’est envoyée.
Déclarations : 1 ; erreurs : 0 ; points à vérifier : 1.
Une politique qui contient plusieurs Statement est difficile à relire dans un seul bloc. La Validation de politique IAM regroupe Action, Resource et Condition par déclaration, tout en conservant NotAction et NotResource comme des champs inverses.
Ce résultat concerne uniquement le document présent. La Validation de politique IAM n’a ni les autres politiques ni le contexte de la requête : un Allow visible ne prouve pas l’accès réel. Un éditeur de politiques JSON peut modifier le texte ; ici les sorties restent séparées.
La Validation de politique IAM conserve l’ordre des Statement et les noms AWS. L’opérateur, la clé et les valeurs de chaque Condition restent liés à la déclaration source ; on peut confronter l’arbre au JSON.
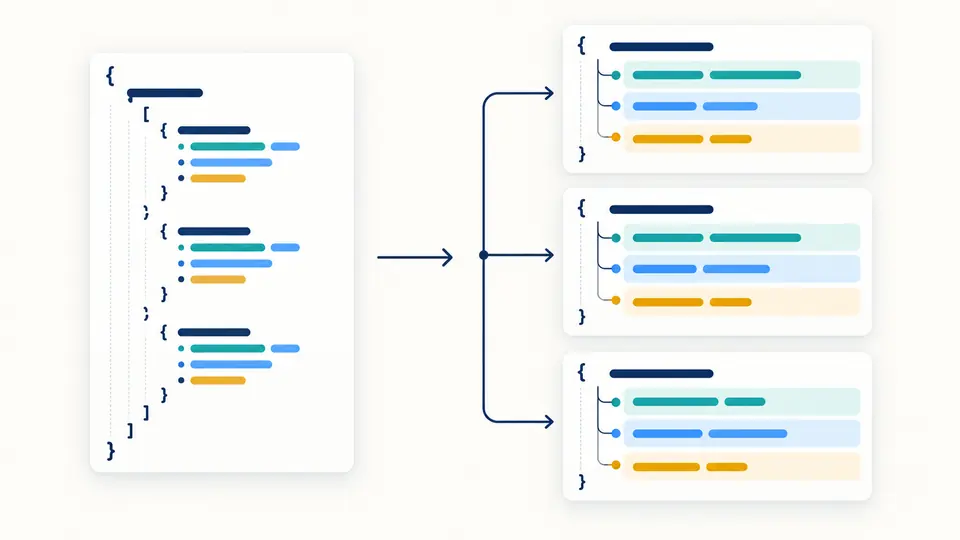
JSON mal formé et éléments incompatibles sont des erreurs. Un joker ou un champ inverse est une invitation à vérifier la portée, non la preuve d’un accès administrateur. Certaines actions AWS imposent même Resource "*".
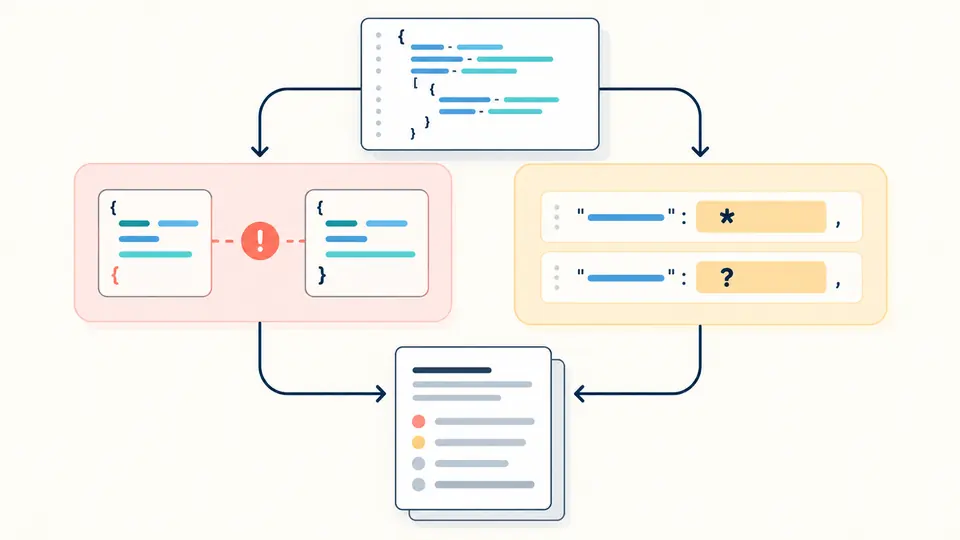
Un objet unique et une liste d’objets sont acceptés. L’exemple de confiance de rôle illustre Principal sans Resource ; une déclaration d’identité ordinaire dépourvue de Resource est signalée.
L’arbre est la vue initiale. Le JSON formaté est une sortie séparée à deux espaces, et le rapport contient les chemins des éléments extraits. Changer l’indentation rend immédiatement les anciens exports périmés.
Le statut compte erreurs et points de vigilance séparément. Une syntaxe JSON invalide bloque la sortie formatée. Même si l’écran commence par 50 éléments, le rapport téléchargé contient toutes les déclarations.
Chaque Statement présente Sid, Effect, Action ou NotAction, Resource ou NotResource, Principal et Condition. L’ordre des tableaux est préservé.
Une erreur JSON donne ligne et colonne ; une incohérence de structure donne un chemin JSON Pointer. La Validation de politique IAM permet de retrouver la déclaration concernée. Une vérification de politique IAM liée à AWS peut aller au-delà de ces diagnostics locaux.
L’entrée reste intacte. Les clés dupliquées et les grands nombres non sûrs empêchent de produire un JSON qui écraserait ou arrondirait silencieusement une valeur.
Portée statique, déclarations extraites, codes et chemins figurent dans l’export. Replier un nœud ou paginer l’affichage ne coupe pas les données.
Non. Ce contrôle lit un document isolé. Les autres politiques et les conditions d’une vraie requête AWS peuvent modifier le résultat final.
Non. Les caractères génériques sont admis dans plusieurs positions. L’outil garde Action ou Resource tel quel et invite à examiner si la portée convient au service et au besoin.
Non. L’analyse et le formatage se font dans le navigateur, sans appel AWS ni envoi du texte à un LLM.
On peut examiner des documents JSON d’identité et de ressource, dont les déclarations de confiance de rôle. Cela ne certifie pas tous les types ni les règles propres à chaque service.
Non. Ces alertes ne couvrent qu’un ensemble limité de structures et de jokers. AWS Access Analyzer et le contexte du compte restent nécessaires pour une revue plus large.
Une question reste ouverte ?
Lisez d’abord ce que dit le document, puis vérifiez les droits réels dans le contexte AWS approprié.