01
Уточните форму Statement
Допустим один объект или массив. Пример, где политика доверия роли содержит Principal без Resource, показывает важное исключение. Для обычного оператора идентичности отсутствие Resource отмечается как ошибка.
Облачные инструменты
Вставьте JSON политики и сравните дерево операторов, форматирование и локальный отчёт.
StringEquals · aws:RequestedRegion: ["us-east-1"]
Текст остаётся в этом браузере; запросов к AWS нет.
Операторов: 1; ошибок: 0; замечаний: 1.
Когда в документе несколько Statement, разбор политик AWS IAM требует видеть связь между Action, Resource и Condition. Проверка политики IAM показывает NotAction и NotResource под исходными именами, чтобы обратные условия не превратились в мнимое разрешение.
Этот результат относится лишь к вставленному документу. Проверка политики IAM не получает другие политики, правила организации и параметры запроса, от которых зависит реальное решение AWS. Полная проверка политик доступа требует контекста аккаунта, которого здесь нет.
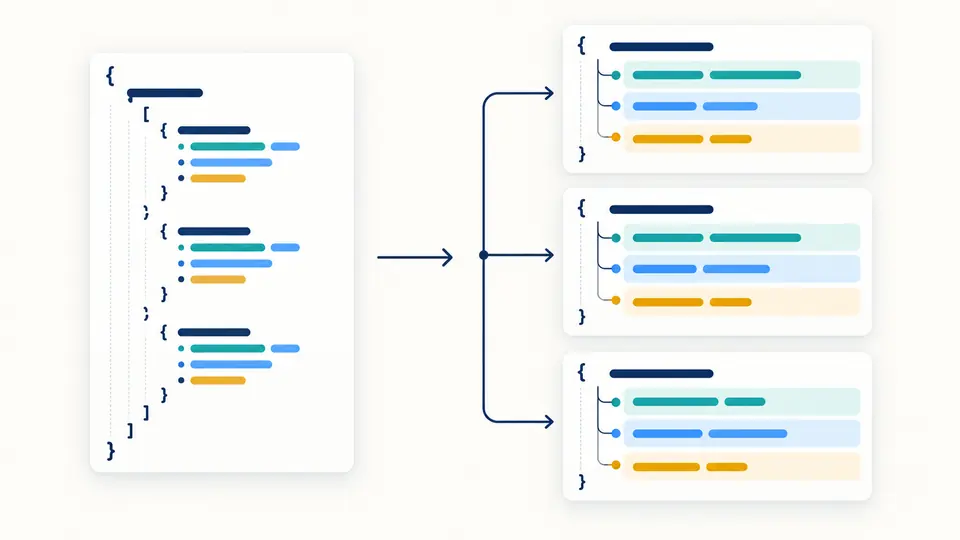
Проверка политики IAM сохраняет порядок Statement. Для каждого оператора рядом остаются эффект, действия, ресурсы, оператор Condition, ключи и значения. Дерево удобно сверять с исходным JSON.
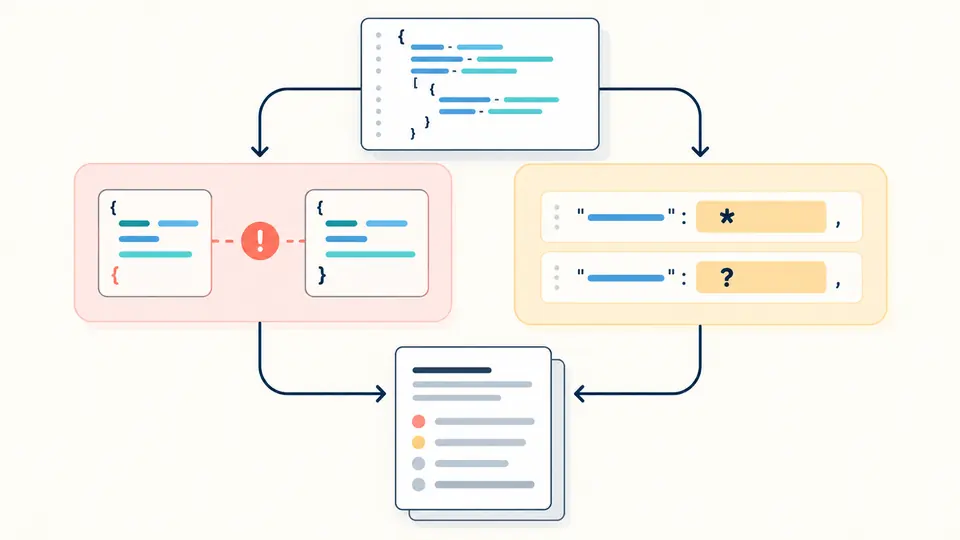
Сломанный JSON и взаимоисключающие поля считаются ошибками. Шаблоны * и ? и обратные поля требуют внимания, но сами по себе не доказывают права администратора: некоторым действиям AWS нужен Resource "*".
Допустим один объект или массив. Пример, где политика доверия роли содержит Principal без Resource, показывает важное исключение. Для обычного оператора идентичности отсутствие Resource отмечается как ошибка.
Сначала открыто дерево. Форматированный JSON с двумя пробелами создаётся отдельно, не переписывая ввод. Отчёт сохраняет пути и извлечённые элементы; изменение отступа сразу делает прежний экспорт устаревшим.
Состояние раздельно считает ошибки и замечания. При ошибке строгого JSON нет форматированного файла. На экране сначала видно 50 элементов, однако скачанный отчёт включает все.
Для каждого оператора показаны Sid, Effect, Action или NotAction, Resource или NotResource, Principal и Condition. Порядок элементов массива сохраняется.
Синтаксическая ошибка содержит строку и столбец; проблемы формы получают путь JSON Pointer. Проверка политики IAM помогает вернуться к нужному оператору.
Исходный текст не меняется. Повторяющиеся ключи и небезопасно большие числа останавливают вывод, чтобы значение не было тихо заменено или округлено.
Отчёт содержит границы статического анализа, извлечённые операторы, коды и пути всех замечаний. Свёрнутые карточки и порции отображения не обрезают экспорт.
Нет. Проверяется один документ; другие политики, ограничения организации и условия настоящего запроса AWS могут изменить итог.
Нет. Шаблоны допустимы в ряде позиций. Значения Action и Resource сохраняются; уместность области действия нужно оценить для конкретной задачи и сервиса.
Нет. Разбор и форматирование выполняются в браузере без запроса AWS и передачи текста языковой модели.
Можно просмотреть JSON политики идентичности и ресурсов, включая операторы доверия роли. Это не сертификация всех типов политик и правил сервисов.
Нет. Замечания охватывают ограниченный набор структурных правил и шаблонов. Для более широкой оценки нужны AWS Access Analyzer и данные реального аккаунта.
Остался вопрос?
Сначала разберите документ, затем подтвердите реальные права в соответствующем контексте AWS.