01
Confira o tipo de declaração
Statement aceita um objeto único ou uma lista. No exemplo de confiança de função, Principal aparece sem Resource. Em uma declaração comum de identidade, Resource ausente é apontado como problema.
Ferramentas de nuvem
Cole uma política JSON e compare a árvore de declarações, a formatação e o relatório local.
StringEquals · aws:RequestedRegion: ["us-east-1"]
O texto é processado neste navegador; nenhuma solicitação é enviada à AWS.
Declarações: 1; erros: 0; alertas: 1.
Quem faz verificação de políticas com várias declarações precisa relacionar Action, Resource e Condition sem misturá-las. A Validação de política do IAM preserva NotAction e NotResource, que têm sentido diferente dos campos positivos.
O resultado descreve só o documento colado. A Validação de política do IAM não recebe as outras políticas, os limites da organização nem os atributos da requisição real que influenciam uma decisão da AWS.
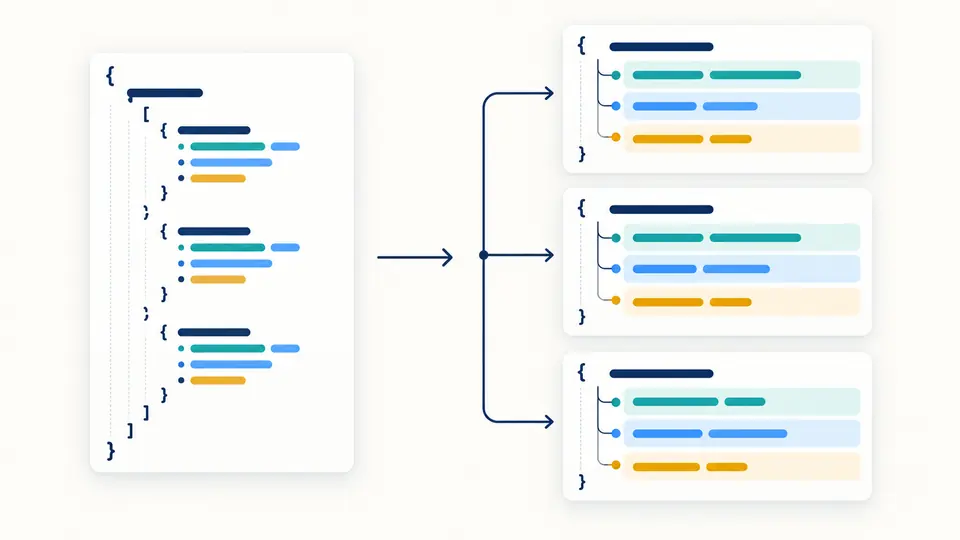
A Validação de política do IAM conserva a ordem dos Statement e associa operador, chave e valor de cada Condition à sua declaração. Compare a árvore com a origem sem que um editor de políticas JSON altere seu texto.
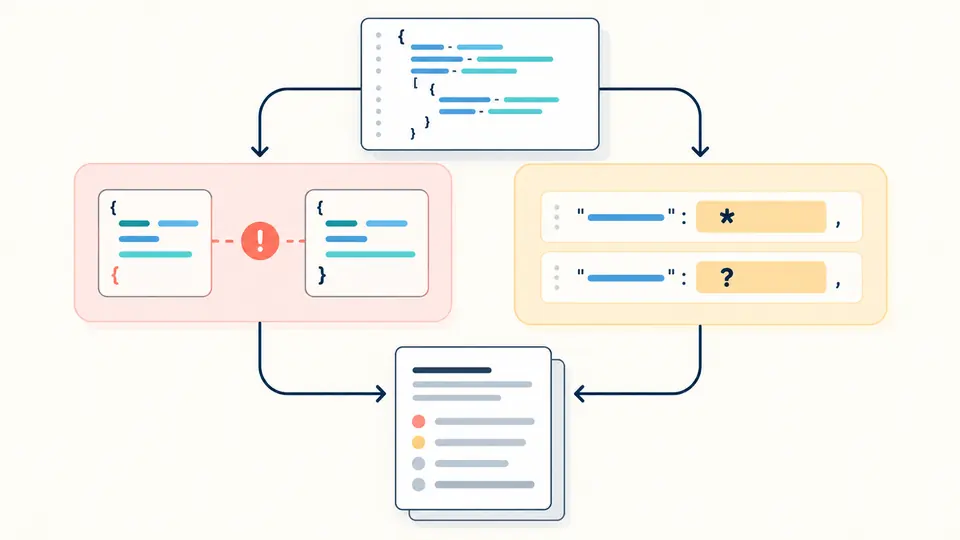
JSON malformado e campos mutuamente exclusivos são erros. Curingas e elementos inversos pedem análise humana. O asterisco pode ser necessário para algumas ações da AWS; um alerta não significa acesso irrestrito.
Statement aceita um objeto único ou uma lista. No exemplo de confiança de função, Principal aparece sem Resource. Em uma declaração comum de identidade, Resource ausente é apontado como problema.
A árvore abre primeiro. O JSON formatado com dois espaços é uma saída independente, não uma correção do original. O relatório guarda caminhos e campos extraídos; alterar a indentação torna exportações antigas inválidas.
Erros e alertas têm contagens separadas. Se o JSON estrito falhar, não há política formatada para baixar. A tela começa com 50 itens, mas o relatório exportado reúne todos.
Sid, Effect, Action ou NotAction, Resource ou NotResource, Principal e Condition aparecem por declaração. A ordem dos arrays é mantida.
Falhas de sintaxe mostram linha e coluna; problemas de forma trazem caminhos JSON Pointer. A Validação de política do IAM permite encontrar a declaração específica. A gramática da política do IAM orienta a leitura dessas formas, mas a validação local não substitui o serviço.
O documento original fica intacto. Chaves duplicadas e números grandes inseguros bloqueiam a saída para evitar sobrescrever ou arredondar valores silenciosamente.
Registra o escopo estático, as declarações e todos os códigos e caminhos. Recolher cartões ou paginar a visualização não corta o arquivo baixado.
Não. Apenas um documento é examinado. Outras políticas e o contexto de uma requisição real da AWS podem mudar o resultado final.
Não. Curingas são válidos em várias posições. A ferramenta mantém Action e Resource literalmente e pede que você avalie o escopo conforme o serviço e o objetivo.
Não. A análise e a formatação acontecem no navegador, sem solicitação à AWS e sem envio do texto a um LLM.
É possível examinar JSON de identidade e de recurso, inclusive declarações de confiança de função. Isso não certifica todos os tipos ou regras específicas de serviço.
Não. Os alertas cobrem um conjunto limitado de regras de estrutura e curingas. Para uma avaliação mais ampla, use AWS Access Analyzer e o contexto da conta.
Ainda tem uma dúvida?
Entenda primeiro o documento e confirme o efeito real das permissões no ambiente AWS adequado.