01
Congele o horário
O horário UTC é preenchido uma vez ao abrir a página; o botão Agora o atualiza somente quando solicitado. O exemplo público do S3 traz uma assinatura conhecida e mostra uma prévia antes de substituir seus dados.
Ferramentas de nuvem
Informe os campos exatos da requisição e acompanhe o cálculo da assinatura no cabeçalho.
Cálculo no navegador, sem enviar chamadas. Use credenciais de teste, nunca segredos de produção.
Informe uma URL para começar.
O relatório oculta Session Token; a solicitação ocultada não recalcula a assinatura.
SignatureDoesNotMatch nem sempre indica uma chave incorreta. Para depurar assinatura AWS SigV4, compare a solicitação canônica formada pelo caminho, pela consulta, pelos cabeçalhos e pelo hash do corpo com o valor esperado pelo serviço.
O exemplo S3 publicado pela AWS usa credenciais fictícias e horário fixo. O cálculo é local: a página não testa permissões IAM nem a resposta do endpoint.
Transforme um erro 403 em diferenças de texto verificáveis.
Ao depurar assinatura AWS SigV4, os nomes e valores da consulta são codificados antes da ordenação, parâmetros repetidos permanecem e espaços dos cabeçalhos são normalizados. Diferenças entre `+` e `%20` aparecem na solicitação canônica.
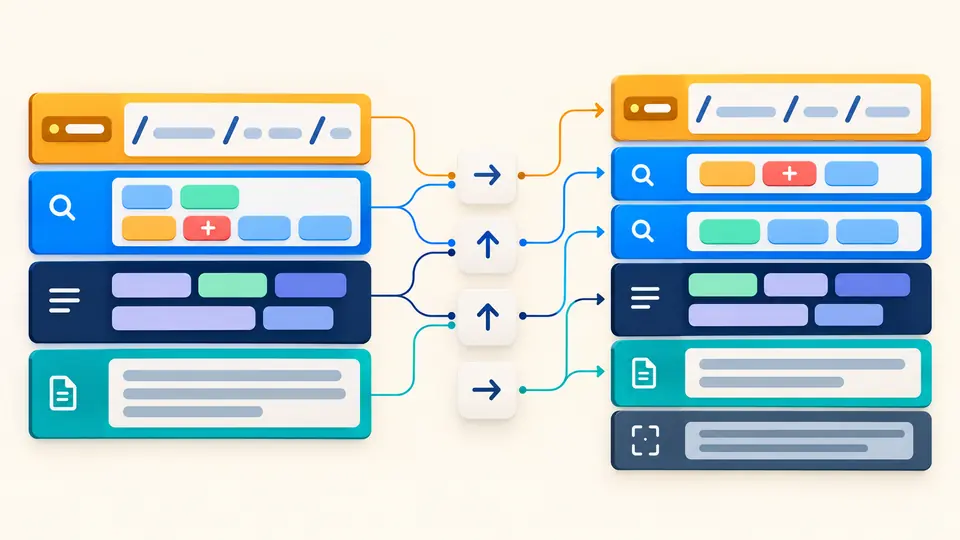
O SHA-256 da solicitação canônica, o escopo e a string para assinar aparecem separadamente. Cole uma referência para encontrar a primeira linha diferente, mesmo sem informar uma chave de teste.
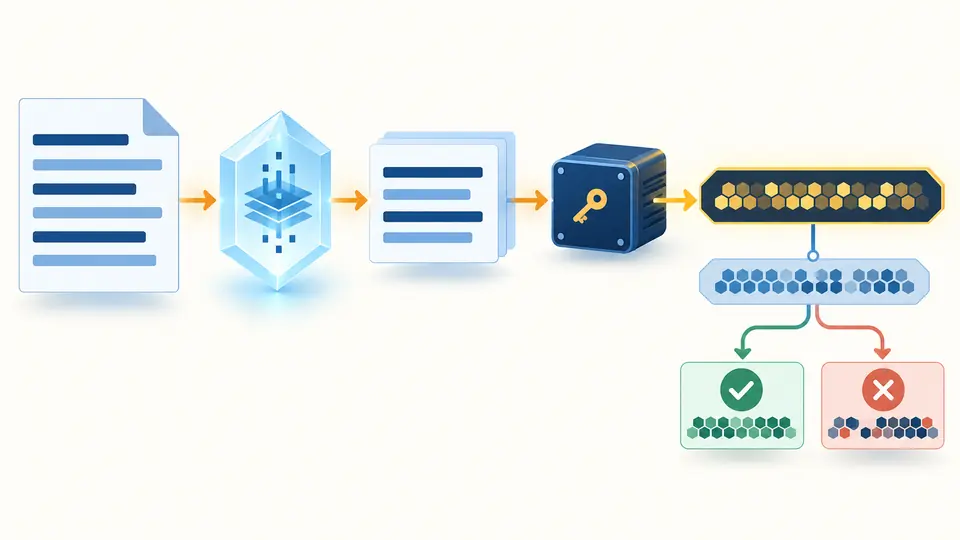
O horário UTC é preenchido uma vez ao abrir a página; o botão Agora o atualiza somente quando solicitado. O exemplo público do S3 traz uma assinatura conhecida e mostra uma prévia antes de substituir seus dados.
Execute manualmente ou pressione Ctrl/Cmd+Enter. Analise URI, consulta ordenada, cabeçalhos normalizados e hash do corpo. Para S3, x-amz-content-sha256 segue o modo de payload escolhido.
A solicitação canônica pode ser confrontada sem uma chave. Só a assinatura final exige credenciais de teste descartáveis. O relatório geral oculta Session Token; copiar o texto exato é uma ação separada.
Método, URI, consulta ordenada, cabeçalhos canônicos, SignedHeaders e hash do corpo são concatenados. Chaves de consulta repetidas permanecem, e `+` vira `%2B`, não um espaço de formulário.
Veja o SHA-256 da solicitação canônica e o escopo data/região/serviço/aws4_request. Uma região errada muda tanto a string para assinar quanto a chave HMAC derivada.
Sem segredo, a análise estrutural funciona. Com um par de chaves de teste descartáveis, Signature e Authorization são calculados localmente, sem exibir a chave secreta ou chaves intermediárias.
Compare uma solicitação canônica linha por linha e uma assinatura hexadecimal de 64 caracteres por valor. O diagnóstico não prova que a AWS aceitaria a requisição.
Compare primeiro a solicitação canônica do cliente com o valor no erro da AWS. Para depurar assinatura AWS SigV4, localize a primeira linha diferente e confira codificação da URI, ordem da consulta, cabeçalhos assinados e hash do corpo.
Um proxy pode modificar caminho ou cabeçalhos depois da assinatura. Verifique também horário, região, serviço e o par de chaves de teste. O cálculo local não substitui logs do serviço.
Sim. Solicitação canônica, SHA-256 e string para assinar podem ser reconstruídos sem segredo. O HMAC final exige a chave correspondente; sem ela, nenhuma assinatura fictícia é mostrada.
Sim. A região integra o escopo da credencial e a derivação da chave HMAC. Ajustá-la muda a string para assinar e a assinatura final; confira a região real do endpoint ou bucket.
Pode. Se Host, outro cabeçalho assinado, caminho, consulta ou corpo mudar no trânsito, a assinatura calculada pelo serviço será diferente. Compare a requisição antes e depois do proxy quando possível.
Ficou alguma dúvida?
Comece pelo vetor público do S3 e depois compare sua requisição de teste. É possível depurar assinatura AWS SigV4 aqui sem enviar a chamada.