01
Fijar la hora
La fecha UTC se rellena una sola vez al abrir la página; el botón Ahora la actualiza a petición. El ejemplo S3 incluye una firma conocida y ofrece una vista previa antes de sustituir tus datos.
Herramientas de nube
Introduce los campos exactos de la solicitud y sigue el cálculo de la firma de cabecera.
Cálculo en el navegador, sin enviar solicitudes. Usa credenciales de prueba, nunca secretos de producción.
Introduce una URL para empezar.
El informe oculta Session Token; la solicitud oculta no sirve para recalcular la firma.
SignatureDoesNotMatch no siempre significa que la clave esté mal. Al depurar firma AWS SigV4, compara la solicitud canónica formada por ruta, parámetros, cabeceras y hash del cuerpo con el valor esperado por AWS.
El ejemplo S3 publicado por AWS usa credenciales ficticias y una fecha fija. Todo se calcula localmente; esta página no comprueba permisos de IAM ni si el servicio acepta la solicitud.
Convierte el error de firma en diferencias que se pueden señalar.
Para depurar firma AWS SigV4, se ordenan nombres y valores de consulta después de codificarlos, se conservan las claves repetidas y se normalizan las cabeceras. `+`, `%20` y los espacios alterados aparecen en la solicitud canónica.
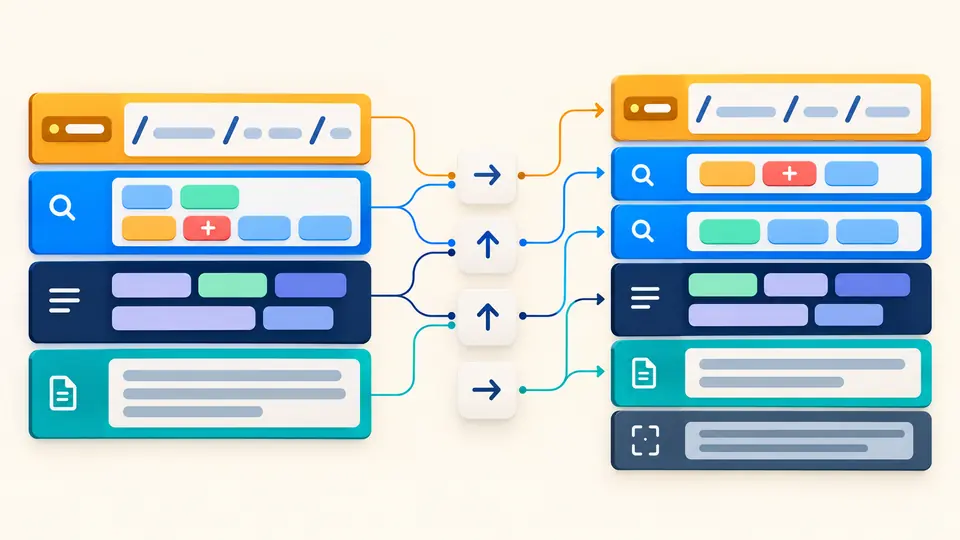
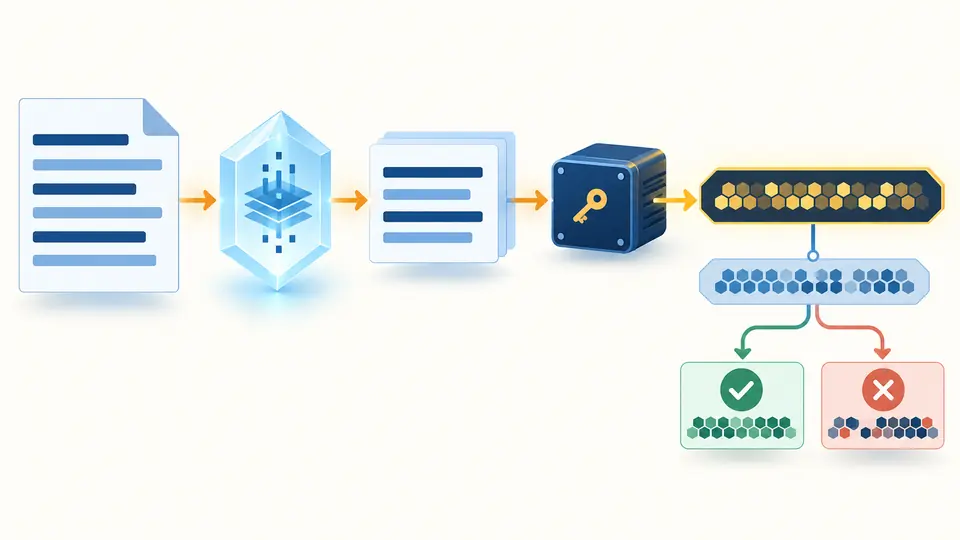
El SHA-256 de la solicitud canónica, el ámbito y la cadena para firmar se muestran por separado. Pega una solicitud canónica de referencia para localizar la primera línea distinta antes de usar una clave de prueba.
La fecha UTC se rellena una sola vez al abrir la página; el botón Ahora la actualiza a petición. El ejemplo S3 incluye una firma conocida y ofrece una vista previa antes de sustituir tus datos.
Ejecuta manualmente o pulsa Ctrl/Cmd+Intro. Comprueba URI, consulta ordenada, cabeceras normalizadas y hash del cuerpo antes de mirar el HMAC. Para S3 se añade x-amz-content-sha256 según el modo elegido.
La solicitud canónica de referencia se puede comparar sin clave. Solo la firma final requiere credenciales de prueba desechables. El informe general oculta Session Token; copiar el texto exacto es una acción separada.
Método, URI, consulta ordenada, cabeceras, SignedHeaders y hash del cuerpo forman la solicitud canónica. Los parámetros duplicados permanecen y `+` se codifica como `%2B`, no como espacio.
Muestra el SHA-256 de la solicitud canónica y fecha/región/servicio/aws4_request. Una región incorrecta modifica tanto la cadena para firmar como la clave HMAC derivada.
Sin secreto se completa el diagnóstico estructural. Una pareja de claves de prueba permite calcular Signature y Authorization localmente, sin mostrar el secreto ni las claves intermedias.
Compara una solicitud canónica línea por línea y una firma hexadecimal de 64 caracteres por valor. Un desacuerdo ayuda a depurar, pero no confirma que AWS admita la solicitud.
Compara primero la solicitud canónica del cliente con la que indica el error de AWS. Al depurar firma AWS SigV4, la primera línea distinta orienta la revisión de URI, orden de parámetros, cabeceras firmadas y hash del cuerpo.
La solicitud que llega al servicio puede diferir de la que se firmó si un proxy cambia ruta o cabeceras. Revisa también hora, región, servicio y pareja de claves de prueba. El cálculo local no sustituye los registros del servicio.
Sí. Se pueden formar la solicitud canónica, su SHA-256 y la cadena para firmar sin un secreto. Recalcular el HMAC final exige la clave correspondiente; sin ella no se inventa una firma.
Depende del servicio y del orden de sus comprobaciones. Esta página no llama a AWS ni lee las políticas IAM. Consulta los registros y las herramientas de permisos del entorno afectado.
Sí. Si cambia ruta, consulta, host, cabeceras firmadas o cuerpo, el servicio calculará otro valor. Compara la solicitud antes y después del proxy y la respuesta de error cuando sea posible.
¿Queda alguna duda?
Empieza con el vector S3 publicado y luego compara una solicitud de prueba propia. Puedes depurar firma AWS SigV4 sin enviar datos al destino.