01
Zeitpunkt festhalten
Der UTC-Zeitstempel wird beim Laden einmal gesetzt. Nur die Schaltfläche Jetzt aktualisiert ihn. Das veröffentlichte S3-Beispiel ersetzt die Eingaben erst nach einer Vorschau und enthält einen bekannten Testwert.
Cloud-Werkzeuge
Die tatsächlich signierten Anfragefelder eintragen und jeden Rechenschritt nachvollziehen.
Berechnung nur im Browser; keine Anfrage wird gesendet. Nur Testdaten, keine produktiven Secrets verwenden.
Anfrage-URL eingeben.
Berichte schwärzen das Session Token; damit lässt sich die Signatur nicht neu berechnen.
Bei SignatureDoesNotMatch liegt der Fehler nicht zwangsläufig am Schlüssel. Mit AWS SigV4 Signatur prüfen vergleichen Sie die kanonische Anfrage aus Pfad, Query, Headern und Nutzlast-Hash mit dem Wert aus einer AWS-Fehlerantwort.
Ein veröffentlichtes S3-Testbeispiel liefert feste Eingaben und eine bekannte Signatur. Die Berechnung bleibt im Browser; IAM-Berechtigungen und die Annahme durch einen Dienst werden nicht geprüft.
Aus einem 403-Fehler werden überprüfbare Eingaben.
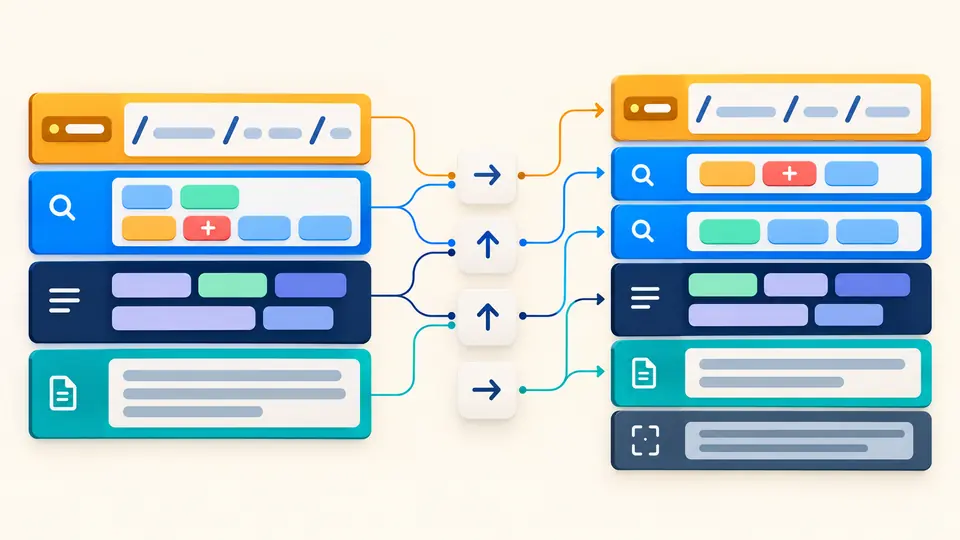
AWS SigV4 Signatur prüfen sortiert die bereits kodierten Query-Namen und -Werte, behält doppelte Parameter und normalisiert Header-Leerzeichen. Ob `+`, `%20` oder ein zusätzlicher Schrägstrich den Unterschied verursacht, ist in der kanonischen Anfrage sichtbar.
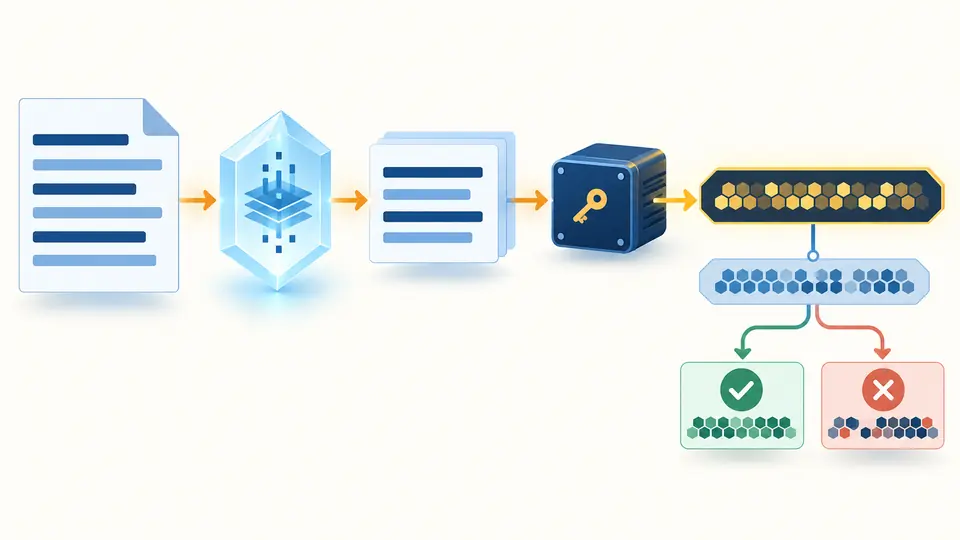
Hash der kanonischen Anfrage, Geltungsbereich und zu signierende Zeichenfolge sind getrennt zu sehen. Mit einer eingefügten Referenz markiert AWS SigV4 Signatur prüfen die erste abweichende Zeile, bevor ein optionaler Testschlüssel verwendet wird.
Der UTC-Zeitstempel wird beim Laden einmal gesetzt. Nur die Schaltfläche Jetzt aktualisiert ihn. Das veröffentlichte S3-Beispiel ersetzt die Eingaben erst nach einer Vorschau und enthält einen bekannten Testwert.
Die Berechnung startet manuell oder mit Strg/Cmd+Enter. Vergleichen Sie URI, sortierte Query, normalisierte Header und Nutzlast-Hash. Bei S3 wird x-amz-content-sha256 aus dem gewählten Modus ergänzt.
Eine kanonische Referenz können Sie ohne geheimen Schlüssel vergleichen. Erst für den finalen HMAC-Abgleich sind Wegwerf-Testdaten nötig. Der allgemeine Bericht schwärzt Session Tokens; die exakte Anfrage wird gesondert kopiert.
Methode, URI, sortierte Query, kanonische Header, SignedHeaders und Nutzlast-Hash werden zusammengesetzt. Gleiche Query-Namen bleiben erhalten; `+` wird als `%2B` und nicht als Leerzeichen kodiert.
Der SHA-256-Hash der kanonischen Anfrage und Datum/Region/Dienst/aws4_request sind sichtbar. Eine falsche Region verändert sowohl die zu signierende Zeichenfolge als auch den abgeleiteten HMAC-Schlüssel.
Auch ohne Secret lässt sich die Struktur untersuchen. Nur mit einem entbehrlichen Schlüsselpaar entstehen Signature und Authorization; weder Secret noch Zwischenstufen des Signing Key werden angezeigt.
Eine eingefügte kanonische Anfrage wird zeilenweise verglichen, eine 64-stellige Signatur als Wert. Die Diagnose erklärt eine SigV4-Signaturabweichung, bestätigt aber keine AWS-Berechtigung.
Vergleichen Sie zuerst die kanonische Anfrage des Clients mit dem AWS-Fehlertext. AWS SigV4 Signatur prüfen zeigt die erste abweichende Zeile. Prüfen Sie danach URI-Kodierung, Query-Reihenfolge, signierte Header und Nutzlast-Hash.
Die bei AWS eingetroffenen Bytes können von den signierten Bytes abweichen, etwa durch einen Proxy. Auch Zeitstempel, Region, Dienst oder das Testschlüsselpaar können falsch sein. Ein lokaler Vergleich ersetzt keinen Diensttest.
Ja. Kanonische Anfrage, SHA-256 und zu signierende Zeichenfolge benötigen keinen geheimen Schlüssel. Die finale HMAC-Signatur kann nur mit dem zugehörigen Secret neu berechnet werden.
Die Namen der tatsächlich signierten Header müssen kleingeschrieben und sortiert sein. Dieses Werkzeug ergänzt Host und x-amz-date; bei S3 auch x-amz-content-sha256. Stimmen zusätzliche Header nicht mit der gesendeten Anfrage überein, scheitert der Abgleich.
Ja. Ändert er Pfad, Query, Host, andere signierte Header oder Body, berechnet der Dienst eine andere Signatur. Vergleichen Sie nach Möglichkeit die Anfrage vor und nach dem Proxy und die AWS-Fehlerantwort.
Noch eine Frage?
Beginnen Sie mit dem veröffentlichten S3-Testvektor und vergleichen Sie danach eine eigene Testanfrage. AWS SigV4 Signatur prüfen sendet dabei keine Anfrage.