01
Figer l’heure
L’horodatage UTC est rempli une seule fois au chargement. Le bouton Maintenant le renouvelle explicitement. L’exemple S3 utilise des valeurs publiques et affiche un aperçu avant de remplacer votre saisie.
Outils cloud
Saisissez les champs réellement signés et suivez chaque étape du calcul.
Calcul dans le navigateur, sans envoi. Utilisez des identifiants de test, jamais un secret de production.
Saisissez une URL pour commencer.
Le rapport masque le Session Token ; sa requête masquée ne permet pas de recalculer la signature.
Une erreur SignatureDoesNotMatch ne désigne pas forcément la clé. Pour déboguer une signature AWS SigV4, confrontez le chemin, la requête canonique, les en-têtes et le hachage du corps à ce que renvoie le service.
L’exemple S3 publié par AWS fournit des clés fictives et une date fixe. Le calcul reste dans le navigateur : il ne vérifie ni les autorisations IAM ni la réponse d’un point de terminaison.
Transformez un échec de signature en différences de texte observables.
Pour déboguer une signature AWS SigV4, l’outil trie les noms et valeurs de paramètres après encodage, garde les doublons et normalise les espaces des en-têtes. `+`, `%20` et une barre oblique supplémentaire deviennent visibles dans la requête canonique.
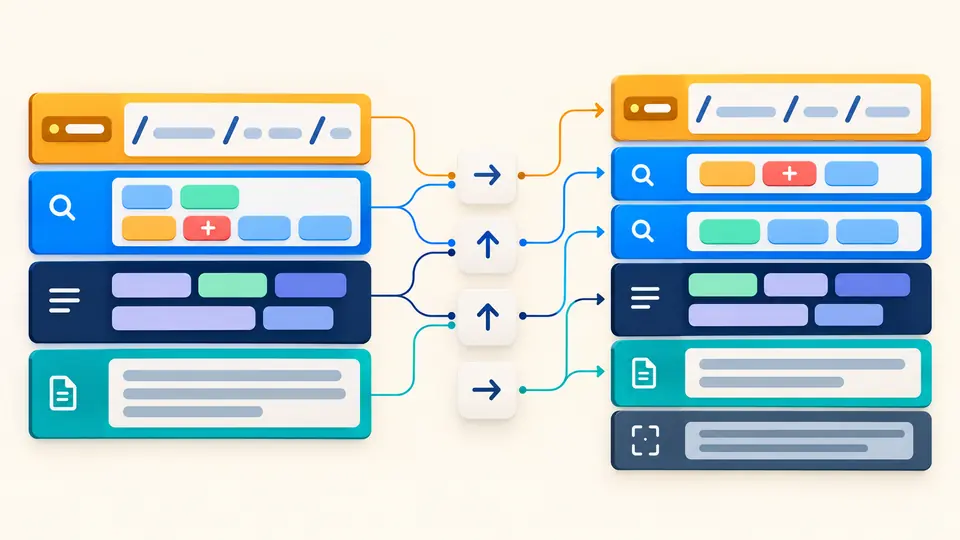
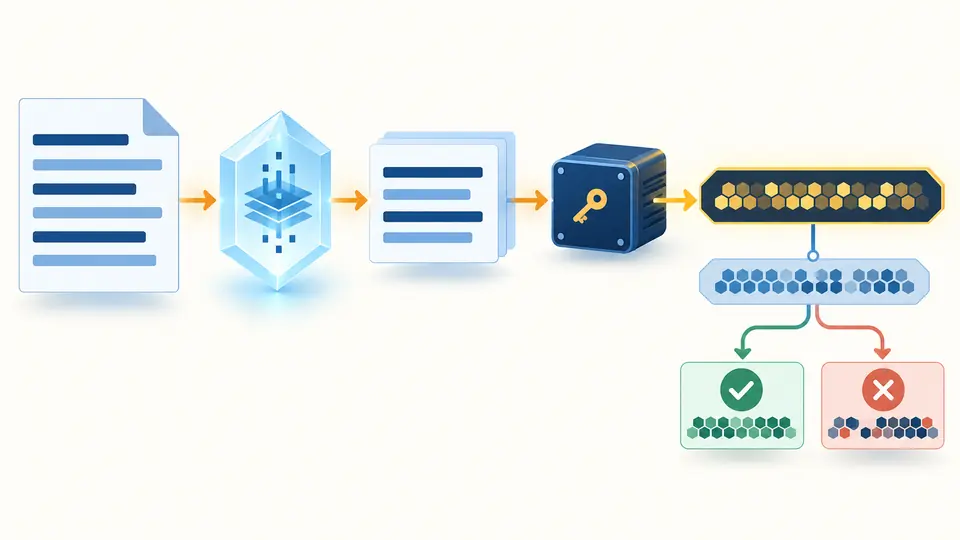
Le SHA-256 de la requête canonique, la portée des identifiants et la chaîne à signer sont séparés. Une référence collée indique la première ligne différente avant même de fournir une clé de test.
L’horodatage UTC est rempli une seule fois au chargement. Le bouton Maintenant le renouvelle explicitement. L’exemple S3 utilise des valeurs publiques et affiche un aperçu avant de remplacer votre saisie.
Lancez le calcul manuellement ou avec Ctrl/Cmd+Entrée. Vérifiez l’URI, le tri des paramètres, les en-têtes et le hachage du corps. Pour S3, x-amz-content-sha256 suit le mode de charge utile choisi.
La requête canonique peut être comparée sans secret. Seule la signature finale exige une paire de test jetable. Le rapport courant masque le Session Token ; la copie exacte de la requête est une action distincte.
Méthode, URI, paramètres triés, en-têtes normalisés, SignedHeaders et hachage du corps forment la requête canonique. Les paramètres répétés restent distincts et `+` devient `%2B`, jamais un espace de formulaire.
Le SHA-256 de la requête canonique et la portée date/région/service/aws4_request sont affichés. Une mauvaise région change à la fois la chaîne à signer et la clé HMAC dérivée.
L’analyse de structure fonctionne sans clé. Une paire de test éphémère permet de calculer Signature et Authorization localement ; ni le secret ni les clés intermédiaires ne sont montrés.
Comparez une requête canonique collée ligne par ligne et une signature hexadécimale de 64 caractères. Ce diagnostic d’écart ne prouve pas qu’AWS accepterait la demande.
Comparez d’abord la requête canonique de votre client à celle de la réponse AWS. Pour déboguer une signature AWS SigV4, la première ligne différente guide l’examen de l’URI, du tri des paramètres, des en-têtes signés et du hachage du corps.
Les octets reçus peuvent différer de ceux signés : un proxy modifie parfois le chemin ou les en-têtes. Vérifiez aussi l’heure, la région, le service et la paire de clés de test. Le calcul local ne remplace pas le journal du service.
Oui : sa forme, son SHA-256 et la chaîne à signer sont calculables sans secret. Le HMAC final exige la clé correspondante ; aucune signature fictive n’est affichée si elle manque.
L’interprétation dépend du service et de son ordre de contrôles. Cette page ne contacte pas AWS et ne lit pas la politique IAM. Consultez les journaux et les outils d’autorisation du service.
Oui, s’il modifie un en-tête signé, l’hôte, le chemin, les paramètres ou le corps. Comparez si possible la requête avant et après le proxy avec le texte attendu dans la réponse AWS.
Une autre question ?
Commencez par le vecteur S3 public, puis comparez une demande de test personnelle. Vous pouvez déboguer une signature AWS SigV4 ici sans envoyer la demande.