Entrée ou mode modifié. Relancez l’analyse avant l’export.
Un journal fournit souvent un nom complet alors que la configuration demande seulement le projet ou le parent. L’Analyseur de ressources GCP permet de séparer ces éléments. Une adresse de stockage et un fichier d’identifiants ont un autre sens : choisissez leur mode explicitement. Le rapport conserve les identifiants sous forme de chaînes, sans deviner une correspondance entre ID et numéro.
Pourquoi utiliser cet Analyseur de ressources GCP
Lire les relations dans un chemin
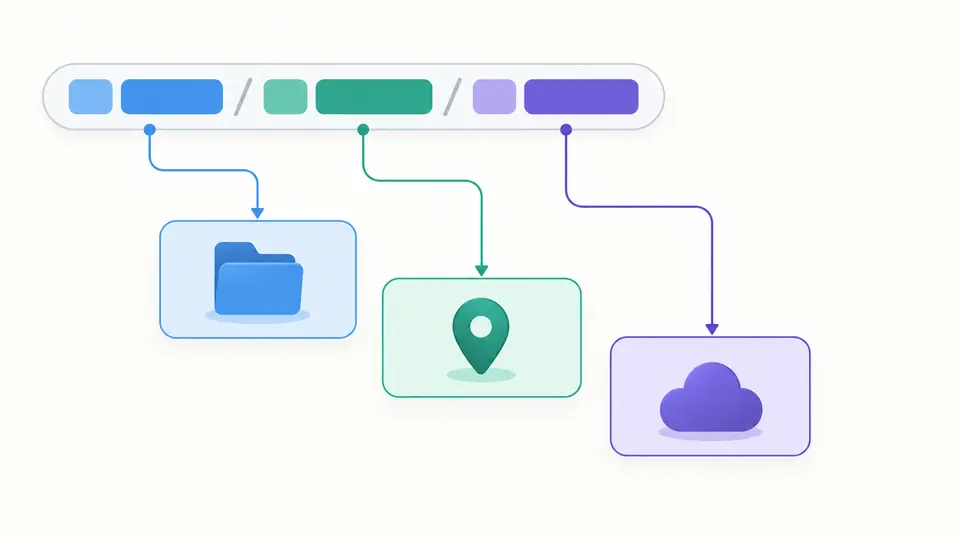
L’Analyseur de ressources GCP associe chaque collection à son ID et distingue le parent du dernier élément. Un nom complet fournit aussi le service ; un nom relatif ne permet pas de le déduire. Vous pouvez suivre la chaîne projet, emplacement et service avant de réutiliser une partie du nom.
Examiner les champs sans exporter la clé
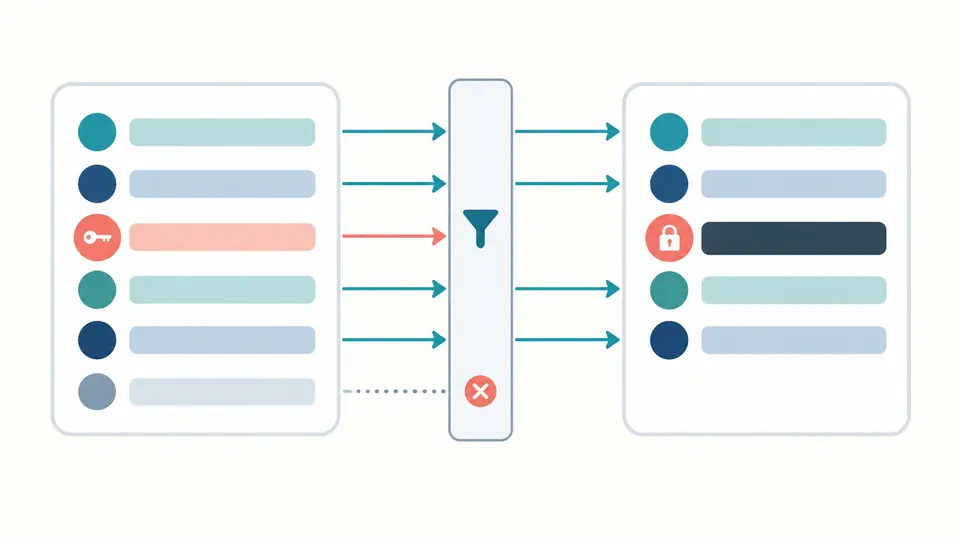
Le rapport est reconstruit à partir d’une liste fixe de champs. private_key est toujours masqué. Les champs inconnus sont comptés sans afficher leurs noms ni leurs valeurs. Le texte original reste dans la saisie ; les métadonnées visibles doivent aussi être relues avant tout partage.
Vérifier le sens et la fraîcheur du résultat
01
Changer de mode sans perdre le texte
Un changement de mode conserve la saisie et périme le rapport précédent. L’exemple correspond au mode choisi. Son aperçu indique le nombre de caractères remplacés ; le remplacement n’a lieu qu’après application. Les données proposées sont fictives.
02
Distinguer le pourcentage de l’encodage
Pour passer de gs vers HTTPS, le nom d’objet après gs:// est littéral : %20 devient %2520. Un chemin HTTPS est décodé une seule fois. Le signe plus reste un plus et les barres obliques répétées restent dans le nom.
03
Exporter un résultat à jour
L’analyse automatique attend 350 ms après une modification. Désactivez-la pour utiliser Analyser ou Ctrl/Cmd + Enter. Toute modification bloque immédiatement l’export. Exemple et Effacer passent par un aperçu ; une annulation restaure ensemble la saisie et son ancien résultat.
Trois formats, des contrôles distincts
Hiérarchie et portée des ressources
Les noms relatifs et les noms de ressources complets avec //service.googleapis.com produisent une liste de paires collection/ID. Le rapport indique parent, dernier élément et portées reconnues : projet, organisation, dossier ou emplacement. Un numéro de projet est distingué d’un ID sans chercher leur correspondance.
Convertir une URL GCS
Le mode GCS convertit gs:// et le point de terminaison par chemin de storage.googleapis.com. Il expose bucket, objet et longueur UTF-8. Un bucket compatible avec une seule étiquette DNS reçoit aussi une URL par hôte virtuel. Un point ou un soulignement impose la forme par chemin.
Contrôler un compte de service JSON
Le type service_account et les champs texte indispensables sont requis. Les clés JSON dupliquées, nombres non sûrs et URL de métadonnées sans HTTPS sont refusés. Le contrôle PEM vérifie seulement l’enveloppe et la forme Base64. Les champs facultatifs connus restent visibles ; les autres sont uniquement comptés.
Ce que le rapport peut établir
Aucune vérification de l’état du cloud
Un succès ne prouve ni existence, ni droits, ni accès public, ni authentification valide. L’outil ne traduit pas un ID de projet en numéro. Les régions et zones sont affichées telles quelles, sans vérifier leur existence ni leur compatibilité avec le type de ressource.
Un profil de chemin par paires
Collection et ID doivent alterner, sans répétition d’un nom de collection. Les liens REST, adresses e-mail seules, segments vides, jokers, séquences pour cent, requêtes et fragments sont refusés. Les exceptions de produit comme les chemins Compute avec global sortent de ce profil ; un rejet ne vaut pas réponse de Google.
Des points de terminaison précis
Seules les URL HTTPS par chemin et par hôte virtuel avec un bucket formant une étiquette DNS sont acceptées. HTTP, ports explicites, identifiants, requêtes signées, fragments, Firebase, API JSON, console et domaines personnalisés sont exclus. Aucun paramètre n’est supprimé pour donner l’illusion d’une conversion équivalente.
Le nom d’objet reste intact
Les barres répétées et pourcentages littéraux de gs sont conservés. Les segments point, antislashs, caractères de contrôle et préfixe ACME réservé sont refusés. La limite est de 1 024 octets UTF-8, selon l’espace de noms plat. Ni générations ni jokers ne sont interprétés ; le résultat n’est pas un argument de shell échappé.
Un masquage au périmètre défini
Clé privée et champs inconnus sont absents du rapport. La saisie et l’unique état d’annulation contiennent encore l’original. L’outil ne détecte pas tous les secrets dans les métadonnées autorisées. Il ne propose ni révélation de clé, ni export original, ni vérification RSA, révocation, signature ou authentification.
Une saisie bornée
Pas d’import de fichier, de lot ou d’URL distante. La saisie est limitée à 65 536 unités UTF-16, le nom de ressource à 4 096 et la profondeur JSON à 100. Le budget de nœuds du scanner s’applique aussi. Un dépassement bloque l’export au lieu de tronquer silencieusement le rapport.
Questions sur l’Analyseur de ressources GCP
Comment retrouver une ressource à partir de son nom complet ?
Le nom complet contient le service et le chemin relatif. Leur séparation aide à choisir la console ou l’API dans laquelle poursuivre la recherche. Retrouver réellement la ressource exige des droits adaptés ; cette page ne parcourt pas le projet et ne confirme pas son existence.
Où trouver l’URI gs de Cloud Storage ?
Dans Cloud Storage, identifiez le bucket et le nom exact de l’objet. Leur représentation est gs://bucket/object. Le mode GCS peut vérifier cette valeur ou convertir une adresse HTTPS prise en charge. Un bucket seul est accepté, mais il ne désigne pas un objet précis.
Comment obtenir une URL HTTP pour un objet dans un bucket ?
La forme par chemin prise en charge est https://storage.googleapis.com/bucket/object, avec un nom d’objet correctement encodé. La conversion ne publie pas un objet privé et n’ajoute pas de signature. Des droits peuvent rester nécessaires ; un refus d’accès ne prouve donc pas un problème d’encodage.
Peut-on retrouver le numéro d’un projet Google Cloud à partir de son ID ?
L’ID et le numéro sont deux identifiants distincts. Un segment composé de chiffres est reconnaissable, mais sa correspondance ne se calcule pas à partir du texte. Utilisez une requête de projet autorisée dans Google Cloud et conservez le type d’identifiant exigé par l’API cible.
Peut-on placer un fichier JSON de compte de service sur GitHub ?
Ne placez pas une véritable clé privée de compte de service dans un dépôt. L’export de cet outil masque la clé, mais les métadonnées visibles demandent encore une vérification. Si une clé a été exposée, supprimer une copie du fichier ne suffit pas : suivez la procédure Google Cloud de remplacement et de suppression.
Une entrée prise en charge donne un résultat inattendu ?
Identifier la valeur attendue par votre configuration
Utilisez l’Analyseur de ressources GCP pour lire une hiérarchie, puis changez de mode si votre entrée est une adresse GCS ou un fichier de compte de service.