Cloud Dev Helpers

GCP Ressourcen analysieren

Ressourcenname, GCS-Adresse oder Dienstkonto-JSON wählen. Pro Durchlauf wird ein Wert geprüft.

GCP Ressourcen analysieren

Ressource, Adresse oder JSON

Prüfbericht

Verarbeitung im Browserspeicher. Keine Speicherung, Übertragung, Ressourcenabfrage oder Anmeldung.

Interpretation der Eingabe

Relativer oder vollständiger Name aus Paaren; keine API-Version und kein REST-Self-Link.

Ein Wert · 65.536 UTF-16-Einheiten · Ressource 4.096 · Objekt 1.024 UTF-8-Bytes · JSON-Tiefe 100.

Eingabe oder Modus geändert. Vor dem Export erneut prüfen.

GCP Ressourcen analysieren hilft beim Übertragen langer Namen aus einem Log in eine Konfiguration: Welcher Teil ist das Projekt, welcher der übergeordnete Pfad? Eine Speicheradresse und eine Schlüsseldatei beantworten andere Fragen. Deshalb wählen Sie den Eingabetyp ausdrücklich. Der Bericht erhält Kennungen als Zeichenfolgen, statt aus einer Projektnummer eine vermeintliche ID abzuleiten.

Warum GCP Ressourcen analysieren?

Die Hierarchie sichtbar machen

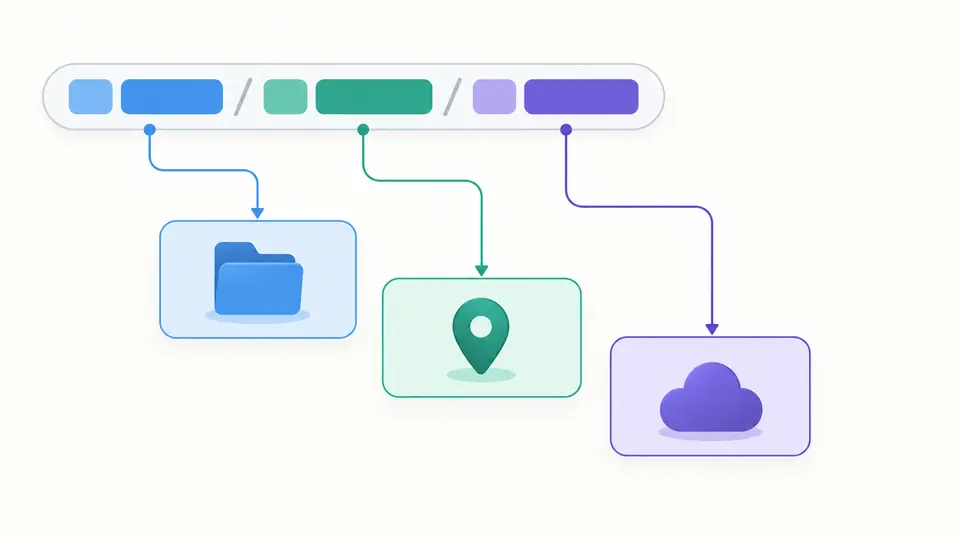
Mit GCP Ressourcen analysieren lesen Sie Sammlung und Kennung als zusammengehörige Paare. Ein vollständiger Name enthält zusätzlich den Diensthost; bei einem relativen Namen bleibt er unbekannt. Übergeordnete Ressource und letztes Element stehen separat im Bericht. So lässt sich eine Referenz prüfen, bevor nur ein Teil davon übernommen wird.

Ein Ressourcenpfad wird in verbundene Knoten für Projekt, Standort und Dienst zerlegt.

Metadaten prüfen, Schlüssel auslassen

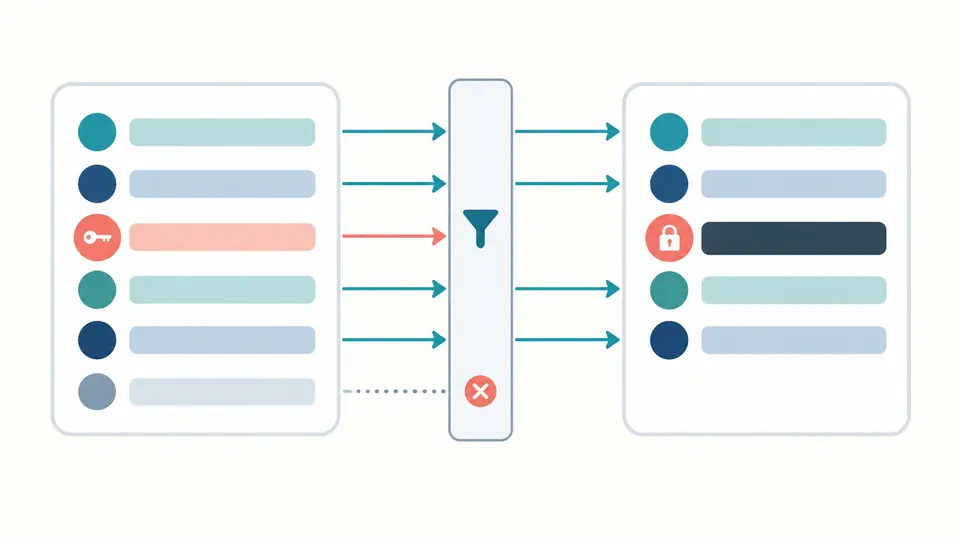
Der Bericht entsteht aus einer festen Feldliste. private_key wird immer verdeckt; unbekannte Felder erscheinen nur als Anzahl, ohne Namen oder Werte. Der Originaltext bleibt im Eingabefeld. Auch sichtbare Projekt- und Kontodaten können vertraulich sein und sollten vor einer Weitergabe geprüft werden.

Eine Zugangsdaten-Datei wird gefiltert; der Bericht zeigt Metadaten und einen verdeckten Schlüsselbereich.

Interpretation und Aktualität prüfen

01

Modus wechseln, Text behalten

Ein Moduswechsel ersetzt den Text nicht, macht aber den bisherigen Bericht ungültig. Das Beispiel gehört zum aktuellen Modus. Vor dem Ersetzen sehen Sie den Beispieltext und die Anzahl betroffener Zeichen; erst Anwenden übernimmt ihn.

02

Das Prozentzeichen richtig lesen

Bei gs in HTTPS ist der Objektteil einer gs-Adresse wörtlich: %20 wird zu %2520. Ein HTTPS-Pfad wird genau einmal dekodiert. Pluszeichen bleiben Pluszeichen, und doppelte Schrägstriche gehören weiterhin zum Objektnamen.

03

Nur aktuelle Berichte exportieren

Die Automatik wartet nach Änderungen 350 ms. Ohne Automatik stehen Prüfen und Ctrl/Cmd + Enter bereit. Änderungen sperren den Export sofort. Beispiel und Leeren sind nach einer Vorschau anwendbar; einmaliges Rückgängigmachen stellt Eingabe und Ergebnis gemeinsam wieder her.

Drei Formate gezielt untersuchen

Ressourcen und ihr Geltungsbereich

Relative und vollständige Ressourcennamen mit //service.googleapis.com werden in Sammlung/ID-Paare zerlegt. Der Bericht nennt Elternpfad, Endelement und erkennbare Projekte, Organisationen, Ordner und Standorte. Eine rein numerische Projektkennung wird erkannt, aber nicht mit einer bestimmten Projekt-ID gleichgesetzt.

Eine GCS URL umwandeln

gs:// und der Pfad-Endpunkt von storage.googleapis.com lassen sich ineinander überführen. Bucket, Objekt und UTF-8-Bytezahl bleiben sichtbar. Für Buckets mit einem einzelnen DNS-Label erscheint zusätzlich die virtuelle Hostform. Namen mit Punkt oder Unterstrich erhalten nur die Pfadform.

Dienstkonto JSON kontrollieren

Geprüft werden service_account als Typ, erforderliche Zeichenfolgen und bekannte optionale Metadaten. Doppelte JSON-Schlüssel, unsichere Zahlen und Metadaten-URLs ohne HTTPS werden abgewiesen. Die PEM-Prüfung erfasst lediglich Hülle und Base64-Form; sie bestätigt keine mathematisch gültige RSA-Struktur.

Grenzen der Formatprüfung

Keine Auskunft über den Cloud-Zustand
Ein erfolgreicher Bericht bestätigt weder Existenz noch Berechtigung, öffentliche Erreichbarkeit oder eine funktionierende Anmeldung. Projekt-ID und Projektnummer werden nicht ineinander aufgelöst. Regionen und Zonen werden ohne Abgleich mit einem Dienstverzeichnis so angezeigt, wie sie eingegeben wurden.
Ein allgemeines Paarmuster
Sammlung und ID müssen sich abwechseln; Sammlungsnamen dürfen sich nicht wiederholen. REST-Self-Links, einzelne Konto-E-Mails, leere Segmente, Platzhalter, Prozentkodierung, Query und Fragment sind ausgeschlossen. Sonderformen wie Compute-Pfade mit global passen nicht in dieses Profil. Eine Ablehnung ist kein Urteil des jeweiligen Google-Dienstes.
Nur benannte Speicher-Endpunkte
Unterstützt werden HTTPS-Pfadadressen und virtuelle Hosts mit einem DNS-Label als Bucket. HTTP, explizite Ports, Zugangsdaten, signierte Queries, Fragmente, Firebase, JSON-API-, Konsolen- und eigene Endpunkte werden abgewiesen. Parameter mit Zugriffs- oder Versionsbedeutung werden niemals stillschweigend entfernt.
Objektnamen bleiben Objektnamen
Doppelte Schrägstriche und wörtliche Prozentzeichen bleiben erhalten. Punktsegmente, Backslashes, Steuerzeichen und das reservierte ACME-Präfix werden abgewiesen. Das Limit beträgt 1.024 UTF-8-Bytes nach dem Budget des flachen Namensraums. Generationen und Wildcards werden nicht interpretiert; eine gs-Adresse ist kein fertig maskiertes Shell-Argument.
Verdeckung hat einen begrenzten Zweck
Private Schlüssel und unbekannte Felder fehlen im Export. Eingabe und einmaliger Undo-Speicher enthalten weiterhin den Originaltext. Beliebige Geheimnisse in erlaubten Metadaten werden nicht erkannt. Es gibt keine Schlüsselanzeige, keinen Originalexport, keine RSA- oder Widerrufsprüfung und keine Signatur oder Authentifizierung.
Ein einzelner begrenzter Wert
Dateiimport, Stapel und Remote-Import fehlen. Die Eingabe darf 65.536 UTF-16-Einheiten umfassen, ein Ressourcenname 4.096. JSON ist auf Tiefe 100 und das Knotenbudget des gemeinsamen Scanners begrenzt. Bei Überschreitung wird der Export gesperrt, statt einen abgeschnittenen Bericht als vollständig auszugeben.

Fragen zu GCP Ressourcen analysieren

Wie finde ich eine Ressource anhand ihres vollständigen Ressourcennamens?

Der vollständige Name enthält Diensthost und relativen Ressourcenpfad. Der Bericht trennt diese Angaben, damit Sie die passende Konsole oder API auswählen können. Zum tatsächlichen Auffinden benötigen Sie geeignete Berechtigungen. Diese Seite durchsucht kein Projekt und bestätigt nicht, dass die Ressource existiert.

Wo finde ich die gs-URI von Cloud Storage?

Ermitteln Sie in Cloud Storage den Bucket und den exakten Objektnamen. Daraus ergibt sich gs://bucket/object. Im GCS-Modus können Sie einen vorhandenen Wert prüfen oder eine unterstützte HTTPS-Adresse konvertieren. Ein Bucket ohne Objekt wird ebenfalls akzeptiert, bezeichnet aber keine einzelne Datei.

Wie erhalte ich eine HTTP-URL für ein Objekt in einem Bucket?

Die unterstützte Pfadform lautet https://storage.googleapis.com/bucket/object, mit passend kodiertem Objektteil. Das erzeugt weder eine Freigabe noch eine Signatur. Ein privates Objekt bleibt privat, und die Adresse kann weiterhin Berechtigungen erfordern. Ein Zugriffsfehler beweist deshalb keinen Kodierungsfehler.

Kann ich aus der Projekt-ID die Google-Cloud-Projektnummer ermitteln?

ID und Nummer sind verschiedene Kennungen. Ein ausschließlich numerischer Projektteil ist erkennbar, die Zuordnung lässt sich daraus aber nicht berechnen. Verwenden Sie dafür eine autorisierte Projektabfrage in Google Cloud und übernehmen Sie die vom Zielsystem geforderte Kennung.

Darf eine Dienstkonto-JSON-Datei in GitHub liegen?

Eine echte private Dienstkonto-Schlüsseldatei gehört nicht in ein Repository. Der Export dieses Werkzeugs verdeckt den Schlüssel, sichtbare Metadaten müssen Sie dennoch prüfen. Wurde ein Schlüssel offengelegt, reicht das Löschen einer Dateikopie nicht aus; ersetzen und löschen Sie ihn nach dem Google-Cloud-Verfahren.

Ein unterstützter Wert liefert ein unerwartetes Ergebnis?

Die passende Kennung übernehmen

GCP Ressourcen analysieren macht die Hierarchie lesbar. Für Speicheradressen oder Dienstkonto-Dateien wählen Sie anschließend den passenden Modus.