01
切换模式不会替换原文
选择其他模式会保留输入,同时让旧结果过期。资源名、GCS 地址和服务账号 JSON 分别使用各自的规则。示例按钮对应当前模式,必须先预览影响的字符数量,再应用替换,不会直接覆盖已有内容。
云平台开发辅助
选择资源名、GCS 地址或服务账号 JSON 模式,每次检查一个值。
仅在当前浏览器内存处理;不存储或上传输入,不请求资源,不发起鉴权。
相对名称或完整的成对资源路径;不含 API 版本或 REST 自链接。
单个值 · 输入 65,536 个 UTF-16 单元 · 资源名 4,096 个 · 对象名 1,024 字节 · JSON 深度 100。
输入或模式已改变,请重新解析后导出。
日志里给出一整串资源名称,配置项却只需要项目或父级,此时可用 GCP 资源解析逐层拆开。资源路径、存储对象地址和凭据文件的含义不同,不能都按普通 URL 截取。本页让你先指定类型,再查看结构化报告;项目编号也会保留原字符串,不擅自推断成项目 ID。
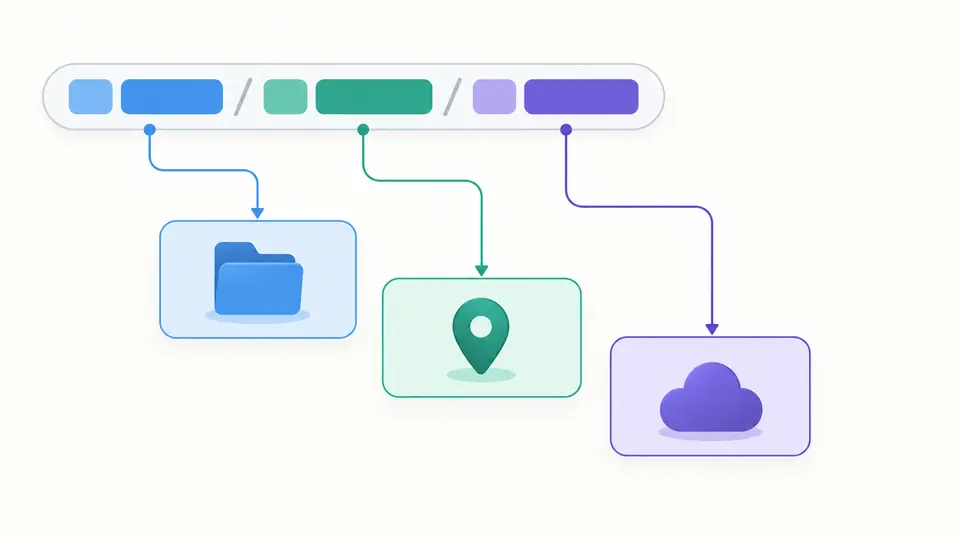
GCP 资源解析将集合名与对应的 ID 成对展示,分别列出父级和末级资源。完整资源名称还带有服务主机;相对名称则不猜测所属服务。查看项目、位置和服务节点时,可顺着原路径确认每一级,避免复制时把父资源与子资源混为一谈。
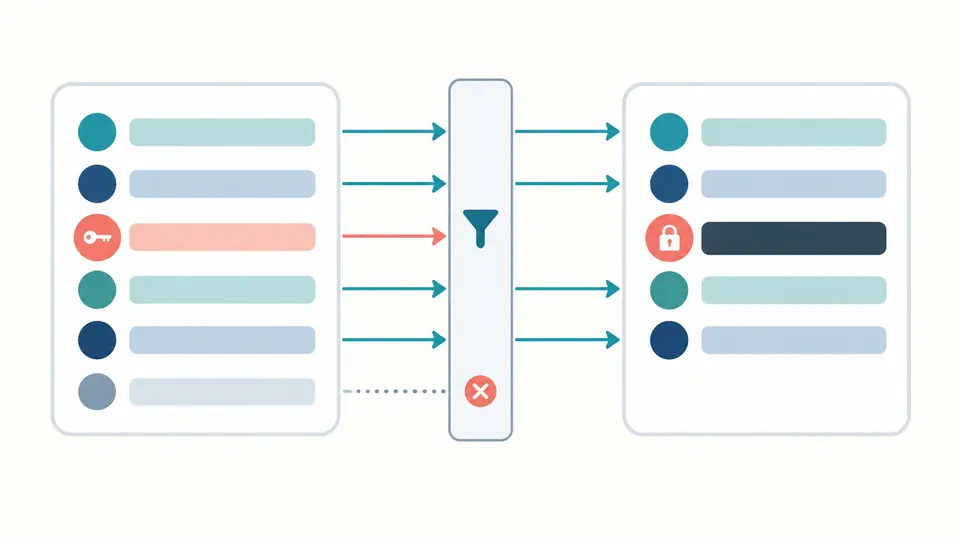
服务账号报告按固定白名单重新构建,不直接输出原 JSON。private_key 始终替换为遮蔽标记,未知字段只统计数量,连字段名也不会回显。原文仍在输入框中,报告里可见的项目、邮箱和客户端信息也需要你自行判断是否适合分享。
选择其他模式会保留输入,同时让旧结果过期。资源名、GCS 地址和服务账号 JSON 分别使用各自的规则。示例按钮对应当前模式,必须先预览影响的字符数量,再应用替换,不会直接覆盖已有内容。
gs 转 HTTPS 时,gs:// 后的对象名按字面读取:%20 是三个字符,输出会写成 %2520。HTTPS 对象路径只解码一次。加号不会当作空格,连续斜杠也不会自动合并;核对这些差异后再把地址用于配置。
自动解析在停止编辑 350 毫秒后执行;关闭后可用解析按钮或 Ctrl/Cmd + Enter。任何编辑都会立即禁用导出。清空和示例替换都可撤销一次,输入和旧报告会一起恢复,旧报告原本过期时也不会被误标为有效。
支持相对路径,以及带 //service.googleapis.com 前缀的完整名称。报告列出集合与 ID、父级、末级,以及可识别的项目、组织、文件夹和位置字段。纯数字项目标记与项目 ID 分开标注,但不会据此推断两者是否指向同一个项目。
在 gs:// 与 storage.googleapis.com 路径式端点之间转换,并显示存储桶、对象名和 UTF-8 字节数。符合单个 DNS 标签要求的桶还会得到虚拟主机式地址;带点或下划线的桶使用路径式结果,不猜测其他下载域名。
要求顶层类型为 service_account,检查必要字符串字段、常见元数据及 HTTPS 地址。重复键、不安全数值和格式错误会被拒绝。私钥只检查 PEM 文本包络与 Base64 形态,已知可选字段保留,其他字段只计数,不把未知内容带进报告。
完整名称以服务主机开头,其后是相对资源路径。报告可以帮助你找出服务、父级和末级,从而知道应到哪个控制台或 API 中继续查找。真正定位云端资源仍需要相应权限;本页不会查询项目,也不能证明名称所指的资源存在。
先在 Cloud Storage 中确认存储桶和完整对象名,对应形式为 gs://bucket/object。选 GCS 模式后,可以检查已有值,或从受支持的 HTTPS 对象地址转换。只输入存储桶也可以得到桶级地址,但这不等同于某个具体对象的下载链接。
受支持的路径式形式为 https://storage.googleapis.com/bucket/object,其中对象名需正确编码。本页生成的是这种 HTTPS 写法,不会把私有对象改为公开,也不会附加签名。链接仍可能需要权限,访问失败不能仅凭转换结果判断为编码问题。
项目 ID 和项目编号是不同标识。工具能看出项目段是否全为数字,却无法仅从字符串计算两者的对应关系。需要映射时,请通过有权限的 Google Cloud 项目查询获取,并保留目标 API 所要求的那一种标识。
不要把真实服务账号私钥提交到代码仓库。本工具导出的报告已经遮蔽私钥,但分享之前仍需检查可见元数据。若密钥已泄露,仅删除一份文件并不足够,应按 Google Cloud 的密钥更换和删除流程处理。
有受支持的输入未按预期解析?