01
Originalschlüssel von URL unterscheiden
%252F in einer URL wird genau einmal zu %2F dekodiert. Im Feldmodus ist %2F dagegen bereits der wörtliche Schlüssel und erscheint deshalb als %252F in der Ausgabe.
Cloud-Werkzeuge
Eine S3-Adresse zerlegen oder aus Bucket und Originalschlüssel erstellen. Signierte Eingaben bleiben unverändert.
Die Verarbeitung erfolgt im Browser, ohne Anfragen an S3 oder den Endpunkt.
Eine Region aus der URL hat Vorrang. Die Ersatzregion ermittelt keinen tatsächlichen Bucket-Standort.
Eigene Endpunkte benötigen Path Style und einen HTTPS-Ursprung ohne Pfad, Abfrage oder Zugangsdaten.
Ergebnis veraltet; Export ist gesperrt.
Eine Konfiguration enthält oft eine S3-URI, während ein Ticket eine HTTPS-Adresse nennt. Der S3-URL-Konverter legt Bucket und dekodierten Schlüssel offen, damit Sie beide auf dasselbe Objekt prüfen können. Präfixe und doppelte Schrägstriche bleiben erhalten; sie werden nicht wie ein lokaler Dateipfad aufgeräumt.
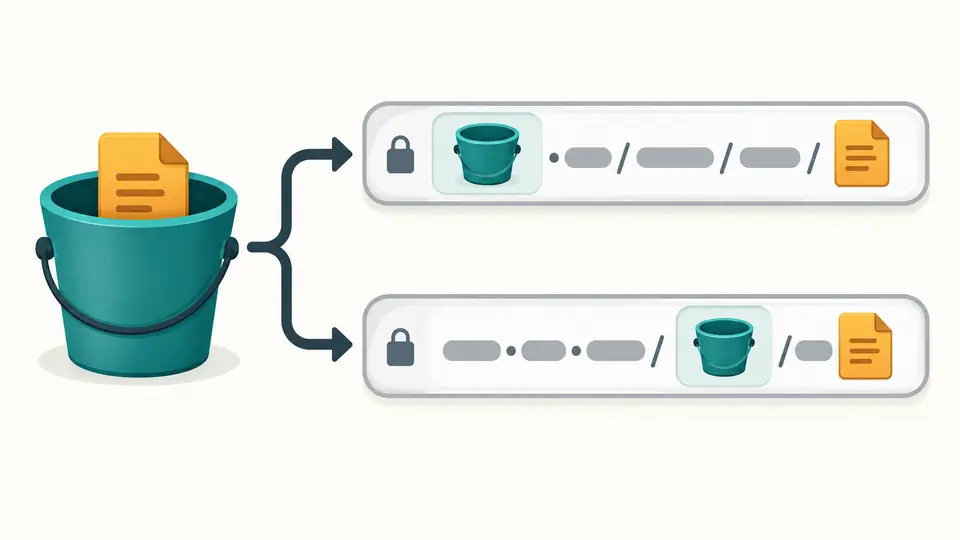
Der S3-URL-Konverter setzt denselben Bucket wahlweise in den Hostnamen oder an den Anfang des Pfads. Der Schlüssel bleibt gleich. Damit lässt sich erkennen, welche Adresse zur Path-Style-Einstellung eines Clients gehört.
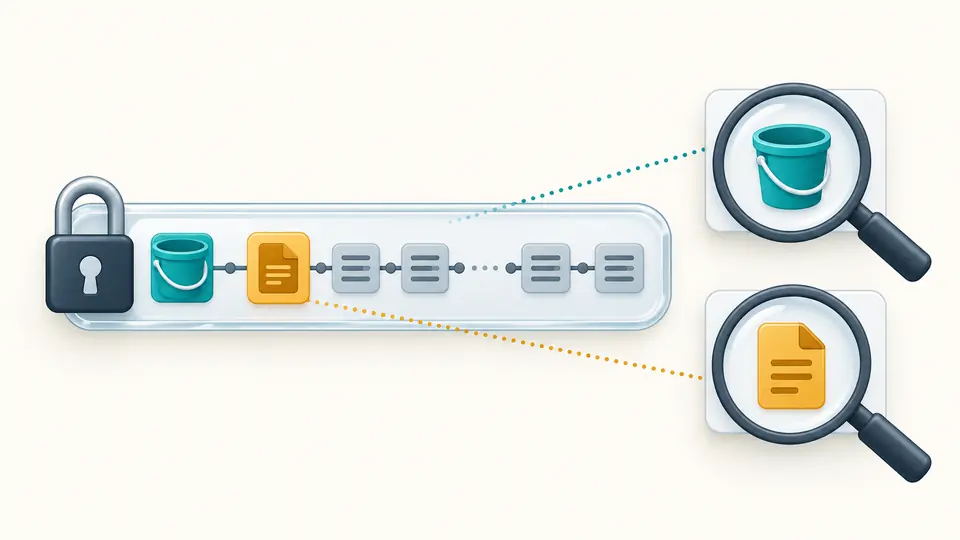
Bei Signaturparametern wird ausschließlich das Original ausgegeben. Bucket und Schlüssel lassen sich weiterhin prüfen, die URI-Ausgabe wird jedoch gesperrt. Eine Änderung von Host oder Pfad könnte die vorhandene Signatur ungültig machen.
%252F in einer URL wird genau einmal zu %2F dekodiert. Im Feldmodus ist %2F dagegen bereits der wörtliche Schlüssel und erscheint deshalb als %252F in der Ausgabe.
Eine Region in der Eingabe hat Vorrang. Globale Endpunkte und s3:// enthalten keinen verlässlichen Bucket-Standort. Prüfen Sie die Voreinstellung us-east-1 selbst; eigene Endpunkte verlangen Path Style.
Änderungen sperren den Export sofort. Automatik wartet 350 ms; ausgeschaltet erscheint Umwandeln mit Ctrl/Cmd+Enter. Beispiel und Leeren zeigen eine Vorschau und lassen sich nach dem Anwenden einmal rückgängig machen.
Eine gewöhnliche HTTPS-Adresse lässt sich in eine S3-URI überführen. Ohne vorhandenen Link können Sie Bucket und Originalschlüssel eingeben. Ein leerer Schlüssel bezeichnet die Bucket-Wurzel; vermeintliche Ordner bleiben Bestandteile des Schlüssels.
Standardadressen, ältere s3-region- und dualstack-Eingaben werden erkannt. Für China-Regionen wird die passende Domain erzeugt. Die Ausgabe nutzt reguläre regionale Endpunkte und verspricht nicht dieselben Netzwerkeigenschaften wie ein dualstack-Eingang.
Reihenfolge, doppelte Parameternamen, leere Werte, Pluszeichen und Prozentnotation bleiben in der HTTPS-Ausgabe stehen. Die S3-URI enthält nur Bucket und Schlüssel. Im JSON-Bericht ist die ursprüngliche Abfrage separat nachvollziehbar.
Virtual Hosted setzt den Bucket vor s3 in den Hostnamen, Path Style in das erste Pfadsegment nach dem Endpunkt. Beide können dasselbe Objekt bezeichnen. Die Berechtigung hängt nicht von dieser Darstellung ab; eigene Endpunkte benötigen hier Path Style.
Einmal, wenn der Schlüssel aus einer URL stammt: a%20b bedeutet a b, a%2520b hingegen den wörtlichen Text a%20b. Plus bleibt Plus. Bei direkter Feldeingabe wird der Originalschlüssel erst für die Ausgabe kodiert.
Ja. Eine vorsignierte URL wird zerlegt, aber unverändert aufbewahrt. Signaturähnliche Parameter genügen für diesen Schutzmodus, auch wenn sie unvollständig sind. Die URI-Ausgabe bleibt gesperrt; die Signatur wird dabei nicht geprüft.
Eine Objektadresse verleiht keine Rechte. Kontrollieren Sie die verwendete Identität, Bucket- und Objektrichtlinien sowie das Vorhandensein des Objekts. Eine andere Schreibweise veröffentlicht keine privaten Daten. Der Konverter untersucht keine AWS-Antworten.
Vergleichen Sie HTTP-Methode, Host, Pfad, Abfrage und erforderliche Header mit den signierten Werten. Der Konverter repariert keine Unterschrift und verlängert keine Laufzeit. Erzeugen Sie bei Bedarf im berechtigten AWS-Kontext einen neuen Link.
Fehlt ein Adressformat?
Der S3-URL-Konverter hilft beim Abgleich des Schlüssels, bevor Sie die für Ihren Client passende Adresse kopieren.