01
キーが未加工かを確認
URL内の%252Fは一度だけデコードされ、文字列%2Fになります。フィールド入力で%2Fと書くと、それ自体がキーなので、生成URLには%252Fが入ります。
クラウド開発
S3アドレスを解析するか、バケットと元のキーから構築します。署名付きの入力は変更しません。
処理はブラウザー内で完結し、S3や指定エンドポイントへリクエストを送りません。
URLにリージョンがあれば優先します。補完値はバケットの所在地を調べた結果ではありません。
独自エンドポイントはパス形式専用です。パス、クエリ、認証情報のないHTTPSオリジンを指定してください。
結果は更新待ちです。出力操作は無効です。
設定ファイルのS3 URIと、共有されたHTTPSリンクが同じオブジェクトを指しているか確認したいときに、S3パス変換が役立ちます。バケット名とデコード済みのキーを分けて表示するので、空白やプレフィックス、連続するスラッシュを見落とさずに比較できます。
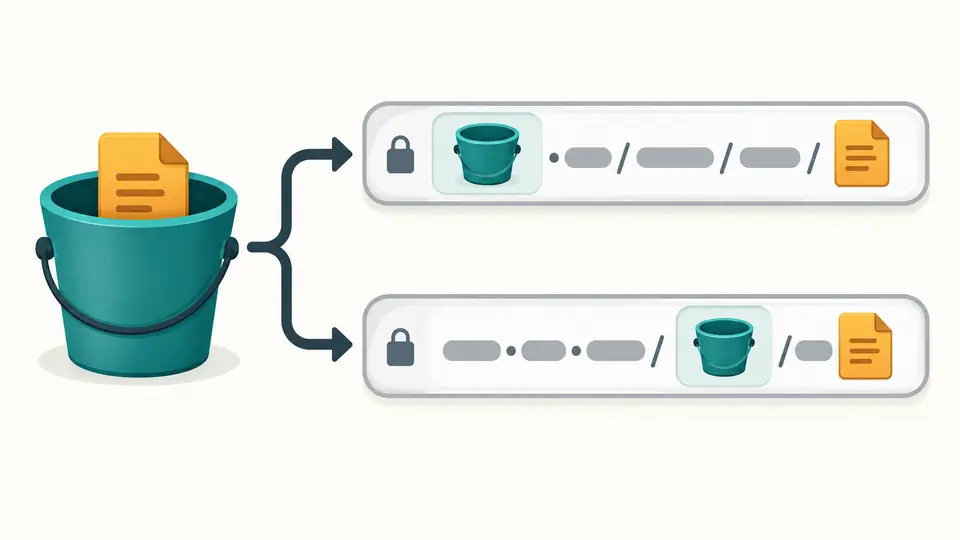
S3パス変換では、同じバケットをホスト名に置く形式と、パスの先頭に置く形式を比較できます。オブジェクトキーは変えず、クライアントが要求するアドレスの構造だけを選べます。
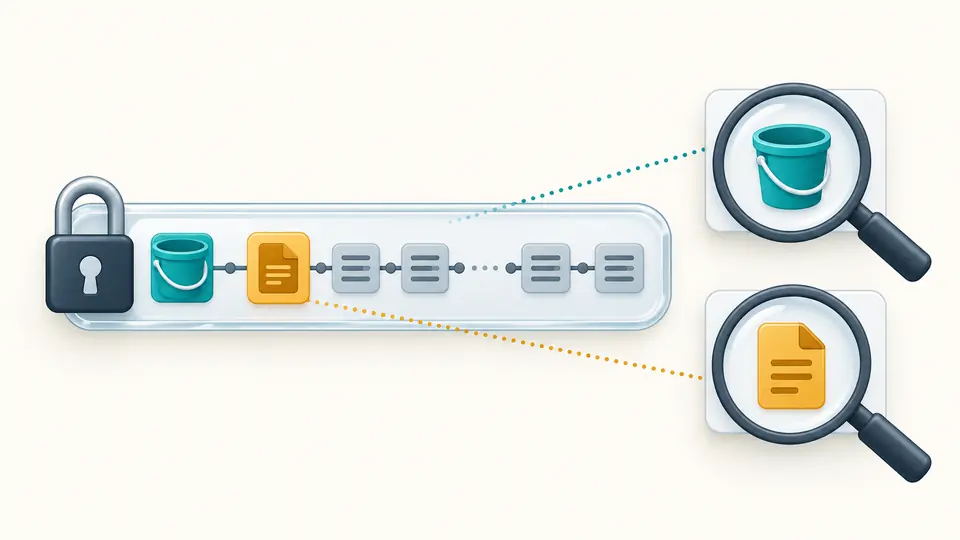
署名関連のクエリを見つけたら、結果は解析専用になります。元のURLは保持し、別形式のURI出力は無効にします。変換後も元の署名が使えると誤解させないための動作です。
URL内の%252Fは一度だけデコードされ、文字列%2Fになります。フィールド入力で%2Fと書くと、それ自体がキーなので、生成URLには%252Fが入ります。
入力URLにリージョンがあれば優先します。S3 URIやグローバルエンドポイントには実際の所在地が書かれていません。既定のus-east-1を必要に応じて確認・変更してください。
編集後は出力を一時的に無効にし、350ミリ秒後に自動更新します。自動処理をオフにすると変換ボタンとCtrl/Cmd+Enterが使えます。例の読み込みと消去はプレビュー後に適用し、一度戻せます。
S3パス解析は通常のHTTPS URLからURIへの変換に対応します。リンクがなくてもバケット名と元のキーを直接指定できます。空のキーはバケットのルートを表し、フォルダー相当のプレフィックスはキーの一部です。
標準形式に加えて、古いs3-region形式とdualstack入力を認識します。通常のAWSと中国のドメインを使い分けて出力します。ただし出力は通常のエンドポイントであり、入力のネットワーク機能まで引き継ぐわけではありません。
パラメーターの重複、順序、空値、+、%表記はHTTPS出力にそのまま残します。URIにはバケットとキーのみを入れます。JSONレポートには元のクエリも保存されるため、versionIdなどを別に確認できます。
仮想ホスト形式ではバケット名がホスト名のs3より前に置かれ、パス形式ではエンドポイント後の最初のパスになります。同じキーを指定できても権限は別問題です。独自エンドポイントではパス形式を選んでください。
URLからキーを取り出す際に一度だけデコードします。a%20bはa bですが、a%2520bは文字列a%20bです。+はそのまま保持します。フィールド入力の場合は元のキーを受け取り、出力時にエンコードします。
はい。署名や認証情報に関係するパラメーターがあれば、バケットとキーを取り出して元のURLを保持します。URI出力は無効です。入力が不完全な署名でも同様に扱い、署名の正しさを保証しません。
URLだけでは権限が付与されません。使用する認証情報、バケットポリシー、オブジェクト権限や存在を確認してください。このツールはリクエストを送らず、非公開オブジェクトを公開状態に変えることもありません。
署名した時点と実際のHTTPメソッド、ホスト、キー、クエリ、必要なヘッダーが一致するか確認してください。このツールは原文を保持しますが不一致を修復しません。必要なら権限のある環境でリンクを再発行します。
説明されていない形式がありますか?