01
3種類の例を比較する
S3、IAM、Lambdaの例では空欄と末尾の形が異なります。表示上の空欄は値の欠落エラーとは限りません。サービスの注意事項を読み、用途に必要な位置を確認します。
クラウドツール
1件または複数行のARNを確認するか、5つのフィールドから組み立てます。
ARNはこのブラウザー内で処理します。AWSへの問い合わせや認証情報の使用はありません。
空行を除く200行、UTF-8で128 KiBまで。結果は50件ずつ表示します。
外側の構造のみを解析します。サービスの注意事項は存在確認、完全な構文検証、IAM権限の確認ではありません。
入力が変わりました。再実行してから出力してください。
AWS ARNパーサーは、設定に貼り付けた値のどこがリージョンで、どこからがリソースなのかを確認するときに役立ちます。IAMロールのパスとLambdaのエイリアスは、同じ分割方法では細部を扱えません。
空欄があることだけを理由に値を修正しないでください。まず外側の位置を確認し、必要な値をサービスの仕様と照合します。
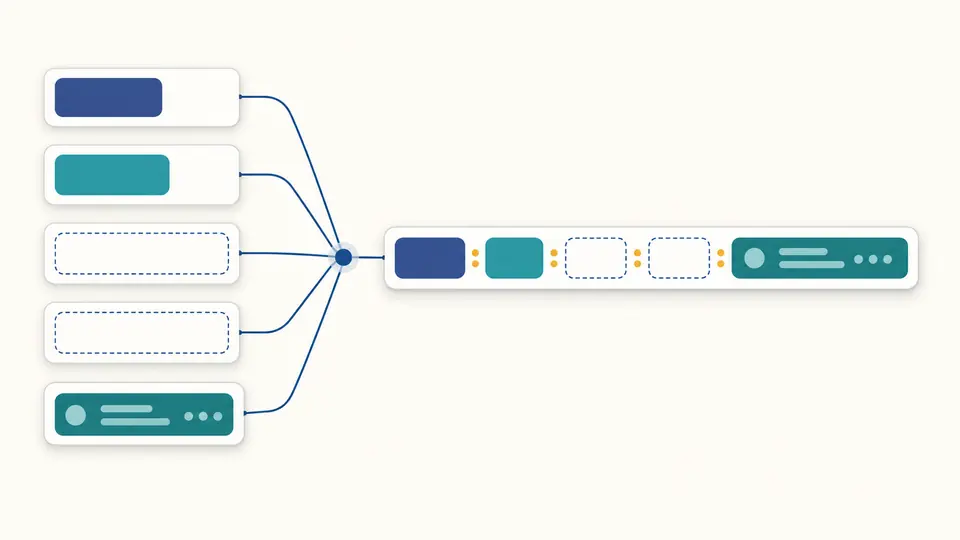
AWS ARNパーサーは最初の5個のコロンで分割を止めます。オブジェクト名のquarter 1:final.csvも、関数名の後のバージョンも、リソースの一部としてそのまま表示します。
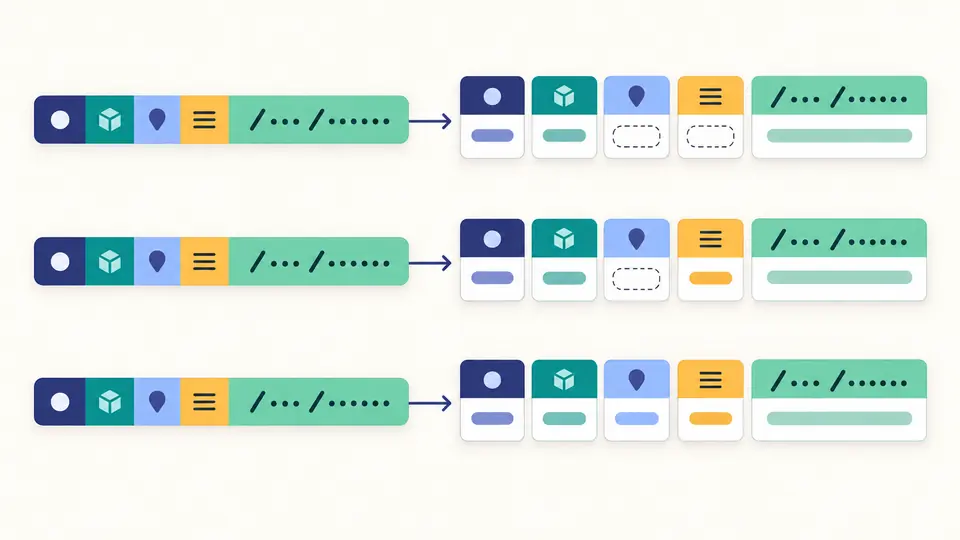
通常のS3バケットなら、作成フォームのリージョンとアカウントを空欄にします。区切りは残るため、フィールドを詰めた別の識別子にはなりません。リソースの種類や斜線は自動挿入しません。
S3、IAM、Lambdaの例では空欄と末尾の形が異なります。表示上の空欄は値の欠落エラーとは限りません。サービスの注意事項を読み、用途に必要な位置を確認します。
編集から350ミリ秒後にARN解析を実行します。自動実行をオフにするとCtrl/Cmd + Enterで更新できます。入力やモードを変えた直後は古い結果のコピーを無効にします。
エラーが混在していてもJSONレポートには全行が残ります。ARNテキストの出力は全行の構造解析後に有効になります。50件ずつの表示と、全件出力を混同しないでください。
ARN形式のpartition、service、region、account、resourceを表示します。固定のarn接頭辞は別に確認し、resource内の大文字小文字、Unicode、空白、パスは変更しません。
空行は処理対象にしませんが、後続行の番号は詰めません。重複行も入力順も維持します。失敗した行がどこにあったかをレポートから元の入力へ戻って確認できます。
IAM ARNの空リージョン、S3の通常形式、Lambdaの後置修飾子に説明を付けます。awsというアカウント値も保持します。未登録サービスを一律に拒否することはありません。
例の読み込みと消去では、適用前に内容と件数を表示します。1回の取り消しで入力と対応する出力を一緒に復元します。元から古かった出力を新しい結果として扱うこともありません。
必要な項目はリソースの種類によって異なります。通常のS3バケットとオブジェクトは両方空欄ですが、S3の別のリソース形式には値が入る場合もあります。具体的なリソースの定義を確認してください。
はい。IAMは通常リージョンを指定しません。役割名に含まれるパスはresource側に残ります。アカウントがawsになるAWS管理ポリシーなどの例外も、12桁の値へ書き換えません。
はい。5番目のコロン以降は一つのフィールドとして保持するため、パス、追加のコロン、Lambdaのバージョンやエイリアスを切り捨てません。サービスごとの追加分解は行いません。
いいえ。ポリシーの判断にはAction、Condition、PrincipalなどARN以外の情報も必要です。このツールは権限の評価やポリシー全体の検証を行いません。
分かりません。表示されるのは外側の構造と注意事項だけです。リソースが存在するか、利用する権限があるかは、対象アカウントの環境で別途確認してください。
解決しませんでしたか?