01
文書の形を確かめる
Statementには単一オブジェクトも配列も使えます。信頼ポリシーの例ではPrincipalがありResourceがない形を確認できます。通常のアイデンティティ形式でResourceが欠ける場合は別です。
クラウドツール
ポリシーJSONを貼り付け、Statementツリー、整形結果、静的レポートを照合します。
StringEquals · aws:RequestedRegion: ["us-east-1"]
ポリシー本文はこのブラウザー内で処理し、AWSへ送信しません。
声明1件、エラー0件、確認事項1件。
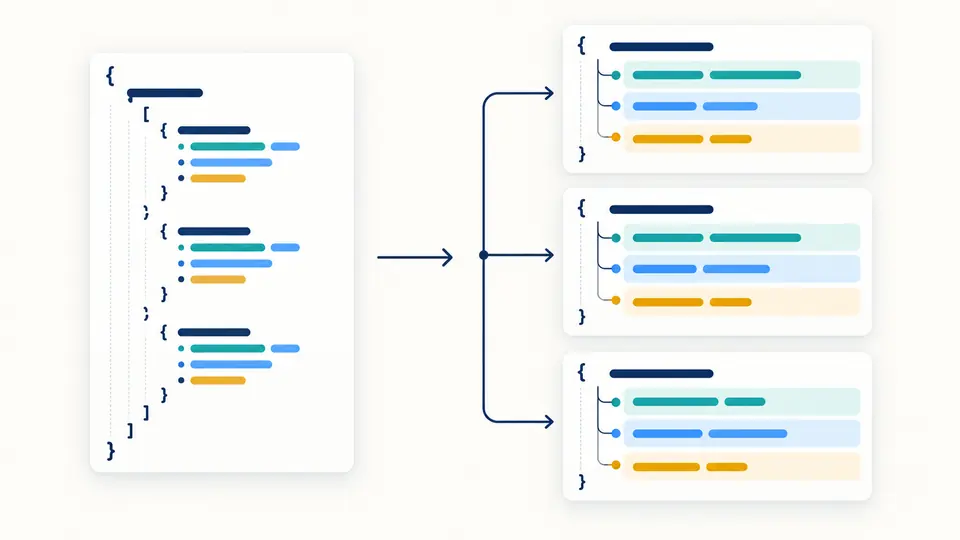
複数のStatementをレビューするとき、IAMポリシーの検証ではAction、Resource、Conditionを声明ごとに追えます。NotActionやロールの信頼ポリシーでは、元のフィールド名を保ったまま読むことが重要です。
ここで分かるのは手元の文書の構造です。IAMポリシーの検証は組織の制限、ほかのポリシー、リクエスト条件を取得しないため、実際の許可は決定できません。 IAMポリシー検証チェックという検索で求める構文確認を行いますが、実効権限は別の問題です。
IAMポリシーの検証はStatementを元の順番で表示します。ActionとNotAction、ResourceとNotResourceを取り違えず、Conditionの演算子と値をJSONと見比べられます。
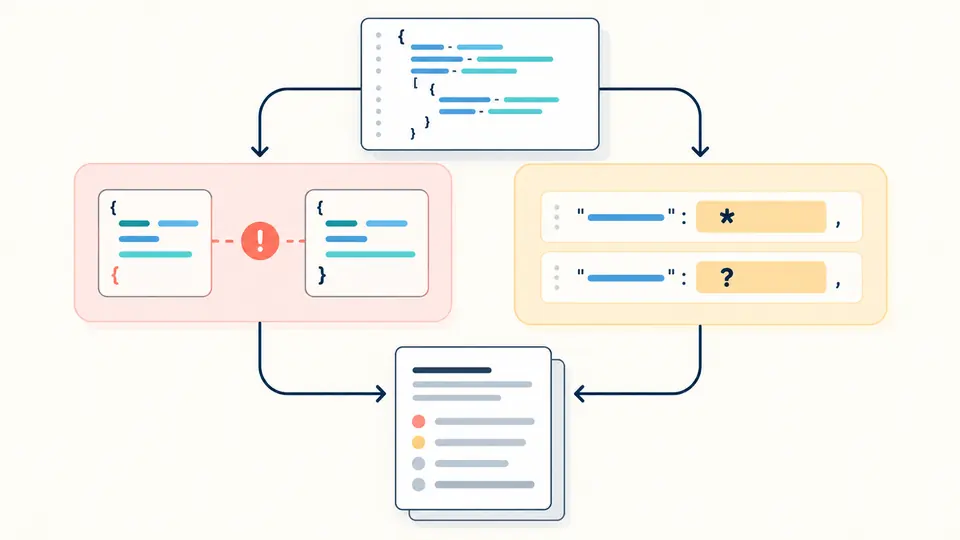
JSON構文と排他的要素の併記はエラーです。ワイルドカードや逆指定は確認事項です。星印が必要なAWS操作もあるため、この表示だけで危険とは断定しません。
Statementには単一オブジェクトも配列も使えます。信頼ポリシーの例ではPrincipalがありResourceがない形を確認できます。通常のアイデンティティ形式でResourceが欠ける場合は別です。
初期表示は声明ツリーです。整形JSONは入力を上書きせず、既定では2スペースです。レポートは抽出要素とパスを示します。インデントを変えると古い出力は無効になります。
状態欄はエラーと注意点を別々に数えます。厳密なJSON解析に失敗した文書は整形出力できません。画面が最初の50件でも、報告のダウンロードは全件を含みます。
Sid、Effect、ActionまたはNotAction、ResourceまたはNotResource、Principal、Conditionを声明ごとに表示します。元の配列順も維持します。
構文エラーには行と列を、形の問題にはJSONポインターパスを示します。IAMポリシーの検証では該当する声明へ戻れます。
整形結果は独立した出力です。重複キーや安全に扱えない大きな整数は、値の上書きや丸めを避けるため整形を止めます。
抽出結果、静的な検査範囲、診断コードとパスをJSONで保存できます。ツリーの折りたたみや表示件数はエクスポートを切り詰めません。
確認できません。一つの文書だけを調べるため、ほかのポリシーや組織の制限、実際のリクエスト条件を含むAWSの評価結果は分かりません。 ポリシーのアクセス許可は他の文書と要求条件にも左右されます。
いいえ。ワイルドカードが許される箇所があります。ActionやResourceの元の値を残して注意点を示しますが、妥当性は用途とサービス仕様で判断してください。
送信しません。解析と整形はブラウザー内で行い、AWSへの要求やLLMによる文書解析も行いません。
アイデンティティ形式やリソース形式のJSON文書、ロールの信頼声明を閲覧できます。種別ごとの完全な認証やサービス固有規則の検査ではありません。
なりません。ここでの注意点は限定した構造とワイルドカードの確認です。広い点検にはAWS Access Analyzerと実際のアカウント構成が必要です。
解決しませんでしたか?