01
문서 형태 먼저 확인
Statement는 객체 하나이거나 배열일 수 있습니다. 역할 신뢰 예제에는 Principal이 있지만 Resource가 없습니다. 일반적인 자격 증명 형태에서 Resource가 빠지면 구조 오류가 됩니다.
클라우드 도구
정책 JSON을 붙여 넣고 설명 트리, 정리된 문서, 정적 보고서를 비교하세요.
StringEquals · aws:RequestedRegion: ["us-east-1"]
정책 내용은 이 브라우저에서 처리되며 AWS로 보내지 않습니다.
설명 1개, 오류 0개, 검토 알림 1개.
여러 Statement가 있는 정책을 검토할 때 IAM 정책 검증은 각 Action, Resource, Condition을 원래 설명에 묶어 보여 줍니다. NotAction이나 역할 신뢰 정책을 읽을 때 필드 이름을 바꾸지 않는 점이 특히 중요합니다.
이 결과는 현재 문서의 구조를 설명합니다. IAM 정책 검증에는 조직 제한, 다른 정책, 요청 당시의 조건이 없으므로 실제 허용 여부를 결정할 수 없습니다. JSON 정책 편집기처럼 입력을 바꾸지 않고 별도 결과를 만듭니다.
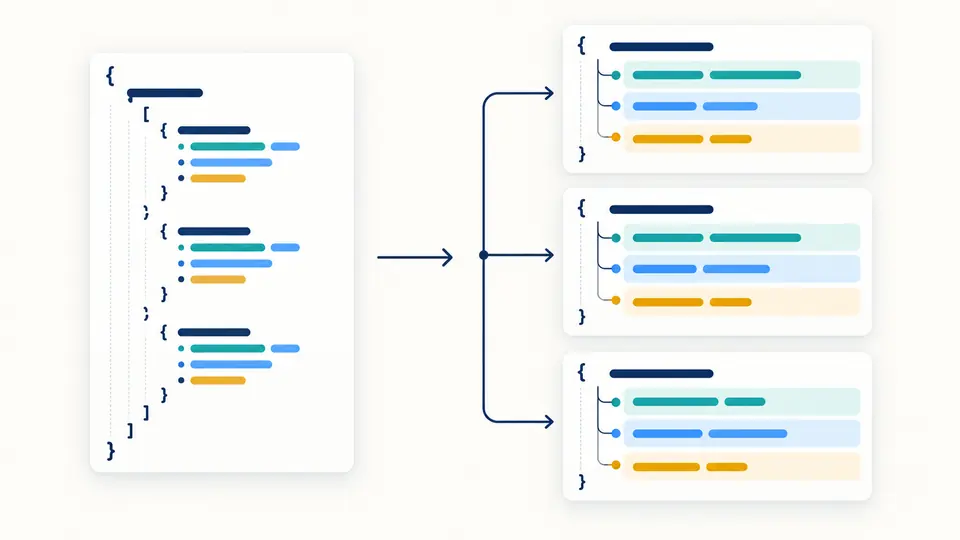
IAM 정책 검증은 Statement의 순서를 지키고 Action과 NotAction, Resource와 NotResource를 구분합니다. Condition 연산자와 키, 값도 원본 JSON과 대조할 수 있습니다.
JSON 오류나 함께 사용할 수 없는 필드는 오류로 표시합니다. 와일드카드와 반대 필드는 검토 알림이며, 별표가 있다는 이유만으로 관리자 권한이나 무효 정책이라고 단정하지 않습니다.
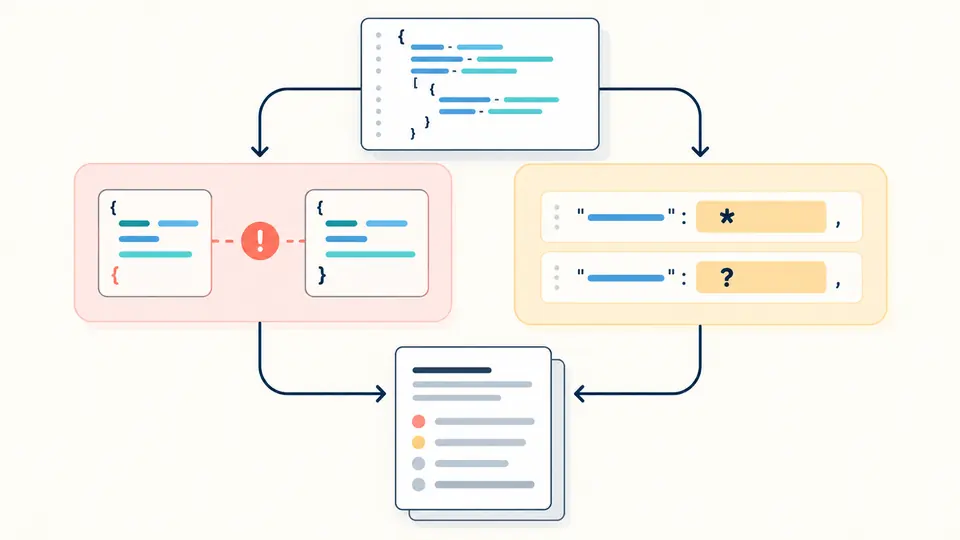
Statement는 객체 하나이거나 배열일 수 있습니다. 역할 신뢰 예제에는 Principal이 있지만 Resource가 없습니다. 일반적인 자격 증명 형태에서 Resource가 빠지면 구조 오류가 됩니다.
기본 보기는 설명 트리입니다. 정리된 JSON은 원본을 덮어쓰지 않고 기본 2칸 들여쓰기를 씁니다. 보고서는 추출 항목과 경로를 담습니다. 들여쓰기를 바꾸면 이전 내보내기는 비활성화됩니다.
상태에는 오류와 검토 알림의 수가 따로 나옵니다. 엄격한 JSON 파싱에 실패하면 정리된 정책을 내려받을 수 없습니다. 화면에 처음 50개만 보여도 보고서에는 전체 항목이 들어갑니다.
Sid, Effect, Action 또는 NotAction, Resource 또는 NotResource, Principal, Condition을 설명별로 보여 줍니다. 배열 순서는 그대로 유지됩니다.
문법 오류는 행과 열, 구조 문제는 JSON 포인터 경로를 표시합니다. IAM 정책 검증 결과에서 해당 설명을 다시 찾기 쉽습니다.
정리된 결과는 별도 출력입니다. 중복 키와 안전하게 표현할 수 없는 큰 수는 값의 덮어쓰기나 반올림을 막기 위해 형식 출력을 중단합니다.
정적 범위, 추출한 설명, 진단 코드와 경로를 저장합니다. 트리를 접거나 결과를 나누어 봐도 내보낸 데이터는 잘리지 않습니다.
확인할 수 없습니다. 다른 정책과 조직의 제한, 실제 요청 조건이 이 문서에 없으므로 최종 AWS 평가 결과를 알 수 없습니다.
아닙니다. 일부 위치에서는 와일드카드가 유효합니다. Action 또는 Resource 값을 그대로 두고 검토 알림만 제공하며 범위의 적절성은 목적에 따라 판단해야 합니다.
전송하지 않습니다. 파싱과 형식 정리는 브라우저에서 실행되며 AWS 요청이나 LLM 분석에 정책 내용을 보내지 않습니다.
자격 증명형 및 리소스형 JSON 정책과 역할 신뢰 설명을 읽을 수 있습니다. 모든 정책 종류나 서비스별 규칙을 인증하는 도구는 아닙니다.
대신할 수 없습니다. 이 알림은 제한된 구조와 와일드카드 검사입니다. 더 넓은 평가는 AWS Access Analyzer와 실제 계정 맥락을 확인하세요.
답을 찾지 못했나요?