01
Reconocer la forma del documento
Statement admite un objeto o una lista. El ejemplo de confianza de rol muestra Principal sin Resource; la ausencia de Resource en una declaración de identidad ordinaria sí se señala.
Herramientas cloud
Pega un documento JSON y compara el árbol de declaraciones, el formato y el informe estático.
StringEquals · aws:RequestedRegion: ["us-east-1"]
El texto se procesa en este navegador; no se envía ninguna petición a AWS.
Declaraciones: 1; errores: 0; avisos: 1.
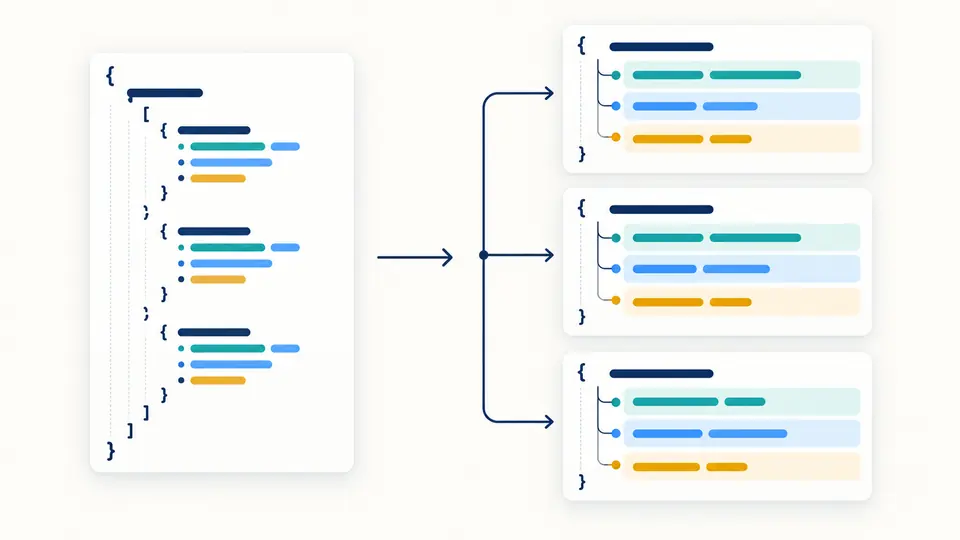
Al revisar varias declaraciones, la Validación de la política de IAM reúne Action, Resource y Condition sin perder su relación. NotAction y NotResource se muestran con sus nombres originales para no confundir una excepción con un permiso.
Este análisis solo conoce el documento pegado. La Validación de la política de IAM no dispone de otras políticas, límites de la organización ni datos de la petición que AWS evalúa para permitir una operación. Un editor de políticas JSON puede cambiar el documento; aquí la salida permanece separada.
La Validación de la política de IAM mantiene el orden de Statement y conserva sus campos. Cada operador de Condition queda junto a su clave y valor, de modo que puedes contrastar el árbol con el JSON de origen.
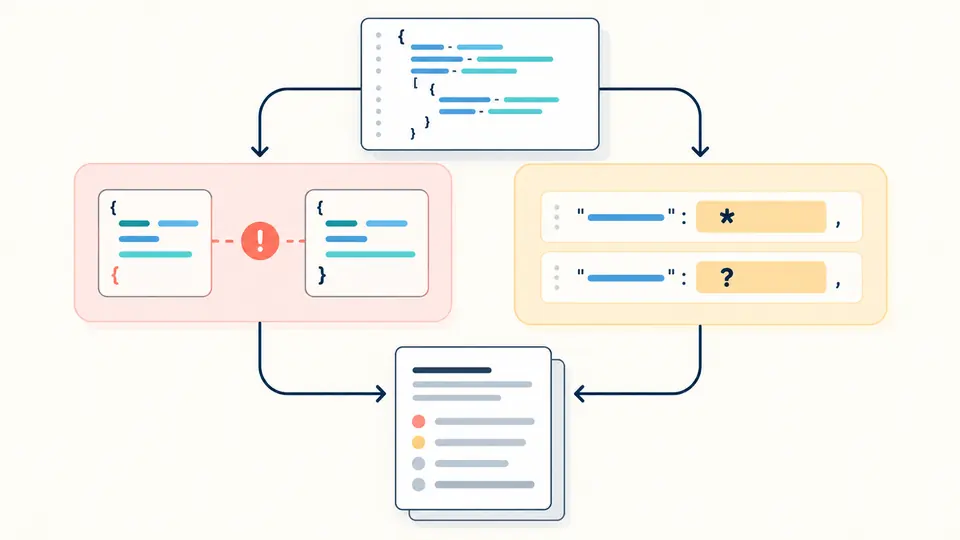
El JSON inválido y los campos incompatibles son errores. Los comodines y elementos inversos requieren revisión, pero un asterisco no demuestra por sí solo permisos de administrador; algunas acciones lo necesitan en Resource.
Statement admite un objeto o una lista. El ejemplo de confianza de rol muestra Principal sin Resource; la ausencia de Resource en una declaración de identidad ordinaria sí se señala.
El árbol aparece primero. El JSON con dos espacios es una salida independiente del texto original, mientras el informe conserva rutas y elementos extraídos. Cambiar la sangría invalida de inmediato las exportaciones anteriores.
El estado cuenta errores y avisos por separado. Un JSON que no se analiza no produce documento formateado. Aunque se vean primero 50 elementos, el informe descargado contiene todos.
Cada declaración muestra Sid, Effect, Action o NotAction, Resource o NotResource, Principal y Condition. Se conserva el orden de los arreglos.
Los errores de sintaxis indican línea y columna; los de estructura incluyen rutas JSON Pointer. La Validación de la política de IAM ayuda a volver a la declaración exacta.
La entrada no se modifica. Las claves repetidas y los números inseguros bloquean el formato para evitar sobrescrituras o redondeos silenciosos en las condiciones.
Incluye el alcance estático, las declaraciones extraídas y todos los códigos y rutas. Cerrar nodos del árbol o paginar la pantalla no recorta el archivo.
No. Se analiza un documento aislado. Otras políticas y el contexto de una petición real de AWS pueden cambiar el resultado.
No. Los comodines son válidos en varias posiciones. La herramienta conserva Action y Resource y pide revisar su alcance según el servicio y el objetivo.
No. El análisis y el formato se ejecutan en el navegador, sin petición a AWS ni envío del documento a un LLM.
Permite examinar documentos JSON de identidad y de recursos, incluidas declaraciones de confianza de rol. No certifica todos los tipos ni las reglas particulares de cada servicio.
No. Los avisos cubren un conjunto limitado de estructura y comodines. Para una revisión mayor, usa AWS Access Analyzer y el contexto de la cuenta.
¿Te falta una respuesta?
Comprueba primero lo que dice el documento y verifica los permisos reales en el entorno AWS correspondiente.