01
选择已有值或新随机源
页面初始为空,不会自动生成。默认的 32 字节随机源产生 43 字符验证器;更改字节数只影响下次主动生成,不会改写当前输入。
- 排查进行中的事务,应使用该事务最初保存的验证器。
OAuth 开发与调试
保留原始验证器,计算 S256 并按需核对预期挑战值。
输入 43–128 个 ASCII 字符:A–Z、a–z、0–9、-、.、_、~。不会自动移除空格或换行。
完全留空表示不比较;否则必须输入 43 个规范 Base64URL 字符,不含 = 填充。
语法合格不等于手工输入的验证器具有随机性或不可预测性。
输入只在当前页面计算,工具不会上传或保存这些值。
只影响下一次主动生成。随机字节转换为无填充 Base64URL;SHA-256 输出始终为 256 位。
粘贴验证器,或先预览新生成的值。
调试授权码交换时,先确认两次请求使用的是同一组参数。PKCE 生成器支持 code_verifier 生成,也可直接接收已有的 PKCE 验证器,重新计算你本应发送的 S256 挑战值。
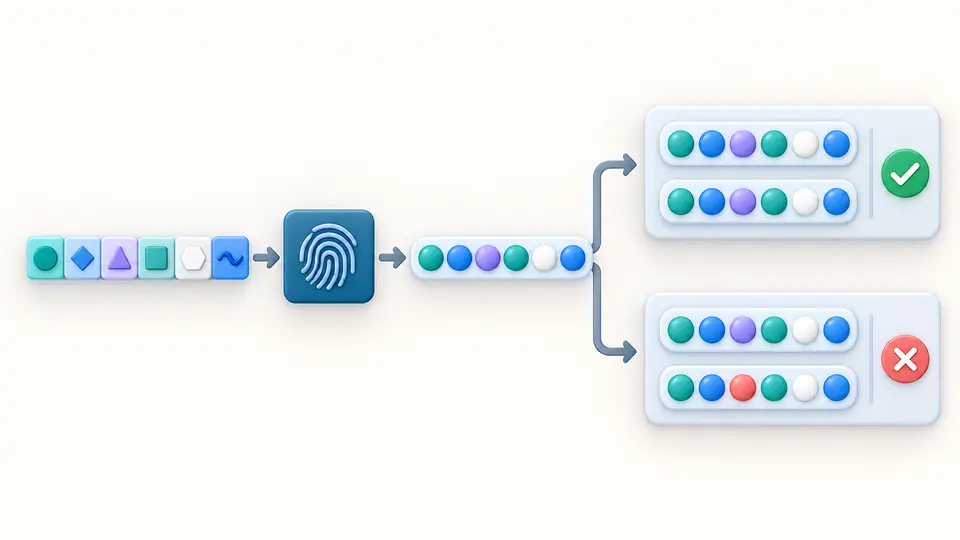
验证器留给令牌请求,挑战值用于授权请求。页面显示匹配,只能证明这两个值在当前算法下相符,不能证明重定向地址、客户端配置或登录流程正确。
重新生成一组值,无法解释旧事务为何失败。PKCE 生成器从你粘贴的原值派生挑战值,方便与授权请求中的 code_challenge 对照;需要新事务时再主动生成。
长度越界、隐藏空格、非规范尾字符和合法但不同的挑战值不是同一种故障。页面先检查原始文本,再单独报告是否匹配,帮助你缩小排查范围。
页面初始为空,不会自动生成。默认的 32 字节随机源产生 43 字符验证器;更改字节数只影响下次主动生成,不会改写当前输入。
预期值完全留空时只计算;输入空格仍会报错。自动模式在编辑停顿 350 ms 后运行;关闭后可点击计算或按 Ctrl/Cmd+Enter。
确认比较状态后,分别复制两个值或导出完整 JSON。生成、示例和清空均先显示替换预览,应用后才生效;撤销可恢复之前的输入和结果快照。
选择 32、48、64 或 96 个随机字节,编码后分别得到 43、64、86 或 128 字符。使用浏览器密码学随机源,每次生成均需主动操作。
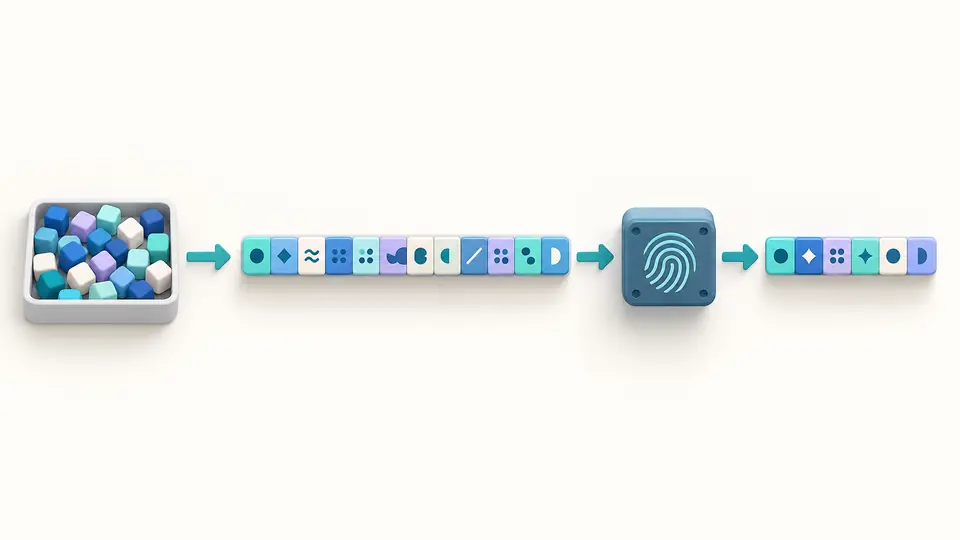
对验证器的 ASCII 文本计算 SHA-256,再把 32 字节二进制摘要转成无填充 Base64URL。最终挑战值固定为 43 字符。
粘贴已有挑战值即可核验;结果区明确区分匹配、不匹配和未请求比较。修改输入后会停用过期结果的导出。
报告包含验证器、挑战值、方法、长度、语法状态、预期值、比较状态和随机源信息。单个值也可独立复制,便于填入不同请求。
不会。PKCE 生成器在当前浏览器页面生成随机数并计算摘要,不上传或保存验证器。复制与下载是由你主动执行的导出操作。
能够计算 SHA-256 的客户端应使用 S256。本工具固定采用 S256,不会退回 plain;plain 会直接把验证器用作挑战值。
每次新的授权尝试都应生成新的不可预测验证器。同一次尚未完成的事务应保留原值,不能在令牌交换前重新生成,否则会失去原来的配对关系。
服务端可能按另一个方法处理验证器,导致交换失败。本工具生成的是 S256 结果,请在实际授权请求中使用 code_challenge_method=S256;本地匹配不代表请求参数全部正确。
不能。这里仅检查本地文本、派生值和配对关系,不连接提供商,也不验证回调地址、客户端注册或令牌端点。
发现计算或校验问题?