01
元の値を使うか決める
初期状態では何も生成しません。既存の値を入力するか、乱数の生成を選択します。標準の32バイトは43文字になり、サイズを変えるだけでは入力は更新されません。
- 新しい認可リクエストでは、新しい予測困難な値を生成します。
OAuthの実装と検証
コードベリファイアからS256を計算し、必要な場合だけ比較します。
43〜128文字のASCII文字を使用します:A〜Z、a〜z、0〜9、-、.、_、~。空白や改行は削除しません。
比較しない場合は完全に空にしてください。入力する場合は=のない正規Base64URLで43文字が必要です。
構文が正しくても、入力した値がランダムで予測困難とは限りません。
入力はこのページ内で処理され、ツールから送信・保存されません。
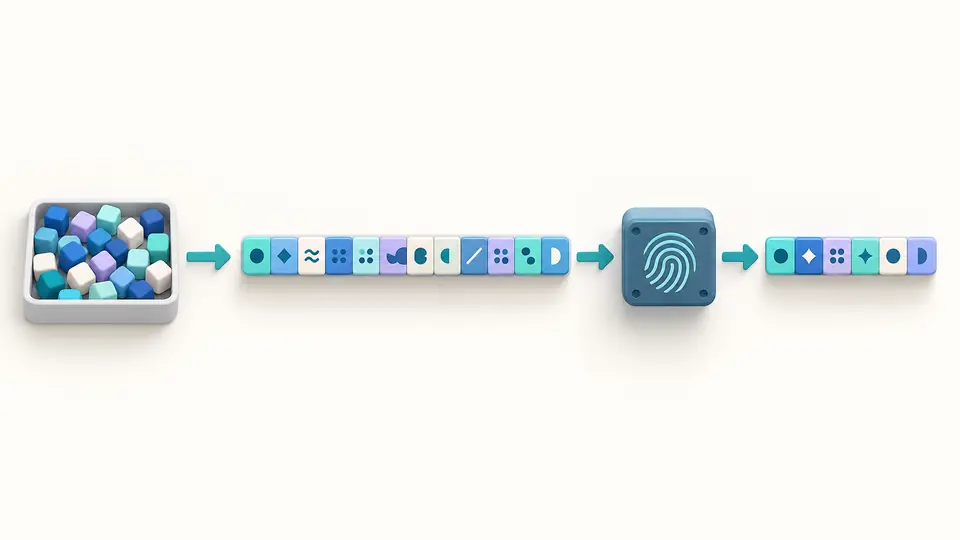
次の手動生成にのみ適用します。乱数をパディングなしのBase64URLに変換します。SHA-256の出力は常に256ビットです。
値を貼り付けるか、生成する値をプレビューしてください。
認可リクエストとトークン交換で別の値を使うと、PKCEの検証は通りません。PKCE生成では既存のコードベリファイアをそのまま入力して、送信したコードチャレンジを再現できます。新しいペアは明示的に生成します。
S256はベリファイアのASCIIバイト列をSHA-256で処理し、そのバイナリ結果をbase64urlに変換します。画面上の一致はこの計算の確認であり、ログインやプロバイダー設定の成功を保証するものではありません。
失敗した処理を調べるには、新しいペアよりも元の値が必要です。PKCE生成は貼り付けたベリファイアを勝手に作り直さず、対応するチャレンジを計算します。
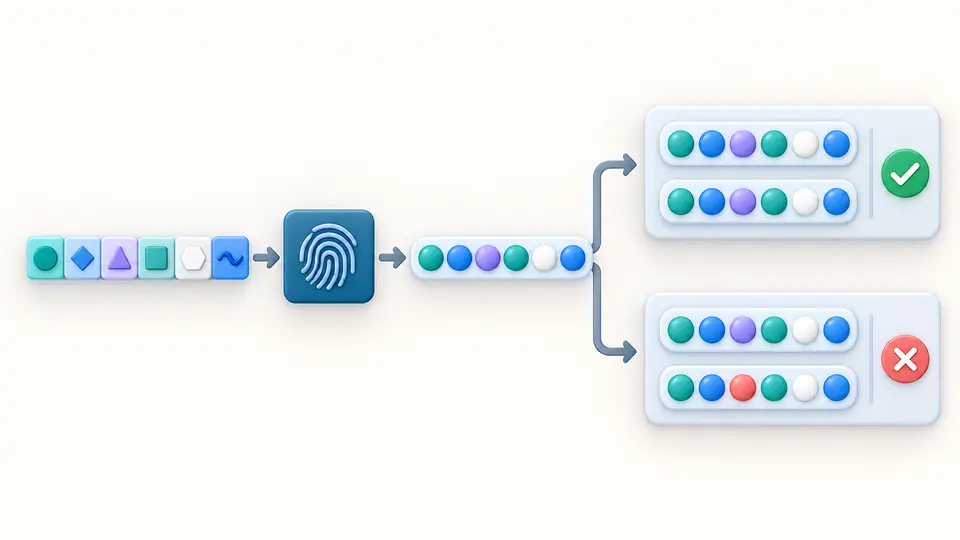
余分な改行、長さの違い、正規でない末尾文字を先に確認します。形式が正しい別のチャレンジは、不一致として報告されるため、調べる対象を絞れます。
初期状態では何も生成しません。既存の値を入力するか、乱数の生成を選択します。標準の32バイトは43文字になり、サイズを変えるだけでは入力は更新されません。
比較欄を空にすると計算だけを実行します。自動計算は編集の350ms後です。オフにすると計算ボタンかCtrl/Cmd+Enterで実行できます。
生成、RFCの例、クリアはすべて置換プレビューを表示します。適用後は取り消しで以前の入力と結果を復元できます。最新の結果を確認してコピーまたはJSON保存を行います。
32、48、64、96バイトから選び、43、64、86、128文字のベリファイアを生成します。ブラウザーの安全な乱数源を使用します。
ベリファイアをASCIIとしてSHA-256で処理し、32バイトの結果をパディングなしで符号化します。チャレンジは常に43文字です。
比較しない、一致、不一致を別々に表示します。期待したチャレンジを入力すれば、現在のベリファイアとの関係を確認できます。
2つの値、方式、長さ、構文の判定、比較対象、比較結果、乱数源の情報をまとめてコピーまたは保存できます。
S256ではベリファイアのASCIIバイト列をSHA-256でハッシュし、バイナリの結果をBase64URLに変換します。16進文字列を符号化したものではなく、末尾の=も付きません。
PKCE生成のRFC例で公開テストベクトルを読み込み、一致することを確認できます。自分のデータでは、実際に送ったチャレンジを比較欄に貼り付けてください。
RFC 7636の構文では43〜128文字です。このツールの32バイト生成は43文字になります。ただし、43文字あれば必ず安全なのではなく、予測できない生成方法が必要です。
S256はハッシュからチャレンジを作り、plainはベリファイア自体を使います。このページはS256専用で、plainへの自動切り替えは行いません。
通常のBase64の+と/を、それぞれ-と_に置き換える形式です。PKCEでは末尾の=も付けません。比較するS256値は正規表記の43文字である必要があります。
計算や入力判定に問題がありましたか?