01
まずレポートの対象範囲を確認
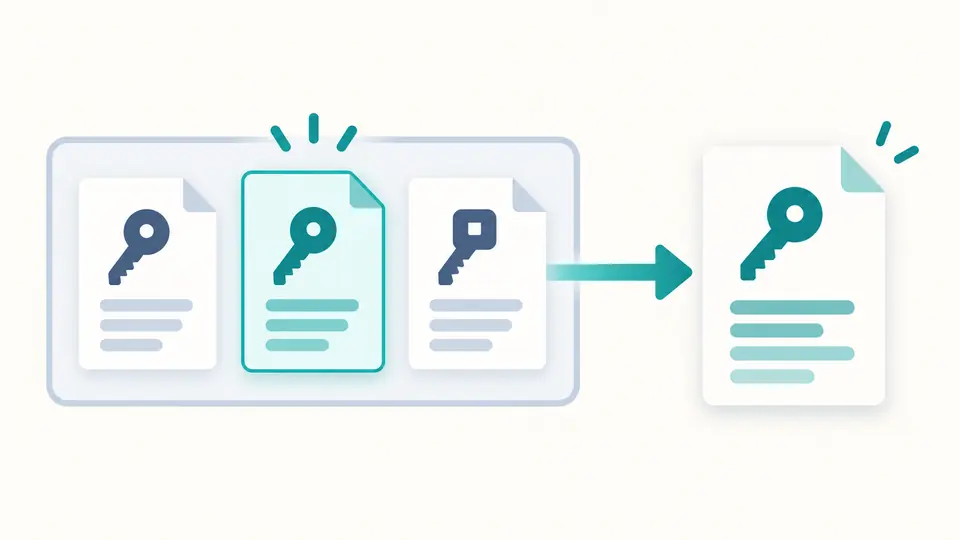
検査はJWKS全体を対象にします。必須フィールドやブラウザーへのインポートで失敗した要素があれば、レポートの書き出しを止めます。別の有効な要素を番号で選び、その鍵だけを変換することは可能です。
認証鍵の形式
JWK、JWKS、またはSPKI/PKCS8のPEMブロックを一つ入力します。
鍵はこのページ内で処理します。入力の送信や永続保存は行いません。
公開JWKには公開パラメーターと既存のkid/alg/useのみ残します。PEMではメタデータが失われ、秘密JWKは鍵のパラメーターのみです。
上限100,000文字・50個の鍵。RSA 2048〜8192ビット、P-256/384/521、対応環境のEd25519/X25519。SPKIまたは非暗号化PKCS8のPEM一つのみ。
インポート検査と指紋は、発行元の信頼性、証明書の有効性、JWT検証を保証しません。
鍵を入力するか公開サンプルを読み込んでください。
JWK PEM変換が必要になるのは、認証基盤から受け取ったJSONの鍵を、PEM指定のライブラリーで利用するときです。鍵のローテーション中は複数の候補が残ります。形式が正しいかだけでなく、どの鍵を選んだのかを確認してから設定へ戻してください。
このJWK PEM変換では元のJWKSをそのまま残し、番号とkidで対象を選びます。重複する識別子を一つにまとめません。検査レポートは各要素を確認し、変換は選択した一つの鍵だけを処理します。
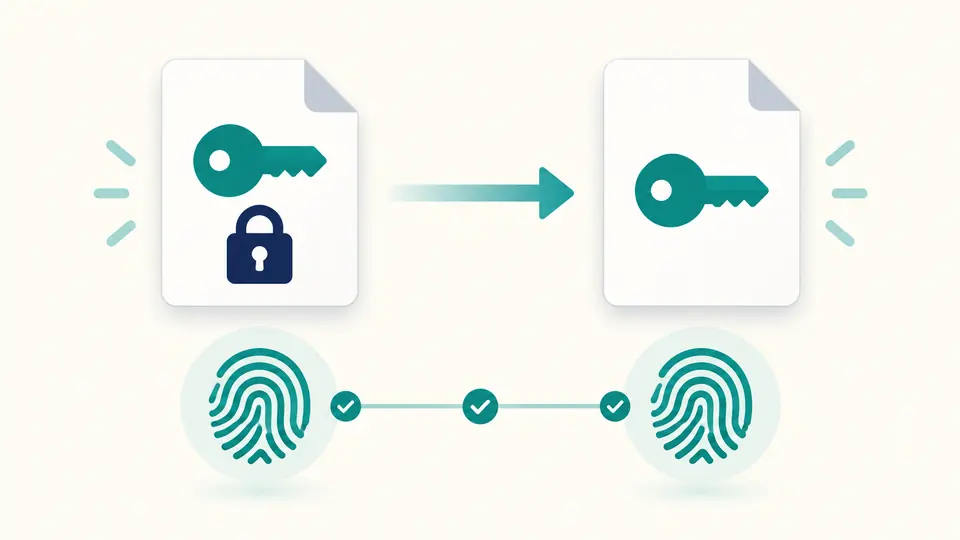
サムプリントは規定された必須フィールドだけを使います。非対称鍵では秘密部分を除いた公開パラメーターが対象です。ラベルやフィールド順が異なる二つのコピーでも、同じ鍵かを確かめられます。
検査はJWKS全体を対象にします。必須フィールドやブラウザーへのインポートで失敗した要素があれば、レポートの書き出しを止めます。別の有効な要素を番号で選び、その鍵だけを変換することは可能です。
公開PEMはSPKI、秘密PEMは非暗号化PKCS8です。秘密鍵や共有秘密の処理にはチェックボックスの許可が必要で、入力を変更すると解除されます。公開鍵の抽出は出力だけに反映され、元の入力を書き換えません。
自動実行は変更から350ミリ秒後に動きます。オフにすると実行ボタンが現れ、Ctrl/Cmd+Enterも使えます。鍵や操作を変更した直後はコピーとダウンロードを無効にし、古い結果の持ち出しを防ぎます。
型、曲線またはRSAのビット数、入力が宣言したkid・alg・use・key_opsを確認できます。重複kidは警告し、要素番号を維持します。トークンを読み込んで適切な検証鍵を自動選択する機能ではありません。
PUBLIC KEYと非暗号化PRIVATE KEYを読み込み、ブラウザーがインポートした実際の鍵を出力します。PEMからJWKへ戻すときは、コンテナーに存在しないアルゴリズム宣言を作りません。
公開JWKには数学的な公開パラメーターと既存のkid・alg・useだけを含めます。秘密値、key_ops、ext、未知の拡張は省きます。ネストした拡張に秘密情報が入っていても公開結果へコピーしないためです。
必須フィールドを名前順に並べたJSONをSHA-256で処理し、パディングなしのBase64URLにします。octのサムプリントは秘密のkを使いますが、検査レポートにkそのものを表示しません。
鍵を入力して対象番号を確認し、公開PEMまたは秘密PEMを選びます。公開鍵から秘密部分を復元することはできません。秘密出力には完全な秘密鍵と処理の許可が必要です。
keys配列を含むJSONを入力できます。検査はすべての要素を確認しますが、変換と指紋だけの出力は選択した番号が対象です。kidが同じでも要素は別々に扱います。
RFC 7638の手順に沿って計算したSHA-256の識別値です。必須の鍵パラメーターだけが対象なので、kidなどの説明を変更しても値は変わりません。ファイル全体や証明書のハッシュとは異なります。
RSA PRIVATE KEYなどはこのページが受け付けるコンテナーと異なります。信頼できるローカルツールでPKCS8またはSPKIへ変換してください。複数のPEMを続けて貼り付けた場合も受け付けません。
これらはPEMに含まれない用途の宣言です。読み込みのために内部で選んだアルゴリズムを、元の鍵が宣言した値として出力しません。必要なポリシーはアプリケーション側で指定してください。
結果について気になる点はありますか?