Formatos de chaves de autenticação

Conversor de JWK para PEMConfira o conjunto e exporte uma chave

Cole um JWK, um documento JWKS ou um único bloco PEM SPKI / PKCS8.

Conversor de JWK para PEM

Entrada JWK, JWKS ou PEM

As chaves são processadas nesta página; a ferramenta não envia nem armazena a entrada.

Resultado

Opções da chave

O JWK público mantém parâmetros públicos e kid/alg/use existentes. PEM perde metadados; o JWK privado contém apenas material de chave.

100.000 caracteres / 50 chaves. RSA 2048–8192; P-256/384/521; Ed25519/X25519 se compatíveis. Um bloco SPKI ou PKCS8 sem criptografia.

Importação e impressão digital não comprovam confiança no emissor, validade de certificados ou verificação JWT.

Cole uma chave ou carregue o exemplo público.

O conversor de JWK para PEM ajuda quando o provedor de identidade entrega JSON, mas a biblioteca espera uma chave PEM. Durante a troca de chaves, várias entradas podem continuar no mesmo conjunto. Leia o relatório e escolha o índice certo. Uma estrutura que pode ser importada não comprova a origem da chave.

Por que usar o conversor de JWK para PEM?

Escolha pelo índice, mesmo com nomes iguais

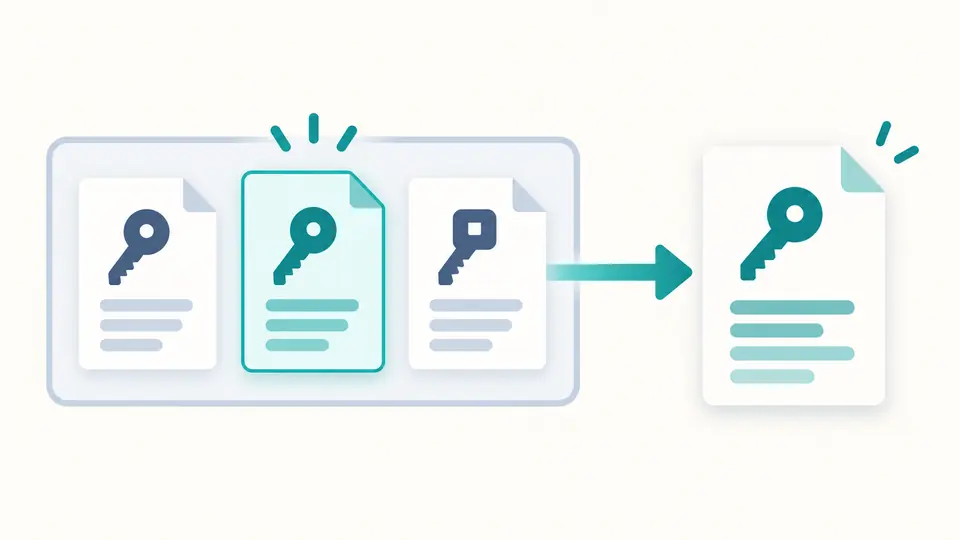
O conversor de JWK para PEM mantém o JWKS original e identifica a seleção pelo número e pelo kid. Nomes repetidos não fazem as entradas serem mescladas. A inspeção verifica o conjunto; a conversão usa somente a chave que você selecionou.

Uma chave selecionada entre três cartões gera um único documento PEM.

Compare a chave, não o nome do arquivo

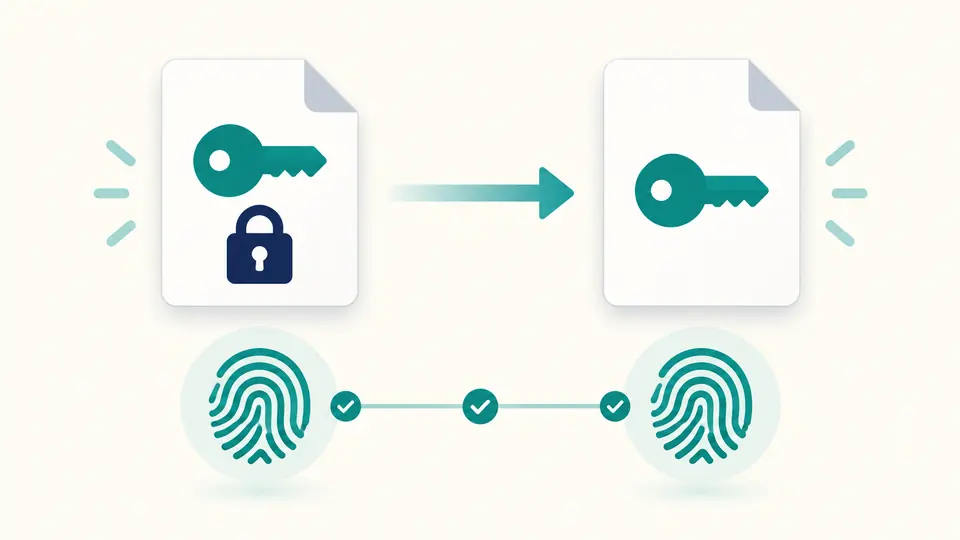
A impressão digital usa os parâmetros obrigatórios em uma ordem definida. Para chaves assimétricas, extrair a parte pública não altera esse identificador. Assim você compara cópias em formatos diferentes mesmo quando o nome do arquivo e os rótulos não coincidem.

Uma chave privada gera uma chave pública, com a mesma impressão digital nas duas representações.

Três cuidados antes da exportação

01

Confira o alcance do relatório

A inspeção de JWKS verifica campos obrigatórios e a importação de cada entrada. Uma entrada com erro bloqueia a exportação do relatório. Você ainda pode selecionar outra entrada válida e converter apenas essa chave, sem alterar o conjunto de origem.

02

Decida qual parte precisa compartilhar

A saída pública PEM usa SPKI; a privada usa PKCS8 sem criptografia. Entradas sensíveis exigem marcar a permissão, que é desfeita ao editar o texto. A extração pública produz um resultado separado, sem substituir a entrada que contém a chave privada.

03

Aguarde a atualização do resultado

O modo automático espera 350 ms após uma alteração. Desative-o para executar pelo botão ou por Ctrl/Cmd+Enter. Mudanças no texto, na operação ou na chave selecionada desativam cópia e download imediatamente, até a conclusão do novo cálculo.

Informações e formatos da chave

Diagnóstico de cada entrada

O relatório apresenta tipo, curva ou tamanho RSA, os valores declarados de kid, alg, use e key_ops, presença de dados sensíveis e erros individuais. Identificadores repetidos geram um aviso. Nenhum JWT é verificado e nenhuma chave confiável é escolhida automaticamente.

Conversão de PEM para JWK

PUBLIC KEY e PRIVATE KEY sem criptografia são importados pela API criptográfica real do navegador. Os parâmetros exportados pertencem à chave lida. O algoritmo interno escolhido para a importação não vira um campo alg inventado no resultado.

Somente campos públicos permitidos

A saída pública inclui os parâmetros matemáticos públicos e os valores existentes de kid, alg e use. Campos privados, key_ops, ext e extensões desconhecidas são excluídos. Isso também evita copiar um segredo escondido dentro de uma extensão aninhada.

Uma impressão digital reproduzível

Os campos obrigatórios são ordenados pelo nome e serializados em JSON compacto antes do SHA-256. O resultado usa Base64URL sem preenchimento. No caso de oct, o segredo k participa do cálculo, mas não é exibido no relatório.

Compatibilidade e limites de uso

Tamanhos e curvas aceitos
RSA aceita de 2048 a 8192 bits. EC aceita P-256, P-384 e P-521. Ed25519 e X25519 dependem do suporte do navegador. secp256k1, Ed448, X448 e RSA multiprimo são recusados; a ferramenta não troca a curva para conseguir gerar uma saída.
Sem contêineres antigos ou criptografados
É aceito apenas um bloco PEM. PKCS1, SEC1, OpenSSH, certificados, PKCS8 criptografado e DER bruto ficam fora do escopo. Use uma ferramenta local confiável para converter o contêiner antes. Renomear o cabeçalho não transforma sua estrutura interna.
Metadados e confiança são verificações separadas
PEM não armazena kid, alg ou use. A conversão de ida e volta não recupera essas informações. Importação bem-sucedida e impressão digital igual não comprovam a identidade do emissor, a validade de certificados ou a autenticidade de uma assinatura JWT.
Limite de texto e de conjunto
A entrada aceita até 100.000 caracteres e 50 entradas JWKS. Não há busca de URL nem exportação do conjunto inteiro convertido. Uma chave simétrica oct só pode ser inspecionada ou ter sua impressão calculada: não existe parte pública nem saída PEM.
A saída privada continua sendo segredo
É necessário permitir a entrada sensível e escolher uma operação privada. O resultado não é criptografado. A consistência das partes de chaves compatíveis é verificada, sem certificar todas as suas propriedades matemáticas ou gerar um novo par para substituir o original.

Dúvidas sobre formatos de chave

Como é calculada a impressão digital RFC 7638?

Somente os campos obrigatórios entram em um JSON ordenado e compacto. Seus bytes UTF-8 são processados com SHA-256, e o resultado usa Base64URL sem preenchimento. Alterar informações opcionais, como kid e alg, não muda a impressão da mesma chave.

A impressão digital é sempre igual ao kid?

Não. O kid é um identificador escolhido pelo emissor e pode usar qualquer convenção. Alguns emissores adotam a impressão digital. A ferramenta exibe o kid existente, mas não o substitui automaticamente; entradas com nomes iguais continuam separadas pelo índice.

Posso converter uma chave privada?

Sim, desde que seja um JWK privado completo ou um PKCS8 sem criptografia de um tipo compatível. Permita o processamento de dados sensíveis e selecione a saída privada. Para distribuir somente material de verificação, prefira a chave pública.

Quais tipos de chave funcionam?

RSA na faixa indicada, as três curvas NIST, Ed25519 e X25519 quando o navegador oferecer suporte. oct permite inspeção e impressão digital, sem PEM. Se a importação falhar, a ferramenta mostra um erro em vez de criar uma chave substituta.

Por que o JWK obtido de um PEM não tem alg?

Esse campo não é armazenado no PEM. O algoritmo necessário para importar uma chave não representa uma declaração do emissor. Por isso ele não é incluído na saída. Defina a política de algoritmos esperados na configuração da sua aplicação.

Encontrou um resultado inesperado?

Abra o conversor de JWK para PEM

Experimente o conversor de JWK para PEM com o exemplo público. Confira as duas entradas, mude a seleção e compare a chave pública antes de exportar seu próprio resultado.