Formats de clés d’authentification

Convertisseur de clés JWKExaminer un jeu, exporter une seule clé

Collez un JWK, un document JWKS ou un bloc PEM SPKI / PKCS8.

Convertisseur de clés JWK

Entrée JWK, JWKS ou PEM

Les clés sont traitées dans cette page ; l’outil ne transmet ni ne conserve votre saisie.

Résultat

Options de clé

Le JWK public garde les paramètres publics et kid/alg/use existants. PEM perd les métadonnées ; le JWK privé ne contient que le matériel de clé.

100 000 caractères / 50 clés. RSA 2048–8192 ; P-256/384/521 ; Ed25519/X25519 si disponibles. Un bloc SPKI ou PKCS8 non chiffré.

L’import et l’empreinte ne prouvent ni la confiance de l’émetteur, ni la validité d’un certificat ou d’un JWT.

Collez une clé ou chargez l’exemple public.

Ce convertisseur de clés JWK sert lorsque votre fournisseur expose des clés JSON alors que votre bibliothèque attend du PEM. Pendant une rotation, plusieurs clés peuvent coexister. Consultez le rapport avant de choisir un numéro : une structure lisible ne prouve ni l’origine de la clé ni sa pertinence pour votre application.

Pourquoi ce convertisseur de clés JWK ?

Choisir sans confondre les identifiants

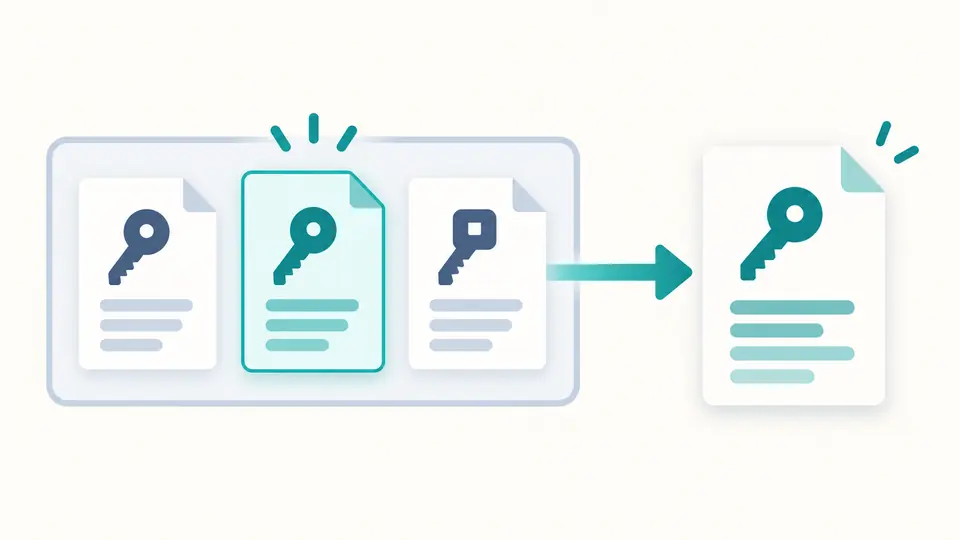
Le convertisseur de clés JWK conserve le JWKS d’origine. La sélection associe un numéro au kid, même lorsque plusieurs entrées portent le même nom. L’inspection détaille les erreurs du jeu ; la conversion concerne uniquement la clé sélectionnée.

Une carte est sélectionnée parmi trois clés puis transformée en un seul document PEM.

Comparer la clé derrière le format

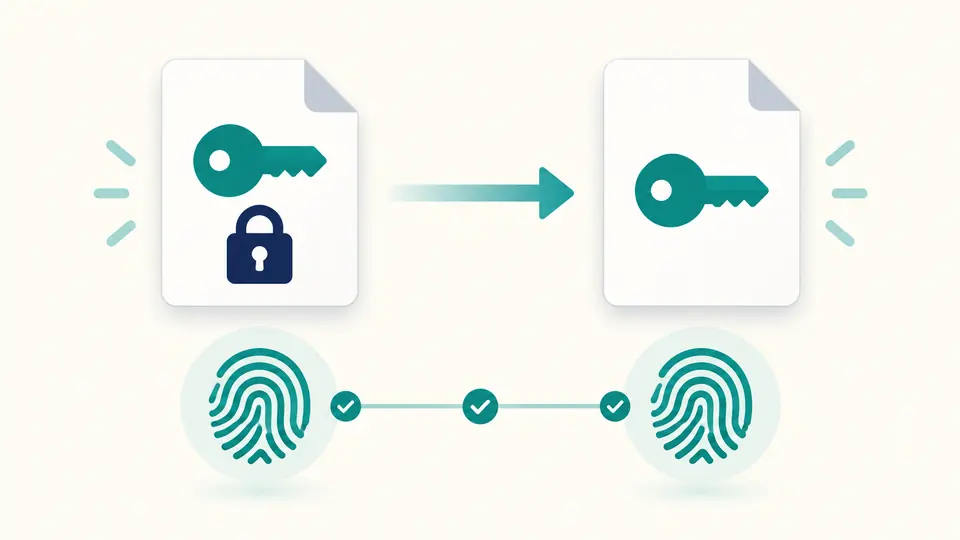
L’empreinte JWK utilise uniquement les paramètres obligatoires dans un ordre défini. Pour une clé asymétrique, retirer les paramètres privés ne change pas cette valeur. Vous pouvez ainsi rapprocher deux représentations sans vous fier aux noms de fichiers ou aux étiquettes ajoutées.

Une clé privée donne une clé publique ; les deux représentations portent la même empreinte.

Trois vérifications avant de copier

01

Distinguer le rapport du résultat individuel

L’inspection vérifie chaque entrée du JWKS et signale les champs manquants ou les échecs d’importation. Une entrée incorrecte bloque l’export du rapport. Vous pouvez néanmoins sélectionner une autre entrée valide pour la convertir seule.

02

Choisir le niveau de divulgation

Le PEM public utilise SPKI ; le PEM privé utilise PKCS8 sans chiffrement. Une case autorise le traitement des entrées sensibles et se réinitialise quand le texte change. L’extraction publique crée un résultat distinct sans remplacer le contenu d’origine.

03

Attendre un résultat à jour

Le mode automatique attend 350 ms après une modification. Désactivez-le pour lancer le traitement avec le bouton ou Ctrl/Cmd+Entrée. Toute modification du texte, de l’opération ou du numéro sélectionné désactive immédiatement la copie et le téléchargement.

Des paramètres aux formats utilisables

Diagnostic par entrée

Consultez le type, la courbe ou la taille RSA, les déclarations kid, alg, use et key_ops, ainsi que les erreurs de chaque clé. Les kid répétés déclenchent un avertissement. Aucun JWT n’est vérifié et aucune clé de confiance n’est choisie automatiquement.

Deux conteneurs PEM pris en charge

PUBLIC KEY et PRIVATE KEY non chiffré sont importés par l’API cryptographique réelle du navigateur. Le JWK produit contient les paramètres lus. L’algorithme utilisé pour l’import ne devient jamais une déclaration alg inventée dans la sortie.

Extraction publique par liste de champs

Le JWK public ne contient que ses paramètres mathématiques publics et les valeurs kid, alg et use déjà présentes. Les membres privés, key_ops, ext et extensions inconnues sont exclus, y compris les structures imbriquées pouvant contenir un secret.

Une recette d’empreinte stable

Les champs obligatoires sont triés par nom, sérialisés en JSON compact puis hachés avec SHA-256. Le résultat est du Base64URL sans remplissage. Pour oct, le secret k intervient dans le calcul mais n’apparaît pas dans le rapport.

Ce que la conversion garantit et ses limites

Types et tailles précis
RSA est limité à 2048–8192 bits. EC accepte P-256, P-384 et P-521. Ed25519 et X25519 dépendent du navigateur. secp256k1, Ed448, X448 et le RSA multipremier sont refusés plutôt que transformés en un autre type.
Un seul bloc et aucun conteneur ancien
PKCS1, SEC1, OpenSSH, certificats, PKCS8 chiffré et DER brut sont hors périmètre. Convertissez ces conteneurs avec un outil local de confiance. Modifier seulement le texte BEGIN ne transforme pas la structure binaire qu’il encadre.
La politique ne voyage pas dans le PEM
kid, alg et use ne sont pas conservés dans ce format. Un aller-retour ne les reconstitue pas. Un import réussi et une empreinte identique ne prouvent ni l’identité de l’émetteur, ni la validité d’un certificat, ni celle d’une signature JWT.
Un jeu de taille limitée
La limite est de 100 000 caractères et 50 entrées JWKS. Aucun chargement d’URL ni export global d’un jeu converti n’est proposé. Une clé symétrique oct permet uniquement l’inspection et l’empreinte ; elle n’a pas de partie publique ni de sortie PEM.
La sortie privée reste un secret
Elle exige l’autorisation de traitement et une opération privée. Le résultat n’est pas chiffré. La cohérence des parties des clés prises en charge est contrôlée, sans certifier toutes leurs propriétés mathématiques ni générer une nouvelle paire.

Questions sur les formats de clés

Comment convertir une clé publique PEM en JWK ?

Collez un seul bloc BEGIN PUBLIC KEY et choisissez la sortie JWK publique. Les paramètres proviennent de l’import du navigateur. Les identifiants et usages absents du PEM doivent être établis séparément dans votre configuration.

Quels types de clés sont acceptés ?

RSA dans la plage indiquée, les trois courbes NIST, puis Ed25519 et X25519 si le navigateur les implémente. oct fonctionne pour l’inspection et l’empreinte seulement. Une incompatibilité produit une erreur et jamais une clé de remplacement.

À quoi correspond l’empreinte affichée ?

Il s’agit du SHA-256 des paramètres obligatoires selon RFC 7638. Les champs descriptifs ne participent pas au calcul. Ce n’est pas le hachage du fichier PEM ni celui d’un certificat, et cette valeur peut différer du kid choisi par l’émetteur.

Pourquoi le JWK obtenu ne contient-il pas alg ou use ?

Le PEM ne stocke pas ces déclarations. Le choix technique nécessaire pour importer une clé n’indique pas sa politique d’utilisation. L’outil ne transforme donc pas ce choix interne en métadonnée de sortie.

Puis-je coller un JWKS complet ?

Oui, jusqu’à 50 entrées. L’inspection visite tout le jeu, alors que la conversion et l’empreinte seule utilisent le numéro sélectionné. Les identifiants répétés restent séparés. Vérifiez votre choix avant de réutiliser la clé publique.

Un résultat vous surprend ?

Utiliser le convertisseur de clés JWK

Ouvrez l’exemple public dans le convertisseur de clés JWK, examinez les deux entrées puis comparez les représentations de la clé sélectionnée avant votre propre export.