Hash & Crypto Helpers

Inspecteur de clés publiques SSHComparer les clés au-delà des commentaires

Collez une clé publique OpenSSH, puis une seconde pour comparer. Ne saisissez jamais de clé privée.

Inspecteur de clés publiques SSH

Clés publiques uniquement. Les entrées restent en mémoire dans cette page, sans envoi ni stockage dans le navigateur.

Détails et empreintes

Saisissez une clé publique.

Le second champ vide laisse une seule clé à analyser. La copie d’empreinte vise la première ; le JSON contient les deux.

Une ligne OpenSSH par champ, au plus 16 384 unités UTF-16. Contrôle structurel ; MD5 et DSA pour les anciens enregistrements.

Saisissez une clé publique.

L’Inspecteur de clés publiques SSH aide à retrouver une même clé parmi des copies étiquetées différemment. Le nom du fichier et l’adresse e-mail placée en commentaire peuvent changer sans modifier le contenu cryptographique.

Avant de rapprocher deux valeurs, vérifiez ce que représente chacune : une empreinte SSH ordinaire ou un identifiant de paire de clés propre à un hébergeur. Ces valeurs ne reposent pas nécessairement sur les mêmes données.

Pourquoi utiliser cet Inspecteur de clés publiques SSH ?

Des commentaires différents, une clé identique

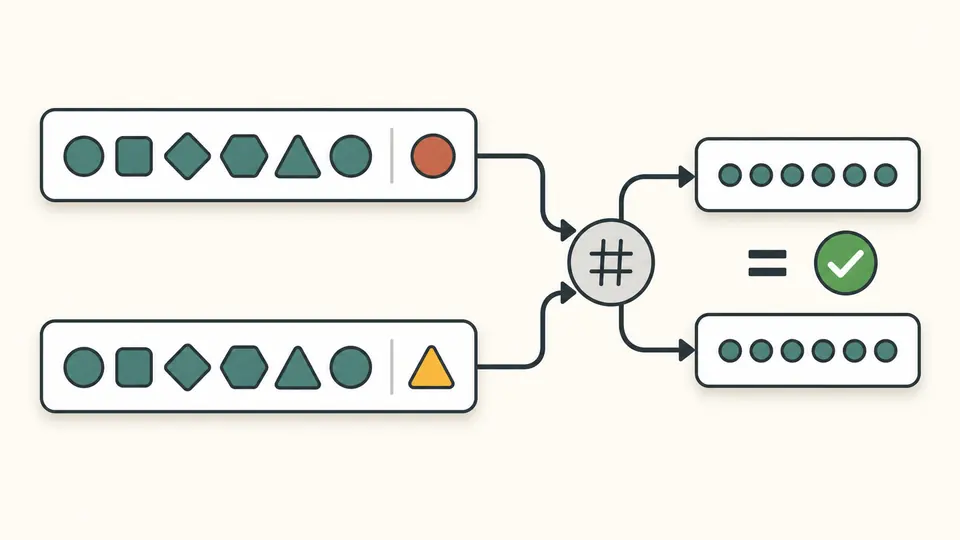
L’Inspecteur de clés publiques SSH compare les blocs binaires décodés, sans leurs commentaires. Une ancienne adresse e-mail et un nouveau nom de machine peuvent désigner la même clé. L’exemple présente volontairement deux libellés pour un seul contenu public.

Deux blocs de clé identiques portant des commentaires différents produisent la même empreinte et une correspondance.

Repérer les champs tronqués avant le calcul

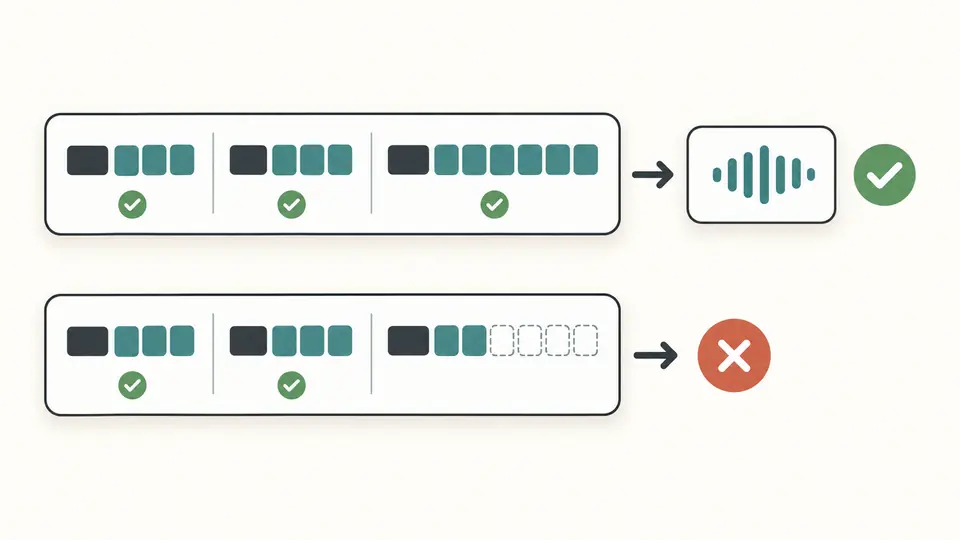
Un texte Base64 décodable peut encore contenir une clé incomplète. Les longueurs, le type interne et les champs propres à chaque algorithme sont contrôlés avant de calculer une empreinte. Une donnée manquante produit une erreur, pas un résultat partiel.

Une clé complète passe les contrôles de champs, tandis qu’une clé tronquée s’arrête au champ manquant.

Préparer une comparaison utile

01

Extraire uniquement la ligne publique

Le format attendu comprend le type, le corps Base64 et un commentaire facultatif. Retirez vous-même les hôtes de known_hosts et les options de authorized_keys. Supprimer les retours à la ligne d’un bloc PEM ne le convertit pas en OpenSSH.

02

Ajouter une seconde copie si nécessaire

Le deuxième champ vide signifie qu’une seule clé sera examinée. S’il est rempli, les données publiques sont comparées. Les boutons d’empreinte copient la première clé ; le rapport JSON contient les deux clés et leur comparaison.

03

Maîtriser le rafraîchissement du rapport

L’analyse automatique attend 350 ms après une modification. Désactivez-la pour utiliser le bouton ou Ctrl/Cmd+Entrée. Les exports périmés sont bloqués immédiatement. Exemple et Effacer affichent un aperçu avant application, avec une possibilité d’annulation.

Lire les paramètres et les identifiants

Détails propres à chaque algorithme

RSA expose l’exposant et le module ; DSA, p/q/g/y ; Ed25519, les octets publics ; ECDSA, la courbe et le point. La taille RSA vient du module. Les 256 bits affichés pour Ed25519 décrivent son encodage, pas une équivalence de sécurité avec RSA.

Deux conventions d’empreinte

L’empreinte SHA256 utilise Base64 standard sans remplissage final. L’empreinte MD5 est composée de paires hexadécimales minuscules séparées par des deux-points. Toutes deux portent sur le même bloc SSH, sans commentaire : le hachage du fichier texte entier donnerait une autre valeur.

Un rapport complet et réutilisable

Le JSON réunit type, taille, commentaire, nombre d’octets, paramètres publics et empreintes de chaque clé publique OpenSSH. Le champ sameKey vaut null avec une seule clé, puis true ou false avec deux. Une comparaison absente ne se confond donc pas avec un échec.

Formats acceptés et portée des contrôles

Une clé ordinaire par champ
RSA, Ed25519, DSA ancien et ECDSA nistp256/384/521 sont acceptés. DSA exige p sur 1024 bits et q sur 160 bits ; ECDSA exige un point non compressé de la bonne longueur. Chaque champ est limité à 16 384 unités UTF-16.
Pas de conteneurs privés ni de préfixes
Les clés privées sont refusées. PEM, DER, JWK, RFC4716, certificats, FIDO sk-*, noms d’hôte, options d’autorisation et listes de clés ne sont pas pris en charge. Aucun import de fichier, accès distant, génération de clé ou essai de connexion n’est proposé.
Décodage strict sans correction
Les espaces extérieurs sont tolérés. Base64 accepte un remplissage correct ou absent, mais pas les caractères URL ni les bits inutilisés non canoniques. Types interne et externe doivent correspondre. Champs tronqués, mpints négatifs ou redondants et octets supplémentaires sont rejetés.
La structure ne prouve pas la confiance
L’appartenance d’un point à sa courbe, les facteurs RSA et les propriétés du groupe DSA ne sont pas vérifiés. Le résultat n’établit ni propriété, ni identité du serveur, ni signature ou autorisation. MD5 et DSA servent uniquement à examiner des enregistrements anciens.
Résultats périmés et retour en arrière
Toute modification, même du commentaire, invalide le rapport. Effacer et Exemple indiquent les quantités remplacées avant application. Une annulation rétablit entrées et résultat ; la prochaine édition abandonne cet état précédent. Aucune donnée erronée n’est réécrite automatiquement.

Questions sur l’Inspecteur de clés publiques SSH

Comment vérifier que la clé publique envoyée est la même que ma clé locale ?

Placez la ligne .pub locale et la clé publique visible sur la plateforme dans les deux champs. Une correspondance signifie que les octets de clé sont identiques, même avec des commentaires différents. Cela ne teste pas les droits accordés à cette clé sur le serveur.

Comment vérifier l’empreinte de ma paire de clés ?

Pour OpenSSH, utilisez ssh-keygen -lf key.pub ou -l -E md5 -f key.pub. Consultez les règles de votre hébergeur pour un identifiant de paire de clés : EC2 peut calculer les empreintes RSA à partir d’autres données. Cette page ne reproduit pas ces conventions particulières.

Où mes données sont-elles traitées ?

Le traitement a lieu dans la mémoire de cette page, sans envoi des clés ni stockage dans le navigateur. Effacer conserve un état permettant une annulation ; une nouvelle édition l’abandonne. Quitter la page met fin à cet état de travail.

Quelle est la fiabilité du résultat ?

Les empreintes correspondent à celles d’OpenSSH pour les blocs ordinaires pris en charge. Les contrôles détectent les champs manquants et les incohérences de format. Ils ne certifient pas la validité mathématique de la clé, son propriétaire ni la confiance à accorder au serveur.

Pourquoi ai-je encore une erreur d’autorisation par clé publique ?

Vérifiez le compte de connexion, la clé privée réellement sélectionnée par le client, la configuration authorized_keys et les politiques d’algorithmes du serveur. Des octets identiques ne garantissent pas une connexion autorisée. L’outil ne tente aucune connexion et ne modifie pas ces réglages.

Un format vous manque ?

Commencer par une paire connue

Essayez l’Inspecteur de clés publiques SSH avec l’exemple. Changez son commentaire, puis remplacez une ligne par une autre clé pour observer la différence.