01
Возьмите только публичную строку
Нужны тип, Base64 и необязательный комментарий. Имя хоста из known_hosts и параметры authorized_keys удалите самостоятельно. Если убрать переносы строк из PEM, он не станет обычным ключом OpenSSH.
Hash & Crypto Helpers
Вставьте публичный ключ OpenSSH. Второй ключ нужен только для сравнения. Не вводите закрытые ключи.
Только публичные ключи. Ввод остаётся в памяти страницы, без отправки и записи в хранилище браузера.
Введите публичный ключ.
Пустое второе поле — разбор одного ключа. Кнопки отпечатков копируют первый; JSON содержит оба.
Одна строка OpenSSH в поле, до 16 384 единиц UTF-16. Проверяется только структура; MD5 и DSA — для старых записей.
Введите публичный ключ.
Проверка ключей SSH помогает найти одинаковые ключи среди копий с разными именами файлов и комментариями. Адрес почты в конце строки можно изменить, не меняя сам ключ и его отпечаток.
Публичный SSH-ключ содержит тип и открытые параметры. Совпадение этих данных не доказывает, кто владеет закрытой частью, и не означает, что сервер разрешит вход. Для таких выводов нужны отдельные проверки.
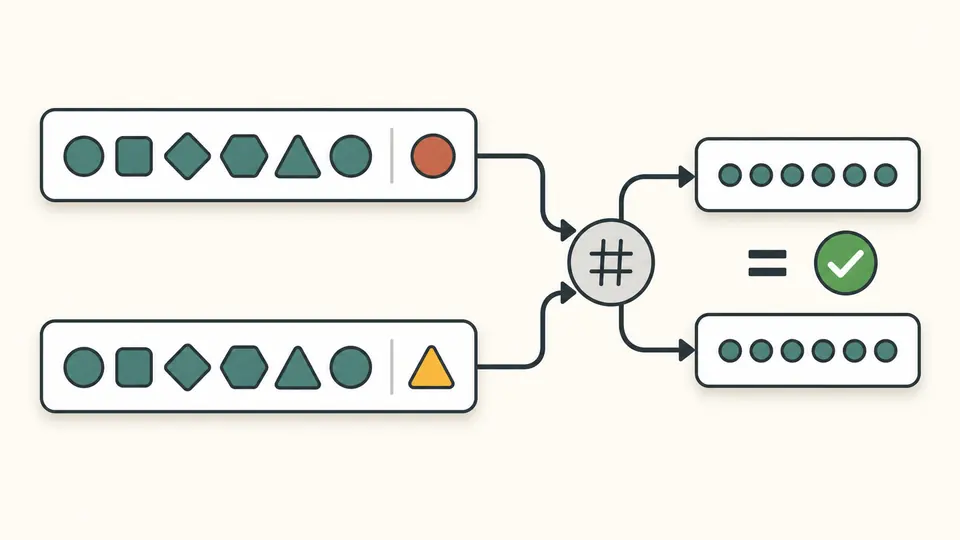
Проверка ключей SSH сравнивает полные двоичные блоки после декодирования. Имя компьютера, адрес почты и внешние пробелы в сравнении не участвуют. В примере один публичный ключ намеренно снабжён двумя разными комментариями.
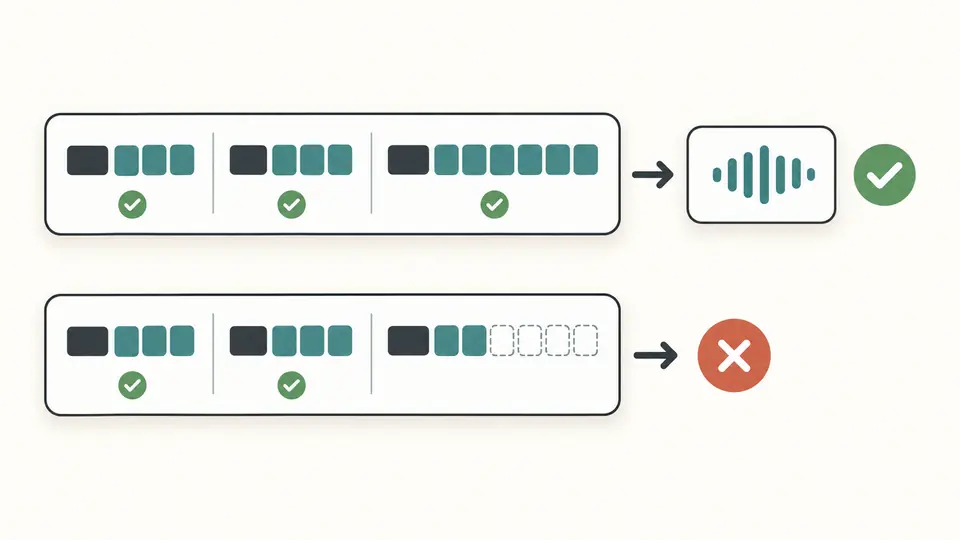
Корректный Base64 ещё не гарантирует, что внутри находится полный ключ. Проверяются длины полей, внутреннее имя типа и параметры алгоритма. Обрезанный блок вызывает ошибку до вычисления отпечатка, поэтому неполные данные не выглядят как готовый результат.
Нужны тип, Base64 и необязательный комментарий. Имя хоста из known_hosts и параметры authorized_keys удалите самостоятельно. Если убрать переносы строк из PEM, он не станет обычным ключом OpenSSH.
Пустое второе поле означает разбор одного ключа. Если заполнить оба, сравниваются их двоичные данные. Кнопки отпечатков копируют первый ключ, а отчёт JSON содержит сведения об обоих и результат сравнения.
Автоматический разбор запускается через 350 мс после последнего изменения. Выключите его, чтобы использовать кнопку или Ctrl/Cmd+Enter. Старый экспорт сразу блокируется. Пример и очистка сначала показывают замену, которую можно применить и один раз отменить.
Для RSA выводятся экспонента и модуль, для DSA — p/q/g/y, для Ed25519 — публичные байты, для ECDSA — кривая и точка. Размер RSA определяется по модулю. 256 бит Ed25519 — длина кодирования, а не равная RSA оценка стойкости.
Отпечаток SHA256 представлен стандартным Base64 без завершающего заполнения. MD5 состоит из пар строчных шестнадцатеричных цифр с двоеточиями. Оба хеша вычисляются по одному двоичному блоку SSH. Хеширование текстового файла целиком даст другое значение.
JSON включает тип, битность, комментарий, число байтов, публичные параметры и отпечатки каждого ключа. sameKey равен null при одном ключе и true или false при двух. Это позволяет отличить отсутствие сравнения от несовпадения.
Нет, обработка выполняется в памяти этой страницы. Ключи не отправляются и не записываются в хранилище браузера. После очистки остаётся один снимок для отмены; следующее редактирование его удаляет. При уходе со страницы этот рабочий контекст прекращается.
Можно прочитать алгоритм, размер, комментарий и открытые параметры, а также вычислить отпечаток открытого ключа. Эти сведения не раскрывают закрытую часть и не определяют владельца. Комментарий — произвольная метка, а не подтверждённое имя пользователя.
Для поддерживаемых обычных ключей используются тот же двоичный блок и те же форматы хеша. Сверьте ssh-keygen -lf key.pub либо -l -E md5 -f key.pub. Идентификаторы облачных пар ключей могут рассчитываться иначе и не обязаны совпадать.
Вставьте локальную строку .pub и полный публичный ключ из интерфейса платформы в два поля. Совпадение означает одинаковые байты ключа; комментарии могут различаться. Наличие ключа в конфигурации сервера и разрешения на вход инструмент не проверяет.
Проверьте имя учётной записи, выбранный клиентом закрытый ключ, authorized_keys и политику алгоритмов сервера. Совпадающий отпечаток только идентифицирует публичные данные. Эта страница не подключается к серверу и не изменяет его настройки или разрешения.
Нужен другой формат?
Проверка ключей SSH на примере показывает, почему изменение комментария не меняет ключ. Затем замените одну строку другим публичным ключом и сравните результат.