Hash & Crypto Helpers

Генератор хеша пароляПроверка с параметрами из записи

Создайте запись для тестового пароля или проверьте уже сохранённый хеш.

Генератор хеша пароля

Тестовый пароль

Запись хеша

Только тестовые данные. Пароли обрабатываются в памяти страницы и Worker, без отправки и сохранения в хранилище браузера.

Параметры

Тестовое значение: стоимость 10; диапазон 4–14. Работа растёт как 2^cost. Это не рекомендация для рабочего сервиса.

Случайная: 16 новых байт. Фиксированная: bcrypt 16 байт, остальные 8–64. Hex без пробелов и префикса 0x.

bcrypt и Argon2id используют кодированные строки. scrypt/PBKDF2 используют JSON HeyUtils, а не универсальный формат фреймворков.

Введите тестовый пароль и запустите операцию.

После замены библиотеки тестовый аккаунт иногда перестаёт проходить проверку, хотя пароль выглядит прежним. Генератор хеша пароля помогает сравнить исходные байты, соль и параметры вычисления, прежде чем искать ошибку в самом алгоритме.

При проверке алгоритм и параметры берутся из сохранённой записи. Настройки режима создания их не подменяют. Начните с известного примера, затем меняйте по одному условию: так проще отделить другой пароль от несовместимого формата хранения.

Зачем нужен Генератор хеша пароля

Понять влияние случайной соли

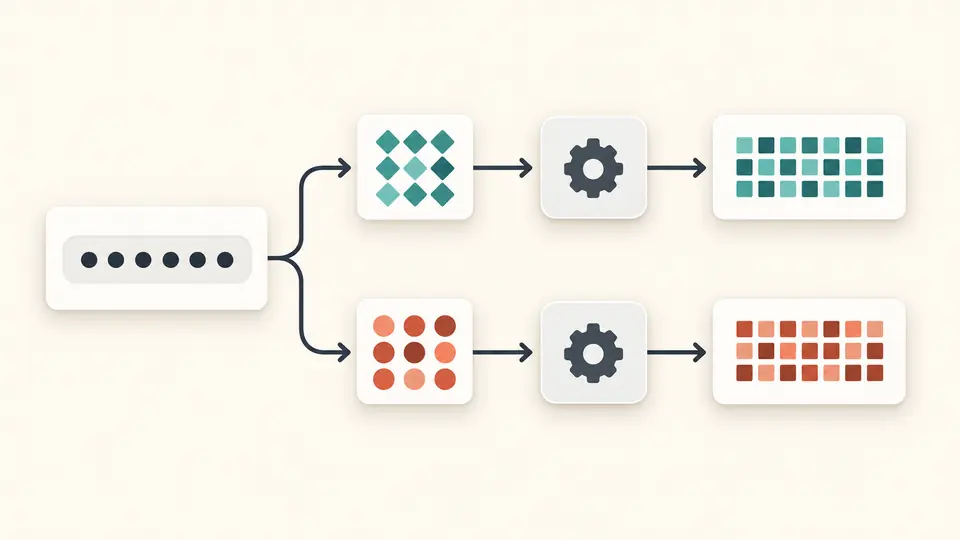
Генератор хеша пароля создаёт новую соль длиной 16 байт при каждом запуске в случайном режиме. Поэтому один пароль даёт разные записи. Фиксированная соль в шестнадцатеричном виде позволяет повторить расчёт и сравнить его с другой реализацией.

Один скрытый пароль проходит через две разные соли и превращается в две разные записи хеша.

Отличить несовпадение от ошибки формата

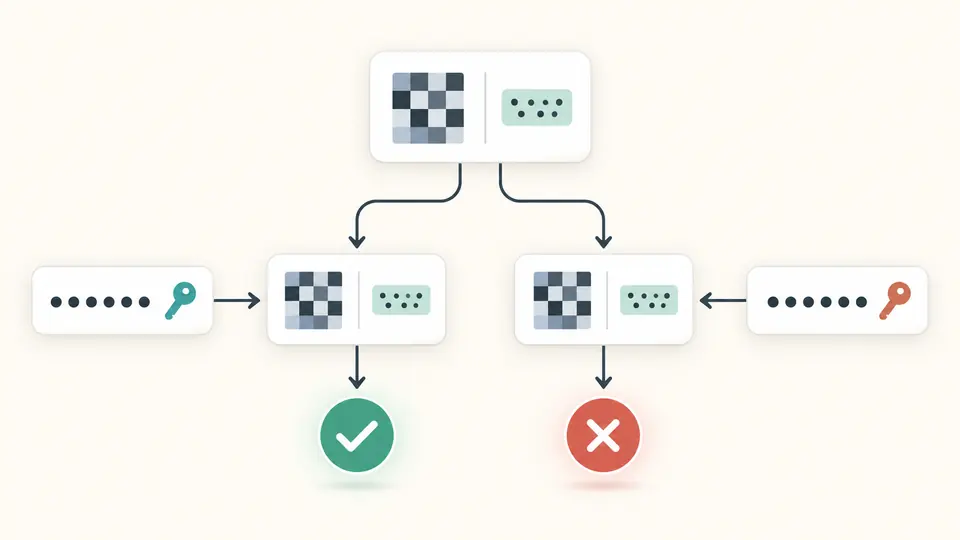
Несовпадение означает, что вычисление с сохранёнными условиями завершилось, но результат другой. Неподдерживаемый формат или чрезмерная стоимость отклоняются до расчёта. В первом случае нужно проверить кандидат, во втором — подготовить подходящую запись.

Два кандидата проверяются по одной сохранённой записи; зелёная галочка и красный крест показывают исходы.

Подготовить воспроизводимую проверку

01

Начать с совпадающего примера

Загрузка примера сначала открывает предварительный просмотр замены. После применения включается проверка с вымышленным паролем и соответствующей записью bcrypt. Измените один символ и запустите снова, чтобы проверить отрицательный исход.

  • Отмена замены восстанавливает прежние входные данные, параметры и результат вместе.
02

Указать соль именно как байты

В режиме создания случайная соль обновляется при каждом запуске. Фиксированная вводится в hex без префикса, а не обычным словом. bcrypt требует ровно 16 байт, другие алгоритмы принимают 8–64 байта.

  • Фактическая соль показана в результате: её можно перенести в фиксированное поле для повторения опыта.
03

Экспортировать только актуальный результат

Ctrl/Cmd + Enter запускает выбранный режим. Любая правка входа или параметров отменяет вычисление и блокирует экспорт старого результата. Копирование и скачивание доступны после успешного создания или совпадения при проверке.

  • Вычисление можно остановить; задача дольше 15 секунд автоматически завершается вместе с Worker.

Соль и условия расчёта рядом с хешем

Четыре алгоритма с настоящим вычислением

Здесь семейство Argon2 представлено вариантом Argon2id. Доступны bcrypt, scrypt, Argon2id и PBKDF2-HMAC-SHA-256. Каждый запуск обрабатывает один алгоритм, чтобы получить отдельный тестовый случай. Одновременного сравнения всех четырёх нет; скорость не представляется как рейтинг безопасности.

Полная запись для дальнейшей проверки

bcrypt включает стоимость и соль в строку. Argon2id использует PHC версии 19. Для scrypt и PBKDF2 создаётся JSON HeyUtils с версией, parameters, saltHex и hashHex. Проверка пароля не требует угадывать потерянную соль или число итераций.

Ограничение работы до её начала

Параметры вставленной записи проходят те же проверки, что и введённые вручную. Миллисекунды отражают один запуск на этом устройстве и могут включать первую загрузку движка. По этому значению нельзя оценить пропускную способность сервера или задержки при множестве одновременных входов.

Допустимые форматы и границы теста

Пароль не исправляется автоматически
Нужен непустой однострочный тестовый пароль до 1024 байт UTF-8. Пробелы и различия нормализации Unicode сохраняются. bcrypt отклоняет более 72 байт, а не обрезает строку. Неправильный Unicode и переносы строк не принимаются.
Стоимость ограничена и при проверке
bcrypt: 4–14. scrypt: ln=10–16, r=8, p=1. Argon2id: m=8–65536 KiB, t=1–6, p=1–4, при m≥8p и m×t≤131072. PBKDF2: 1–1000000 итераций. Это ограничения ресурсов страницы, а не требования к защите реального сервиса.
Поддерживаются только перечисленные записи
Принимаются bcrypt $2a$, $2b$, $2y$, Argon2id v19 с порядком m,t,p и собственный JSON scrypt/PBKDF2. Максимум 8192 символа. Произвольные форматы фреймворков, Argon2i/d, v16, pepper и дополнительные данные не преобразуются автоматически.
Размер соли и результата задан явно
Случайная соль — 16 байт. Фиксированная задаётся в hex без пробелов и префикса: bcrypt ровно 16 байт, остальные 8–64. Кроме bcrypt, создаётся 32-байтовое значение; проверка принимает теги 16–64 байта. PHC требует канонический Base64 без дополнения.
Нет подбора паролей и готовой политики защиты
Начальные параметры предназначены для опытов. Не предусмотрены расшифровка, словарь, файлы, пакетные попытки и оценка стойкости. Для отмены замены прежний пароль остаётся в памяти до следующей правки, запуска или ухода со страницы; очистка поля не обещает немедленного стирания всех копий.

Генератор хеша пароля: вопросы и ответы

Какой фактор стоимости использовать?

Для тестов здесь выбран bcrypt со стоимостью 10; допустим диапазон 4–14. Рост стоимости увеличивает работу и время вычисления. Это не рекомендуемая настройка рабочего сервиса. В реальном окружении нужно измерить используемую библиотеку, нагрузку одновременных входов и допустимую задержку на целевом оборудовании.

Почему один и тот же пароль каждый раз даёт другой хеш?

В случайном режиме при каждом запуске создаётся новая соль. Она участвует в вычислении и сохраняется в записи, поэтому разные записи могут подтвердить один пароль. Для одинакового результата нужны одинаковые байты пароля, фиксированная соль, тот же алгоритм и полностью совпадающие параметры.

Можно ли восстановить исходный пароль из хеша?

Нет. Проверка получает предложенный пароль и повторяет вычисление с солью и параметрами из записи. Она сообщает только о совпадении или несовпадении. Исходный текст из хеша не восстанавливается; в инструменте нет расшифровки, словарного поиска или массового перебора кандидатов.

Что такое соль?

Соль — дополнительная последовательность байтов, которая участвует в расчёте хеша и помогает получить разные результаты для одинаковых паролей. Здесь случайная соль имеет длину 16 байт. Фиксированная нужна для воспроизводимого теста и вводится шестнадцатеричными байтами, а не словом, которое затем неявно кодируется.

Как хранится соль?

Для проверки соль хранится вместе с хешем и параметрами. В bcrypt и Argon2id она является частью кодированной строки. Наши записи scrypt/PBKDF2 содержат поле saltHex. Соль не нужно угадывать или вводить отдельно при проверке, но такой JSON не является универсальным форматом хранения паролей для всех фреймворков.

Остался вопрос?

Попробуйте Генератор хеша пароля

Откройте Генератор хеша пароля, проверьте пример, затем измените один символ и сравните результаты.

Совпадение не является оценкой стойкости пароля.