Hash & Crypto Helpers

Hash de contraseñasComprueba la contraseña con sus parámetros

Usa una contraseña de prueba para generar un registro o comprobar uno que ya tengas.

Hash de contraseñas

Contraseña de prueba

Registro de hash

Solo datos de prueba. Las contraseñas se procesan en memoria de la página y del Worker, sin envío ni almacenamiento en el navegador.

Opciones

Coste inicial de prueba: 10; rango 4–14. El trabajo crece como 2^cost. No es una recomendación para producción.

Aleatoria: 16 bytes nuevos por ejecución. Fija: bcrypt 16 bytes; otros 8–64. Hex sin espacios ni prefijo 0x.

bcrypt y Argon2id usan cadenas codificadas. scrypt/PBKDF2 usan JSON HeyUtils, no un formato universal de framework.

Introduce una contraseña de prueba y ejecuta la operación.

Un inicio de sesión de prueba puede fallar al cambiar de biblioteca aunque el texto parezca idéntico. La herramienta de Hash de contraseñas permite igualar los bytes, la sal y el coste antes de atribuir la diferencia al algoritmo.

La verificación extrae sus parámetros del registro guardado. Cambiar las opciones de generación no altera las condiciones de ese registro. Empieza con un ejemplo conocido y modifica un solo dato cada vez para localizar la causa de una discrepancia.

Por qué usar esta herramienta de Hash de contraseñas

Ver qué cambia al renovar la sal

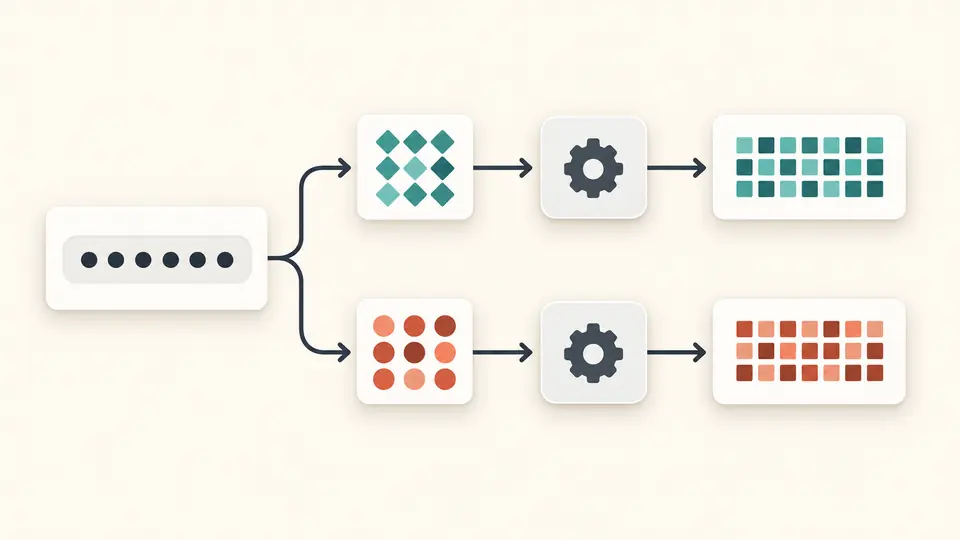
La herramienta de Hash de contraseñas crea una sal nueva de 16 bytes en cada ejecución aleatoria. Así puedes observar resultados distintos para una misma contraseña y luego usar una sal hexadecimal fija para repetir la prueba con otra implementación.

Una contraseña oculta pasa por dos sales diferentes y produce dos registros de hash distintos.

Separar una diferencia de un error de formato

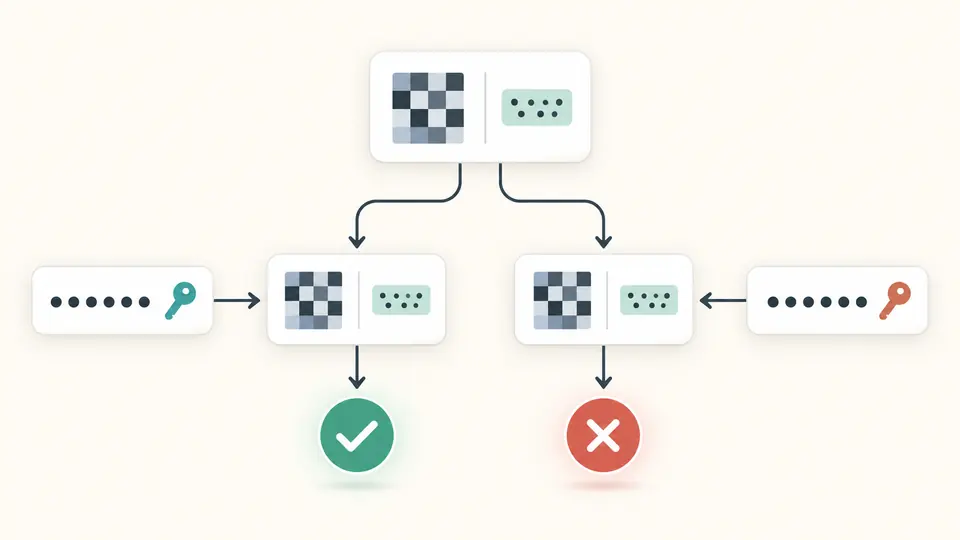
Una contraseña que no coincide es el resultado de un cálculo terminado. Un registro mal formado o con un coste excesivo se rechaza antes de calcular. Son diagnósticos diferentes: uno pide revisar el candidato y el otro, preparar un registro que pueda interpretarse.

Dos candidatos se comprueban contra el mismo registro; una marca verde y una cruz roja muestran los resultados.

Preparar una prueba que puedas repetir

01

Comprobar primero el ejemplo válido

Cargar el ejemplo abre una vista previa del reemplazo. Al aplicarlo se activa la verificación con una contraseña ficticia y su registro bcrypt. Cambia un carácter y vuelve a ejecutar para comprobar también el caso negativo.

  • Deshacer restaura juntos los datos de entrada, las opciones y el resultado anterior.
02

Elegir si la sal debe cambiar

El modo aleatorio renueva la sal en cada generación. La sal fija son bytes hexadecimales sin prefijo, no una palabra literal. bcrypt exige exactamente 16 bytes; los demás algoritmos aceptan de 8 a 64.

  • La sal utilizada aparece en el resultado y puede reutilizarse para reproducir una ejecución aleatoria.
03

Guardar solo un resultado actualizado

Ctrl/Cmd + Intro ejecuta el modo seleccionado. Al editar cualquier entrada u opción se cancela el trabajo y se desactiva la exportación anterior. Copiar y descargar requieren una generación correcta o una verificación que coincida.

  • Puedes detener el Worker; si supera 15 segundos, la tarea termina automáticamente.

Algoritmo, sal y coste en el mismo registro

Cuatro motores de cálculo reales

El generador bcrypt también ofrece scrypt, Argon2id y PBKDF2-HMAC-SHA-256. Cada ejecución procesa un algoritmo para preparar un caso de prueba concreto. No lanza los cuatro a la vez ni presenta su velocidad como una clasificación de seguridad.

Conservar lo necesario para verificar

bcrypt guarda el factor de coste y la sal en su cadena. Argon2id usa PHC versión 19. scrypt y PBKDF2 generan JSON HeyUtils con versión, parameters, saltHex y hashHex. Esto evita perder los parámetros necesarios para verificar una contraseña a partir de su valor derivado.

Límites antes del cálculo y tiempo después

Los parámetros de un registro pegado también se revisan antes de reservar recursos. El tiempo en milisegundos corresponde a esta ejecución en tu dispositivo y puede incluir la carga inicial del motor. No permite deducir la capacidad de un servidor ni su rendimiento con accesos simultáneos.

Formatos aceptados y límites de la prueba

No se modifica la contraseña
La entrada debe tener una sola línea, no estar vacía y ocupar como máximo 1024 bytes UTF-8. Se conservan espacios y diferencias de normalización Unicode. bcrypt rechaza más de 72 bytes en lugar de truncarlos. Unicode inválido y saltos de línea producen un error.
Los costes importados también tienen límites
bcrypt admite 4–14. scrypt usa ln=10–16 con r=8 y p=1. Argon2id admite m=8–65536 KiB, t=1–6, p=1–4, con m≥8p y m×t≤131072. PBKDF2 admite 1–1000000 iteraciones. Son límites de recursos de esta página.
Compatibilidad de almacenamiento acotada
Se aceptan bcrypt $2a$, $2b$, $2y$, Argon2id v19 con m,t,p en ese orden y nuestros registros JSON scrypt/PBKDF2. Hasta 8192 caracteres. No se convierten formatos de otros frameworks, Argon2i/d, v16, pepper ni datos asociados.
Tamaños explícitos de sal y valor derivado
La sal aleatoria tiene 16 bytes. La fija usa hex sin espacios ni prefijo: 16 bytes para bcrypt, 8–64 para los demás. Fuera de bcrypt se generan 32 bytes y se verifican etiquetas de 16–64 bytes. PHC exige Base64 canónico sin relleno.
No es una configuración de producción
Los valores iniciales sirven para experimentar. No hay descifrado, búsqueda por diccionario, archivos, lotes ni puntuación de robustez. La copia para deshacer un reemplazo conserva la contraseña anterior en memoria hasta la siguiente edición, ejecución o salida de la página.

Preguntas sobre Hash de contraseñas

¿Puedo descifrar o revertir un hash bcrypt?

No. La verificación recibe una contraseña candidata y vuelve a calcular el hash con la sal y los parámetros guardados. Solo indica si coincide con el registro. No recupera el texto original y esta página no incluye diccionarios, intentos por lotes ni una operación de descifrado.

¿Por qué el mismo texto genera hashes diferentes cada vez?

El modo aleatorio genera una sal nueva cada vez. La sal influye en el cálculo y queda incluida en el registro; por eso dos registros distintos pueden verificar la misma contraseña. Para obtener un resultado idéntico, usa los mismos bytes de contraseña, una sal fija, el mismo algoritmo y los mismos parámetros.

¿Qué factor de coste debería usar?

Aquí bcrypt empieza en 10 y permite valores de 4 a 14 para pruebas en el navegador. Aumentar el coste también aumenta el tiempo, así que el máximo no es una recomendación automática. En producción debes medir la biblioteca, el hardware, la concurrencia esperada y la latencia aceptable en el entorno real.

¿Hay un límite de longitud de contraseña?

Sí. La página acepta hasta 1024 bytes UTF-8, pero bcrypt tiene un máximo de 72 bytes. Las tildes y los emojis pueden ocupar varios bytes por carácter. Si se supera el límite, se rechaza tanto la generación como la verificación; no se corta el final ni se aplica un hash previo.

¿Bcrypt o Argon2id para un proyecto nuevo?

La página permite probar ambos, pero no elige la política de autenticación de un proyecto. Para reproducir un sistema existente, selecciona su algoritmo y formato reales. Para un proyecto nuevo, evalúa el soporte de la biblioteca y el entorno de despliegue, y mide sus requisitos; los valores de ejemplo no son una configuración de seguridad certificada.

¿Te queda alguna duda?

Prueba Hash de contraseñas

En la herramienta de Hash de contraseñas, verifica el ejemplo, cambia un carácter y compara las dos respuestas.

Una coincidencia no mide la robustez de la contraseña.