Hash & Crypto Helpers

Passwort hashenTestwerte erzeugen und nachvollziehen

Ein Testpasswort eingeben und einen Datensatz erzeugen oder einen vorhandenen Hash prüfen.

Passwort hashen

Testpasswort

Hash-Datensatz

Nur Testdaten verwenden. Passwörter bleiben im Seiten- und Worker-Speicher; keine Übertragung oder Ablage im Browserspeicher.

Optionen

Teststandard: Kostenfaktor 10; erlaubt 4–14. Aufwand wächst mit 2^cost. Keine Sicherheitsempfehlung für den Produktivbetrieb.

Zufällig: jedes Mal 16 Bytes. Fest: bcrypt 16 Bytes, sonst 8–64. Hex ohne Leerzeichen oder 0x.

bcrypt und Argon2id verwenden kodierte Zeichenfolgen. scrypt/PBKDF2 nutzen HeyUtils-JSON, kein allgemeines Frameworkformat.

Testpasswort eingeben und den gewählten Vorgang starten.

Beim Wechsel einer Bibliothek kann ein Testlogin scheitern, obwohl das Passwort richtig erscheint. Mit dem Ablauf „Passwort hashen“ lassen sich dieselben Passwortbytes, derselbe Salt und derselbe Aufwand gezielt nachstellen. So wird aus einer Vermutung ein vergleichbarer Testfall.

Die Prüfung liest Algorithmus, Salt und Parameter aus dem gespeicherten Datensatz. Einstellungen im Erzeugungsmodus überschreiben diese Angaben nicht. Beginnen Sie mit dem bekannten Beispiel und ändern Sie dann jeweils nur eine Bedingung.

Passwort hashen mit nachvollziehbarem Salt

Zufall und Wiederholbarkeit unterscheiden

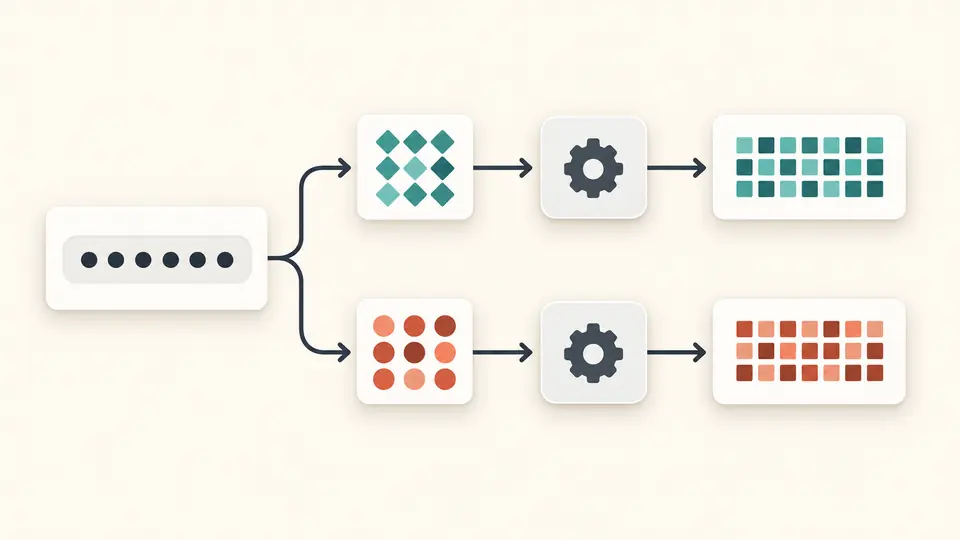
Beim Vorgang „Passwort hashen“ erzeugt der Zufallsmodus bei jedem Lauf einen neuen Salt aus 16 Bytes. Dadurch entstehen auch für dasselbe Passwort unterschiedliche Datensätze. Ein fester hexadezimaler Salt macht einen Test für den Vergleich mit einer anderen Implementierung wiederholbar.

Ein verdecktes Testpasswort führt über zwei verschiedene Salts zu unterschiedlichen Hash-Datensätzen.

Abweichungen richtig einordnen

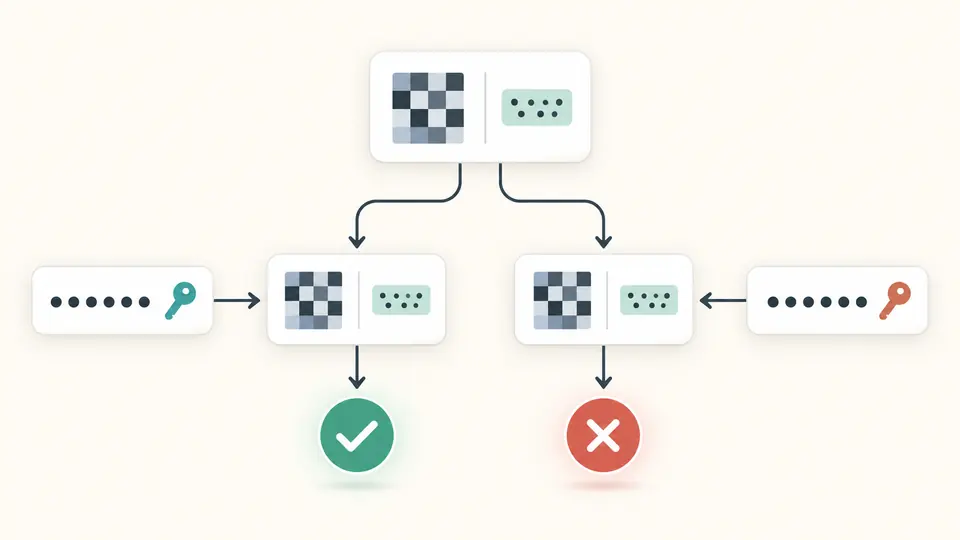
Ein nicht passendes Passwort ist ein abgeschlossenes Prüfergebnis. Ein ungültiger Datensatz oder ein zu hoher Kostenwert wird dagegen vor der Berechnung abgewiesen. Diese Trennung hilft, den Inhalt des Passworts von Problemen mit dem gespeicherten Format zu unterscheiden.

Derselbe gespeicherte Hash wird mit zwei Kandidaten geprüft; ein grüner Haken und ein rotes Kreuz zeigen die Ergebnisse.

Einen Vergleich reproduzierbar aufbauen

01

Mit einem passenden Beispiel beginnen

Das Beispiel öffnet zunächst eine Ersetzungsvorschau. Nach dem Anwenden enthält der Prüfmodus ein erfundenes Passwort mit passendem bcrypt-Hash. Ändern Sie ein Zeichen und prüfen Sie erneut, um auch den negativen Fall zu sehen.

  • Rückgängig stellt Eingabe, Optionen und Ergebnis zusammen wieder her.
02

Salt als Bytes angeben

Im Erzeugungsmodus können Sie einen neuen Zufalls-Salt oder einen festen Salt wählen. Das feste Feld erwartet Hex-Bytes ohne Präfix, kein gewöhnliches Wort. bcrypt benötigt genau 16 Bytes, die übrigen Verfahren erlauben 8–64.

  • Der tatsächlich verwendete Salt steht im Ergebnis und kann für einen späteren festen Test übernommen werden.
03

Nur ein aktuelles Ergebnis übernehmen

Strg/Cmd + Enter startet den ausgewählten Modus. Jede Eingabeänderung bricht laufende Arbeit ab und sperrt den Export des alten Ergebnisses. Kopieren und Herunterladen sind nach erfolgreicher Erzeugung oder passender Prüfung verfügbar.

  • Sie können einen Lauf stoppen; nach 15 Sekunden wird der Worker automatisch beendet.

Verfahren und gespeicherte Bedingungen zusammen prüfen

Vier tatsächlich berechnete Verfahren

Der Bcrypt-Generator arbeitet mit bcrypt, alternativ stehen scrypt, Argon2id und PBKDF2-HMAC-SHA-256 bereit. Pro Lauf wird genau ein Verfahren ausgeführt. Das dient einzelnen Testfällen und ist kein gleichzeitiger Vergleich der Geschwindigkeit oder Sicherheitsstärke.

Vollständige Datensätze statt einzelner Prüfsummen

bcrypt speichert Kostenfaktor und Salt im Hash. Argon2id verwendet PHC mit Version 19. Für scrypt und PBKDF2 enthält ein versionierter HeyUtils-JSON-Datensatz die Parameter sowie saltHex und hashHex. Damit bleiben die Angaben erhalten, die zum Prüfen benötigt werden.

Aufwand begrenzen und Laufzeit beobachten

Vor dem Rechnen werden auch Parameter aus eingefügten Hashes geprüft. Angezeigte Millisekunden beschreiben einen Lauf auf diesem Gerät; beim ersten Start kann das Laden der Bibliothek enthalten sein. Daraus lässt sich weder die Kapazität eines Servers noch dessen geeignete Konfiguration ableiten.

Formate, Eingabegrenzen und Testumfang

Keine stillen Änderungen am Passwort
Erlaubt ist ein nicht leeres, einzeiliges Testpasswort mit höchstens 1024 UTF-8-Bytes. Leerzeichen und Unterschiede der Unicode-Normalisierung bleiben bestehen. bcrypt weist mehr als 72 Bytes zurück, statt abzuschneiden. Ungültiges Unicode und Zeilenumbrüche werden abgelehnt.
Kosten gelten auch für importierte Datensätze
bcrypt erlaubt 4–14; scrypt ln=10–16 mit r=8 und p=1. Argon2id erlaubt m=8–65536 KiB, t=1–6, p=1–4 sowie m≥8p und m×t≤131072. PBKDF2 ist auf 1–1000000 Iterationen beschränkt. Das sind Ressourcengrenzen dieses Werkzeugs.
Nur die genannten Speicherformate
Unterstützt werden bcrypt $2a$, $2b$, $2y$, Argon2id v19 mit m,t,p-Reihenfolge und die eigenen scrypt/PBKDF2-JSON-Datensätze. Maximal 8192 Zeichen. Fremde Frameworkformate, Argon2i/d, v16, Pepper und Zusatzdaten werden nicht automatisch übersetzt.
Salt- und Ausgabelängen sind festgelegt
Zufällige Salts haben 16 Bytes. Feste Salts verwenden Hex ohne Leerzeichen oder Präfix: bcrypt genau 16 Bytes, sonst 8–64. Außer bcrypt werden 32 Bytes abgeleitet; geprüft werden Tags mit 16–64 Bytes. PHC verlangt kanonisches Base64 ohne Padding.
Keine Produktionsvorgabe oder Passwortsuche
Die Standardwerte sind für Versuche gedacht. Es gibt keine Entschlüsselung, Wörterbuchsuche, Dateiimporte, Stapelverarbeitung oder Stärkeprüfung. Die einmalige Rücknahme einer Ersetzung hält das vorige Passwort bis zur nächsten Bearbeitung, Ausführung oder zum Verlassen der Seite im Arbeitsspeicher.

Fragen zum Ablauf „Passwort hashen“

Was steuert der bcrypt-Kostenfaktor?

Der Kostenfaktor steuert den Rechenaufwand von bcrypt: Dieser wächst mit 2^cost. Ein höherer Wert erhöht auch die benötigte Zeit. Hier sind 4–14 erlaubt und 10 ist der Teststandard. Für ein Produktivsystem müssen Bibliothek, Hardware, gleichzeitige Anmeldungen und akzeptable Verzögerung gemeinsam gemessen werden.

Warum ist jeder bcrypt-Hash desselben Passworts anders?

Im Zufallsmodus wird für jeden Lauf ein neuer Salt erzeugt. Er beeinflusst das Ergebnis und ist im Datensatz gespeichert. Deshalb können verschiedene Hashes dasselbe Passwort bestätigen. Für einen deterministischen Vergleich müssen Passwortbytes, fester Salt, Verfahren und Parameter übereinstimmen.

Kann dieses Tool einen $2a$- oder $2y$-bcrypt-Hash prüfen?

Ja, unterstützt werden vollständige $2a$-, $2b$- und $2y$-Datensätze mit Kostenfaktor 4–14 und gültiger Kodierung. Ein vorgeschalteter Hash, ein zusätzlicher Pepper oder eine Normalisierung in der ursprünglichen Anwendung wird dabei nicht automatisch nachgestellt. Solche Verarbeitungsschritte müssen in dieser Anwendung geprüft werden.

Warum meldet die Prüfung, dass mein Hash ungültig ist?

Möglicherweise ist der Hash abgeschnitten, die Kodierung nicht kanonisch oder der Kostenfaktor zu hoch. scrypt und PBKDF2 müssen als HeyUtils-JSON vorliegen. Ein Fehler beim Einlesen bedeutet nicht, dass das Passwort falsch ist: Erst eine ausgeführte Prüfung kann eine Übereinstimmung oder Abweichung feststellen.

Hat Bcrypt eine Längenbegrenzung für Passwörter?

Ja, bcrypt verarbeitet bis zu 72 UTF-8-Bytes. Das entspricht bei Umlauten oder Emojis weniger als 72 Zeichen. Dieses Werkzeug lehnt längere Eingaben beim Erzeugen und Prüfen ab. Es kürzt nichts und berechnet auch keinen automatischen Vor-Hash, der die Bedeutung der Eingabe verändern würde.

Noch eine Frage?

Jetzt ein Passwort hashen und prüfen

Mit „Passwort hashen“ zunächst das passende Beispiel ausführen, dann ein Zeichen ändern und den Unterschied prüfen.

Eine Übereinstimmung ist keine Bewertung der Passwortstärke.