Hash & Crypto Helpers

AES online verschlüsselnNonce und Tag getrennt prüfen

Rohschlüssel mit 16, 24 oder 32 Bytes verwenden. Bei jeder normalen Verschlüsselung entsteht eine neue Nonce; zum Entschlüsseln sind Tag und AAD nötig.

AES online verschlüsseln

Klartext

Entschlüsselter Klartext

Nachricht und Schlüssel bleiben im Seitenspeicher; kein Upload und keine Speicherung im Browser-Speicher.

Optionen

Modus: AES-GCM

Maximal 1 MiB Eingabe, 64 KiB AAD. Schlüssel: 16/24/32 Bytes; Nonce: 12 Bytes; Tag: 16 Bytes.

Rohschlüssel eingeben; leerer Klartext ist erlaubt.

Wenn zwei Dienste dieselbe Nachricht verschieden verschlüsseln, reicht der Algorithmusname nicht. AES online verschlüsseln hilft hier erst nach dem Abgleich der tatsächlichen Schlüsselbytes, der Nonce und der Tag-Darstellung.

Wer AES online verschlüsseln und mit einem API-Test vergleichen will, erhält Chiffretext, Nonce und Tag als einzelne Felder. Dieses Werkzeug leitet keinen Schlüssel aus einem Passwort ab und errät kein fremdes Datenpaket.

Warum AES online verschlüsseln und prüfen?

Die Eingaben der authentifizierten Verschlüsselung bleiben sichtbar.

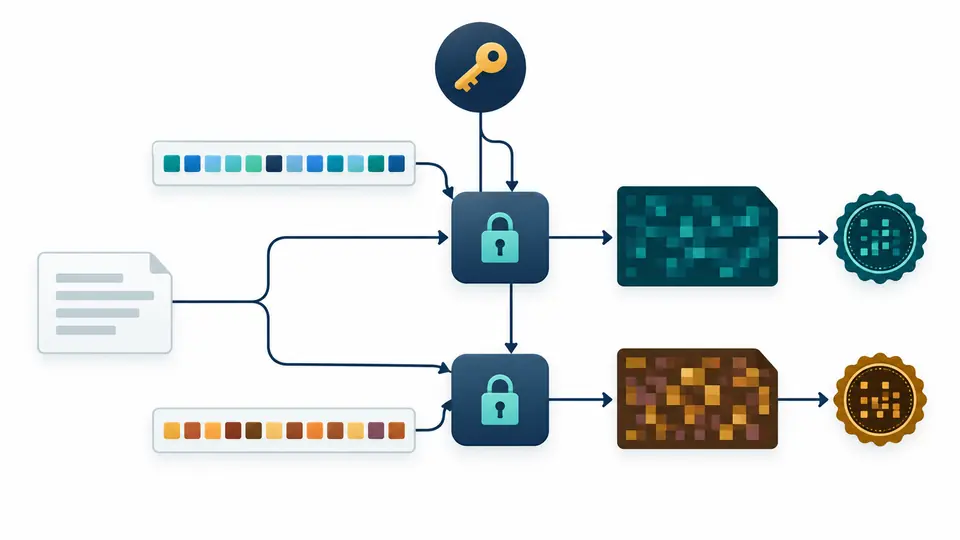
Neue Nonce, neuer Chiffretext

Beim AES online verschlüsseln erzeugt jeder normale Lauf eine neue 12-Byte-Nonce. Gleicher Klartext und gleicher Schlüssel liefern dadurch einen anderen Chiffretext und Tag; beide sind getrennt kopierbar.

Eine Nachricht und ein Schlüssel führen über zwei verschieden gefärbte Nonce-Folgen zu unterschiedlichen Chiffretexten und Siegeln.

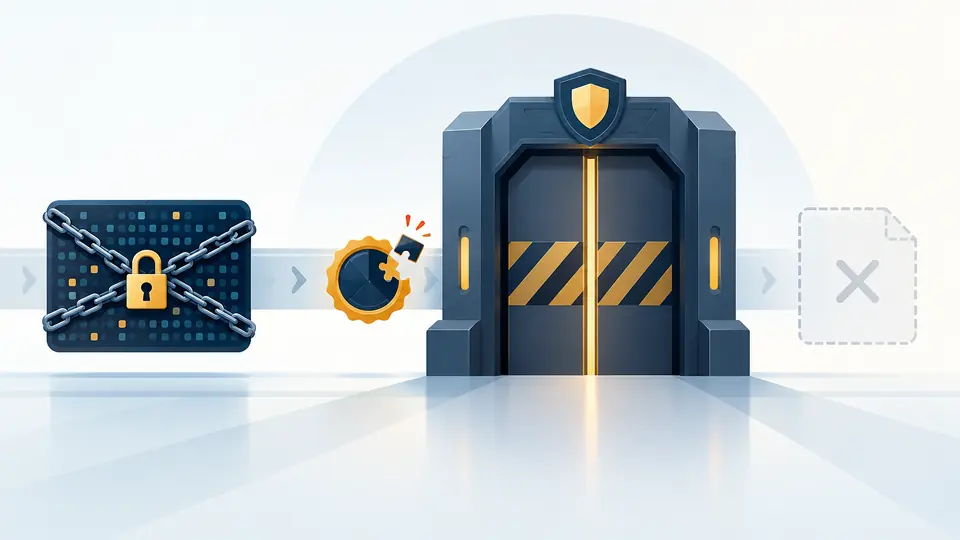
Manipulierter Tag wird abgewiesen

Ein falscher Tag oder andere AAD lässt die GCM-Authentifizierung scheitern. AES online verschlüsseln zeigt dabei keinen scheinbar brauchbaren Teil des Klartexts an.

Ein beschädigtes Authentifizierungssiegel bleibt vor einem geschlossenen Prüftor; dahinter erscheint kein Klartext.

Für einen Vergleich zuerst die Bytes festlegen

01

Rohschlüssel dekodieren

Eine Hex-Zeichenfolge mit 32 Zeichen ergibt 16 Bytes. Wählen Sie Hex oder Standard-Base64 bewusst; die Länge 16, 24 oder 32 Bytes wird erst nach dem Dekodieren geprüft.

  • Passwörter werden weder mit PBKDF2 verarbeitet noch still aufgefüllt.
02

Nonce und AAD abgleichen

Standardmäßig wird pro Verschlüsselung eine neue Nonce erzeugt. Manuell darf sie nur zum Nachstellen eines bekannten Vektors gesetzt werden; beim Entschlüsseln müssen ursprüngliche Nonce und AAD vorliegen.

  • Nach jeder Eingabe- oder Einstellungsänderung ist das alte Ergebnis nicht mehr kopierbar.
03

Tag und Chiffretext vergleichen

Der NIST-Vektor prüft beide Ausgabefelder unabhängig. Eine fehlgeschlagene Authentifizierung verrät nicht, ob Schlüssel, Nonce, AAD, Tag oder Chiffretext abweicht.

  • Strg/Cmd + Enter führt die aktuelle Richtung aus.

Prüfung statt Format-Raten

AES Schlüssellänge aus Bytes

Rohschlüssel für AES-128/192/256 werden nach dem Dekodieren geprüft; ein zu kurzer Schlüssel wird nicht abgeschnitten oder ergänzt.

Kodierungen pro Feld

Klartext kann UTF-8 oder Hex sein, Chiffretext, Nonce und Tag Hex oder Base64. Damit ist auch AES entschlüsseln mit einem bekannten API-Datensatz möglich.

Bekannter GCM-Testvektor

Der offizielle NIST-Fall zeigt, ob eine AES-GCM Verschlüsselung mit festen Testbytes denselben Chiffretext und denselben Tag erzeugt.

Modus, Längen und Grenzen

Nur authentifiziertes GCM
CBC, CTR, ECB und passwortbasierte Container gehören nicht hierher. Dieses Werkzeug erfindet kein Umschlagformat für inkompatible Protokolle.
Nonce und Tag sind festgelegt
Die AES IV Länge beträgt hier genau 12 Bytes; der Tag hat 16 Bytes. Dieselbe manuelle Nonce darf mit einem Schlüssel nicht erneut verschlüsseln.
Ungültige Daten werden abgewiesen
Hex akzeptiert keine Leerzeichen, 0x-Präfixe oder ungerade Anzahl Zeichen. Base64 wird nicht geraten; ungültiges UTF-8 nach erfolgreicher Entschlüsselung bleibt als Hex erhalten.
Ein Testfall, kein Schlüsselmanagement
Dekodierte Eingaben sind auf 1 MiB und AAD auf 64 KiB begrenzt. AES online verschlüsseln belegt keine sichere Nonce-Vergabe im produktiven Betrieb.

Fragen zu AES online verschlüsseln

Welchen AES-Modus sollte ich verwenden?

Dieses Werkzeug prüft ausschließlich AES-GCM mit Authentifizierung. Wenn das Gegenüber CBC erwartet, müssen Modus und Nachrichtenformat dort ausdrücklich geklärt werden.

Wird mein Passwort gespeichert?

Hier gibt es keine Passworteingabe oder Schlüsselableitung. Der eingegebene Rohschlüssel bleibt nur im Speicher der aktuellen Seite und wird nicht dauerhaft gespeichert.

Kann ich Daten anderer Werkzeuge entschlüsseln?

Ja, falls sie exakt AES-GCM mit demselben Rohschlüssel, derselben Nonce, denselben AAD und einem 16-Byte-Tag verwenden. Eigene Salt-Container werden nicht erkannt.

Welche AES Schlüssellänge ist erlaubt?

Nach Hex- oder Base64-Dekodierung sind genau 16, 24 oder 32 Bytes zulässig. Die Zeichenanzahl allein genügt nicht.

Wie lang muss der GCM-IV sein?

Dieses Werkzeug verlangt genau 12 Bytes und zeigt sie separat an. Zum Entschlüsseln benötigen Sie die ursprünglich verwendete Nonce.

Noch eine Frage?

Jetzt AES online verschlüsseln

Prüfen Sie mit dem öffentlichen NIST-Vektor zuerst die Kodierung. Danach können Sie mit eigenen Testbytes AES online verschlüsseln und Chiffretext, Nonce sowie Tag getrennt übernehmen.