01
원시 키의 길이 확인
Hex의 32글자는 16바이트입니다. 키를 UTF-8 문자열로 취급하면 다른 값이 되므로 Hex 또는 표준 Base64를 고르고 디코딩한 길이를 확인하세요.
- 비밀번호를 키로 자동 변환하거나 0으로 채우지 않습니다.
Hash & Crypto Helpers
16·24·32바이트 원시 키를 사용합니다. 암호화할 때마다 새 Nonce를 만들고, 복호화에는 원래 태그와 같은 AAD가 필요합니다.
메시지와 키는 이 페이지 메모리에서만 처리하며 업로드하거나 브라우저 저장소에 저장하지 않습니다.
모드: AES-GCM
입력 최대 1 MiB, AAD 최대 64 KiB. 키 16/24/32바이트, Nonce 12바이트, 태그 16바이트.
원시 키를 입력하세요. 빈 평문도 암호화할 수 있습니다.
서버와 암호문이 다르거나 복호화가 실패하면 AES 암호화 복호화 전에 키 문자열이 실제로 어떤 바이트인지 확인해야 합니다. 이 도구는 Nonce와 태그까지 분리해 보여 줍니다.
AES 암호화 복호화 사이트마다 비밀번호에서 키를 만드는 방법과 출력 묶음 형식이 다릅니다. 여기서는 한 메시지의 원시 키와 AES-GCM 필드만 시험하며, 다른 서비스의 컨테이너를 자동 해석하지 않습니다.
같은 평문도 Nonce와 인증 데이터에 따라 다른 결과가 됩니다.
AES 암호화 복호화의 일반 암호화는 12바이트 Nonce를 매번 새로 생성합니다. 같은 키와 평문이어도 암호문과 태그가 달라지므로 결과의 세 필드를 따로 비교할 수 있습니다.
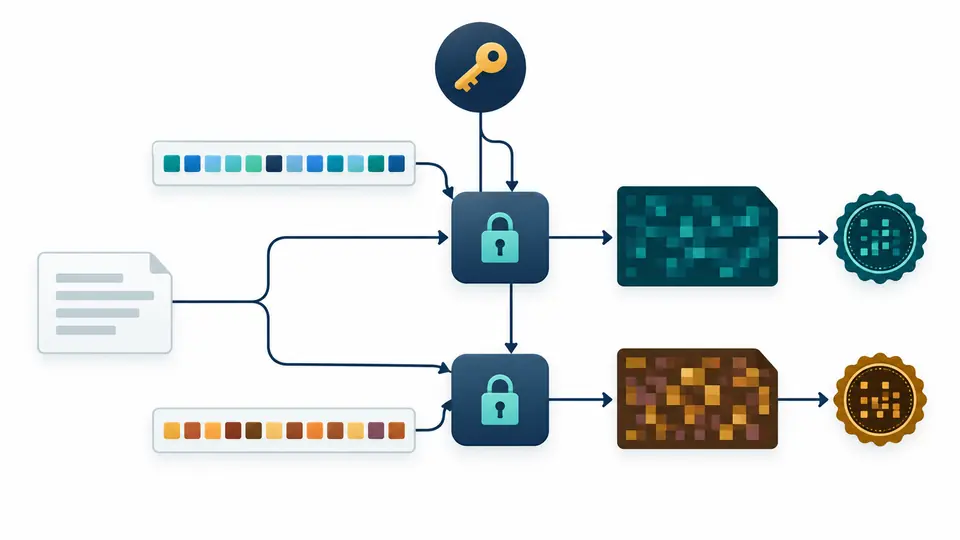
태그나 AAD가 다르면 AES-GCM 인증이 통과하지 않습니다. AES 암호화 복호화는 검증되지 않은 일부 평문을 보여 주지 않습니다.
Hex의 32글자는 16바이트입니다. 키를 UTF-8 문자열로 취급하면 다른 값이 되므로 Hex 또는 표준 Base64를 고르고 디코딩한 길이를 확인하세요.
기본 암호화는 새 Nonce를 만듭니다. 알려진 벡터를 재현할 때만 수동 Nonce를 쓰고, 복호화에는 원본 Nonce와 정확히 같은 AAD를 넣어야 합니다.
NIST 벡터를 미리 보기 후 적용하면 암호문과 태그를 각각 비교합니다. 인증 실패는 값 중 하나가 다르다는 뜻이지 어떤 필드가 잘못됐는지 특정하지 않습니다.
디코딩한 키가 16·24·32바이트일 때만 AES-128/192/256을 실행합니다. 임의 문구를 조용히 자르지 않습니다.
평문은 UTF-8 또는 Hex, 암호문·Nonce·태그는 Hex 또는 Base64를 선택합니다. AES GCM 복호화의 입력을 서버 필드와 맞출 수 있습니다.
NIST의 AES-GCM 알려진 정답을 불러와 암호문과 128비트 태그가 둘 다 일치하는지 확인합니다.
이 페이지에서는 원시 키, 평문 또는 암호문을 넣습니다. 복호화라면 해당 암호문의 Nonce, 16바이트 태그와 같은 AAD도 필요합니다.
키·Nonce·태그·AAD·암호문 중 하나라도 다르면 인증이 실패합니다. 어떤 항목이 틀렸는지는 결과만으로 알 수 없습니다.
Hex 또는 Base64로 디코딩한 원시 키가 16, 24, 32바이트 중 하나여야 합니다. 글자 수가 아니라 바이트 수를 확인합니다.
같은 키로 GCM 암호화를 반복할 때 Nonce를 재사용하면 안 됩니다. 기본값은 매번 새 12바이트 무작위 Nonce입니다.
AAD는 암호화되지 않지만 인증에는 포함됩니다. 복호화할 때 같은 바이트로 다시 제공하지 않으면 실패합니다.
궁금한 점이 남았나요?