01
검사 범위부터 확인
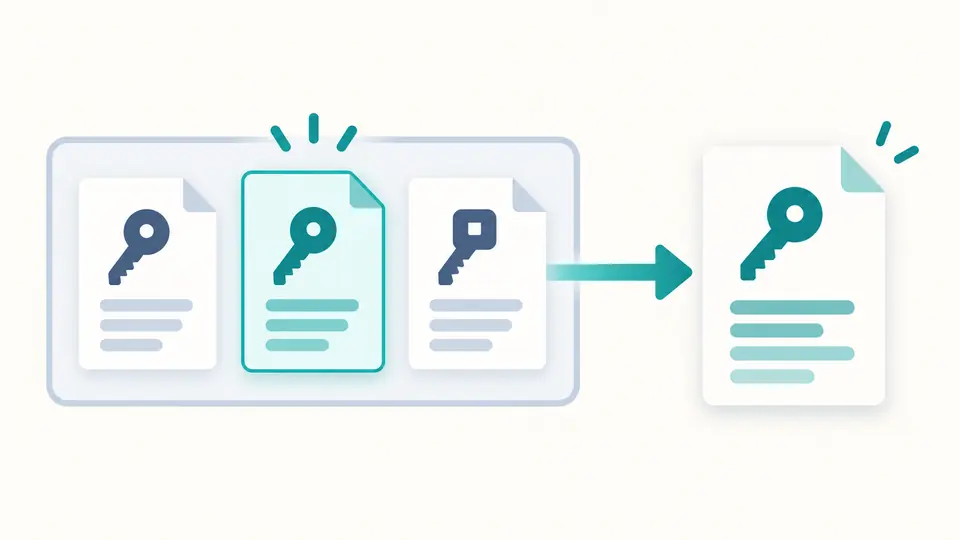
JWKS 검사는 각 항목의 필수 필드와 브라우저 가져오기 결과를 확인합니다. 실패한 항목이 있으면 보고서 내보내기를 막습니다. 다른 정상 항목을 직접 선택해 그 키만 변환하는 것은 가능합니다.
인증 키 형식
JWK, JWKS 또는 SPKI / PKCS8 PEM 블록 하나를 붙여 넣으세요.
키는 현재 페이지에서만 처리하며 입력을 업로드하거나 저장하지 않습니다.
공개 JWK에는 공개 매개변수와 기존 kid/alg/use만 남습니다. PEM은 메타데이터를 보존하지 않으며 개인 JWK에는 키 재료만 포함됩니다.
최대 100,000자 / 키 50개. RSA 2048–8192비트, P-256/384/521, 지원 환경의 Ed25519/X25519. SPKI 또는 비암호화 PKCS8 PEM 하나만 허용합니다.
가져오기 검사와 지문은 발급자 신뢰, 인증서 유효성, JWT 검증을 보장하지 않습니다.
키를 붙여 넣거나 공개 예제를 불러오세요.
JWK PEM 변환기는 인증 서버의 JSON 키를 PEM이 필요한 라이브러리에 연결할 때 유용합니다. 키 교체 기간에는 여러 키가 같은 집합에 남아 있을 수 있습니다. 먼저 검사 보고서를 확인하고, 사용할 항목을 번호로 선택하세요. 형식이 올바르다는 사실만으로 발급자를 신뢰할 수는 없습니다.
JWK PEM 변환기는 원본 JWKS를 바꾸지 않고 번호와 kid로 항목을 구분합니다. 같은 식별자가 있어도 키를 합치지 않습니다. 검사에서는 모든 항목의 문제를 보여 주고, 변환에서는 선택한 키 하나만 처리합니다.
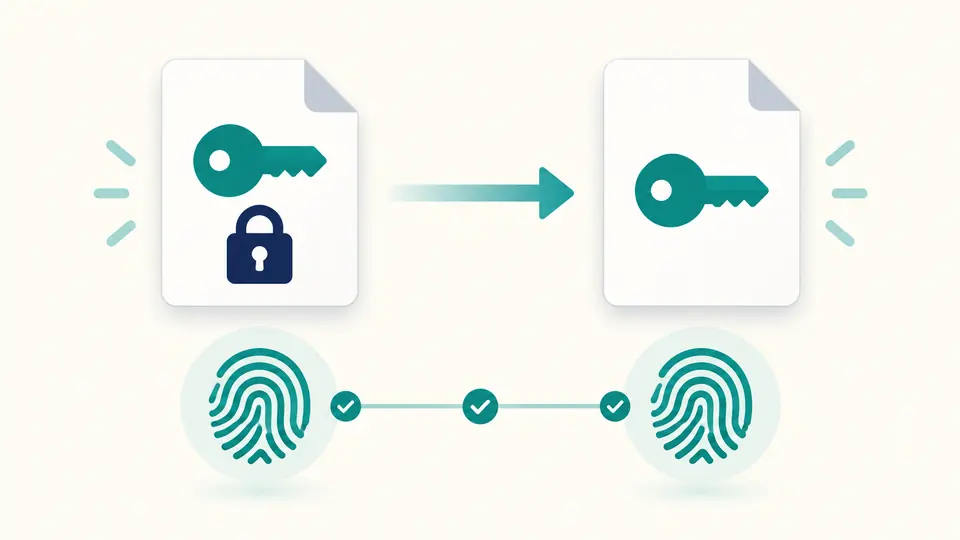
비대칭 키의 thumbprint는 필수 공개 매개변수로 계산합니다. 개인키에서 공개 부분을 추출하거나 kid를 바꿔도 지문은 같습니다. 파일 이름 대신 키 자체의 식별값으로 두 설정의 키가 같은지 비교할 수 있습니다.
JWKS 검사는 각 항목의 필수 필드와 브라우저 가져오기 결과를 확인합니다. 실패한 항목이 있으면 보고서 내보내기를 막습니다. 다른 정상 항목을 직접 선택해 그 키만 변환하는 것은 가능합니다.
공개 PEM은 SPKI, 개인 PEM은 암호화되지 않은 PKCS8입니다. 민감한 입력을 처리하려면 허용란을 체크해야 하며 입력을 수정하면 해제됩니다. 공개키 추출은 결과만 만들고 원본 입력은 그대로 둡니다.
자동 모드는 변경 후 350밀리초 뒤에 실행됩니다. 끄면 실행 버튼과 Ctrl/Cmd+Enter를 사용할 수 있습니다. 입력이나 선택을 바꾸는 즉시 복사와 다운로드가 잠기며, 최신 계산이 끝나야 다시 사용할 수 있습니다.
키 유형, 곡선 또는 RSA 비트 수, 선언된 kid·alg·use·key_ops, 민감 여부와 항목별 오류를 표시합니다. 중복 kid는 경고로 알려 줍니다. 토큰의 서명을 검증하거나 검증용 키를 자동으로 고르지는 않습니다.
PUBLIC KEY와 암호화되지 않은 PRIVATE KEY를 브라우저의 실제 암호 API로 읽습니다. 내보낸 JWK에는 키 매개변수가 들어가며, PEM에 없는 알고리즘 선언을 추측해서 추가하지 않습니다.
공개 JWK 결과에는 수학적 공개 매개변수와 기존 kid·alg·use만 남깁니다. 개인 필드, key_ops, ext와 알 수 없는 확장은 제외합니다. 중첩된 확장에 비밀이 들어 있어도 공개 결과에 섞이지 않도록 하기 위한 규칙입니다.
필수 필드를 이름순으로 정렬한 JSON에 SHA-256을 적용하고 패딩 없는 Base64URL로 반환합니다. oct 키는 비밀 k를 계산에 사용하지만 검사 보고서에는 그 값을 출력하지 않습니다.
키를 정의하는 필수 필드만 정렬한 JSON의 SHA-256 값입니다. 결과는 패딩 없는 Base64URL입니다. 선택적 설명 필드는 제외되므로 kid나 alg가 달라도 같은 키는 같은 지문을 갖습니다.
아닙니다. kid는 발급자가 정한 이름이며 지문을 사용할 수도 있습니다. 이 도구는 기존 kid를 보여 줄 뿐 지문으로 덮어쓰지 않습니다. 중복된 이름은 항목 번호로 구분하세요.
지원하는 완전한 개인 JWK나 암호화되지 않은 PKCS8를 처리할 수 있습니다. 민감한 입력 허용란을 체크한 뒤 개인 JWK 또는 개인 PEM을 선택하세요. 검증용 자료만 전달할 때는 공개 출력을 선택하면 됩니다.
지정 범위의 RSA와 세 NIST 곡선, 브라우저가 지원하는 Ed25519·X25519입니다. oct 대칭 키는 검사와 지문만 가능합니다. 지원하지 않는 형식에서 가짜 대체 키를 만들지 않습니다.
PEM에 저장되지 않은 정보이기 때문입니다. 읽기에 필요한 내부 알고리즘 선택은 키의 선언이 아닙니다. 예상 알고리즘과 용도는 애플리케이션의 인증 설정에 따라 따로 지정하세요.
보고서에 예상과 다른 결과가 있나요?
공개 예제로 JWK PEM 변환기를 열어 두 항목을 검사하고 선택을 바꿔 보세요. 내보내기 전에 필요한 키와 출력 형식이 맞는지 확인할 수 있습니다.