01
공개키 한 줄만 가져오기
키 종류, Base64 본문, 선택적 주석이 필요합니다. known_hosts의 호스트 이름이나 authorized_keys의 옵션은 직접 제거하세요. PEM 블록은 줄바꿈만 없앤다고 이 형식이 되지 않습니다.
Hash & Crypto Helpers
OpenSSH 공개키 한 줄을 넣고, 비교하려면 두 번째 키를 추가하세요. 개인키는 입력하지 마세요.
공개키만 입력하세요. 입력은 현재 페이지 메모리에만 있으며 업로드하거나 브라우저 저장소에 보관하지 않습니다.
검사할 공개키를 입력하세요.
두 번째 칸이 비어 있으면 첫 키만 검사합니다. 지문 복사는 첫 키, JSON은 두 키를 포함합니다.
각 칸은 OpenSSH 한 줄, 최대 16,384 UTF-16 단위입니다. 구조만 검사하며 MD5와 DSA는 레거시 기록용입니다.
검사할 공개키를 입력하세요.
SSH 공개키 검사기는 등록한 공개키와 로컬 .pub 파일이 같은지 확인할 때 유용합니다. 파일명이나 끝에 붙인 이메일 주소가 달라도 키 자체는 같을 수 있습니다.
공개 키 확인은 로그인 성공 여부를 검사하는 작업과 다릅니다. 이 페이지는 공개된 바이트를 읽어 SSH 키 지문을 만들며, 개인키를 가진 사람이나 서버의 권한 설정을 알아내지는 않습니다.
SSH 공개키 검사기는 두 입력을 디코딩한 뒤 전체 키 블롭을 비교합니다. 이메일이나 장치 이름만 바뀌면 여전히 일치합니다. 예제에는 같은 공개키에 서로 다른 주석을 붙여 두었습니다.
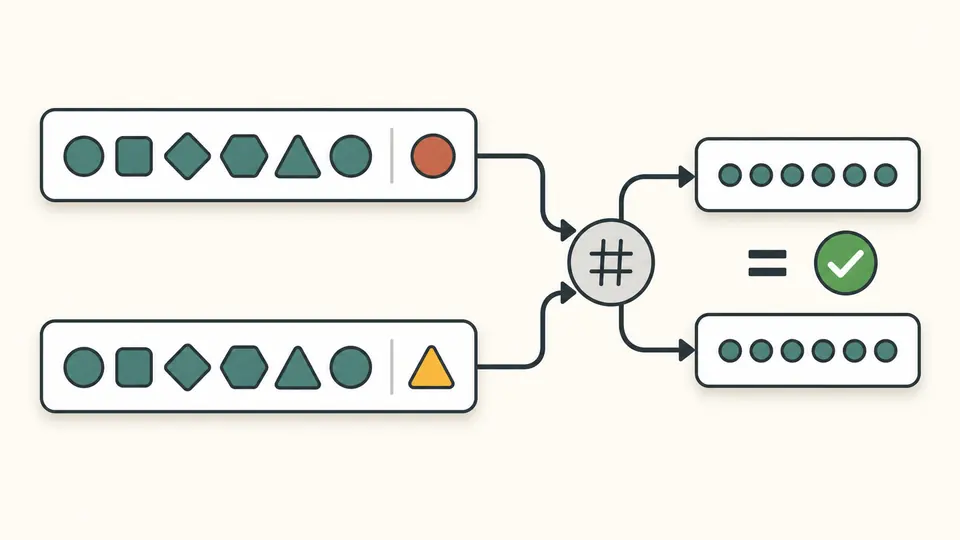
Base64를 해독했다고 해서 SSH 키가 완전한 것은 아닙니다. 길이 필드, 내부 알고리즘 이름, 키별 매개변수를 확인하고, 중간이 잘렸다면 지문을 표시하기 전에 오류를 냅니다.
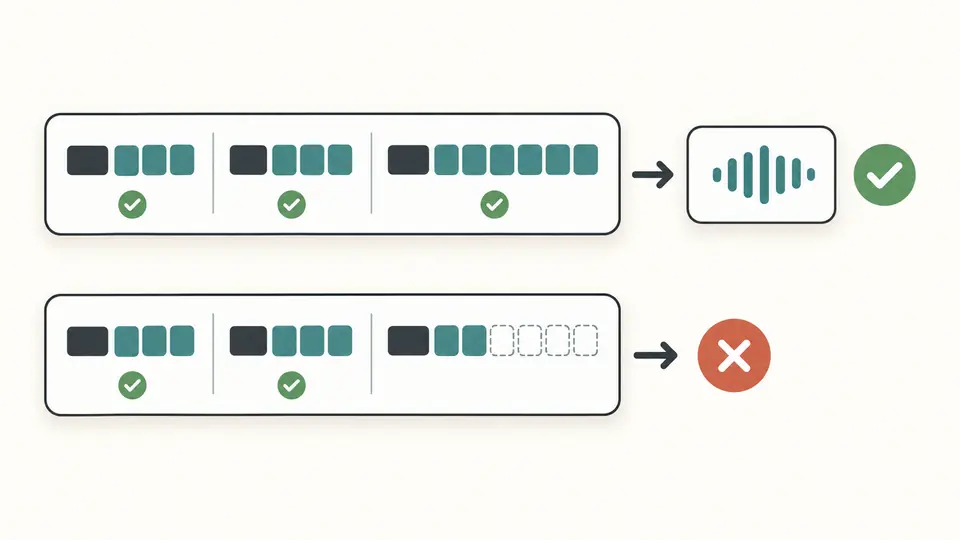
키 종류, Base64 본문, 선택적 주석이 필요합니다. known_hosts의 호스트 이름이나 authorized_keys의 옵션은 직접 제거하세요. PEM 블록은 줄바꿈만 없앤다고 이 형식이 되지 않습니다.
두 번째 칸이 비어 있으면 첫 번째 키만 분석합니다. 주석만 바꿔도 일치해야 합니다. 지문 복사 버튼은 첫 키를 대상으로 하고, JSON 보고서에는 두 키의 정보가 모두 들어갑니다.
입력 후 350ms 동안 변경이 없으면 자동으로 실행합니다. 스위치를 끄면 버튼 또는 Ctrl/Cmd+Enter로 실행할 수 있습니다. 입력이 바뀌면 이전 결과 내보내기가 즉시 잠기며 예제와 지우기는 미리 확인하고 적용합니다.
RSA의 지수와 모듈러스, DSA의 p/q/g/y, Ed25519 공개 바이트, ECDSA 곡선과 점을 보여 줍니다. RSA 비트 수는 모듈러스에서 읽습니다. Ed25519의 256비트는 인코딩 길이로, 다른 알고리즘의 보안 강도와 직접 비교할 수 없습니다.
SHA256 지문은 끝의 패딩을 뺀 표준 Base64이며, MD5 지문은 콜론으로 나눈 소문자 16진수입니다. 같은 SSH 바이너리를 해시하고 주석은 제외합니다. 파일 전체를 텍스트로 해시한 값과는 다릅니다.
JSON에는 각 키의 종류, 비트 수, 주석, 바이트 수, 공개 매개변수와 지문이 포함됩니다. 키가 하나면 sameKey는 null, 둘이면 불리언입니다. 비교하지 않은 상태를 불일치와 구분할 수 있습니다.
SHA256끼리 또는 MD5끼리 비교했는지 먼저 확인하세요. 이 도구는 일반 OpenSSH 키의 바이너리를 해시합니다. ssh-keygen -lf key.pub와 -l -E md5 -f key.pub로 각각 확인할 수 있으며 클라우드의 별도 키 페어 식별자는 다를 수 있습니다.
첫 단어는 외부 형식 이름이고 Base64 블롭 안에도 이름이 저장됩니다. 두 값이 다르면 손상되거나 잘못 조립된 줄일 수 있어 거부합니다. 외부 이름만 바꿔도 다른 알고리즘의 키로 변환되지 않습니다.
이 버전은 일반 공개키 한 줄만 받습니다. known_hosts에서는 호스트 이름을 제외한 공개키 부분을 가져오세요. 인증서는 별도 구조이므로 일반 공개키처럼 처리하지 않습니다.
플랫폼에서 확인한 공개키 전체와 로컬 .pub 내용을 두 칸에 넣으세요. 일치하면 실제 키 데이터가 같다는 뜻입니다. 주석은 달라도 되며, 이 비교로 서버의 등록이나 로그인 권한까지 확인되지는 않습니다.
접속 계정, 클라이언트가 실제로 선택한 개인키, 서버의 authorized_keys와 알고리즘 정책을 확인해야 합니다. 이 페이지는 네트워크 연결을 시도하지 않아 서버 설정을 진단할 수 없습니다.
다른 형식이 필요하신가요?