01
从公钥文件中取一整行
输入应由类型、Base64 和可选注释构成。known_hosts 的主机名前缀或 authorized_keys 的选项需要先自行移除;PEM 块不能直接粘进来当作单行公钥。
Hash / 密码学辅助
粘贴一条 OpenSSH 公钥,或添加第二条进行比对。请勿输入私钥。
仅输入公钥。内容只保留在当前页面内存中,不上传、不写入浏览器存储。
输入一把公钥开始解析。
第二栏留空时只解析第一把。指纹复制按钮针对第一把,JSON 报告包含两把公钥。
每栏一条 OpenSSH 公钥,最多 16,384 个 UTF-16 单位。仅检查结构;MD5 与 DSA 用于兼容旧记录。
输入一把公钥开始解析。
同一把公钥可能在笔记本、服务器和部署记录里使用不同的注释。SSH 公钥指纹能帮你确认它们是否指向相同的密钥内容,不必逐字符核对那一长串 Base64。
这里的 SSH 公钥解析只读取公开数据。拿到一条有效的公钥,并不意味着知道谁持有私钥,也不意味着服务器已经授权它登录;这些需要另外核实。
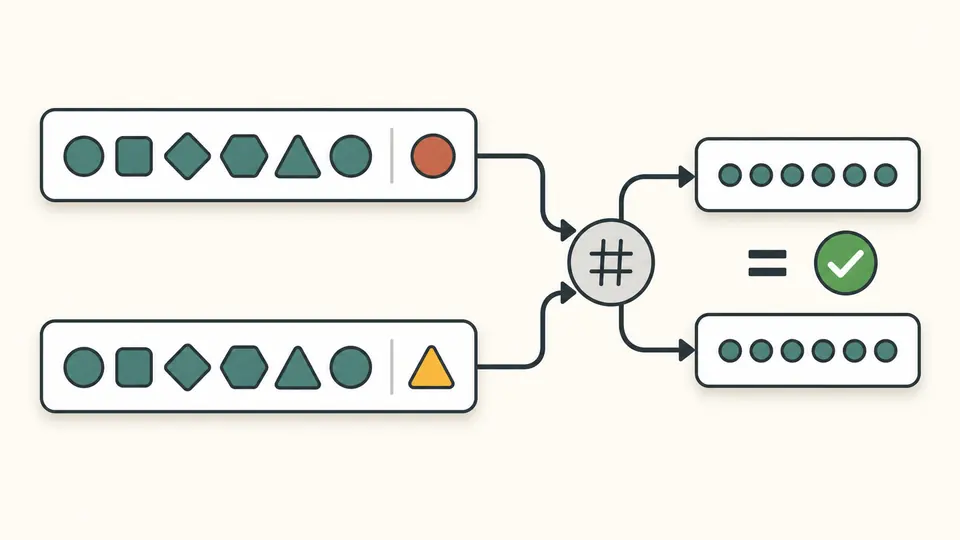
SSH 公钥指纹依据解码后的完整密钥数据计算。两份文件末尾即使分别写着旧邮箱、新邮箱,仍可能是同一把公钥。示例特意使用不同注释,让你直接看到 SSH 公钥比对的判断依据。
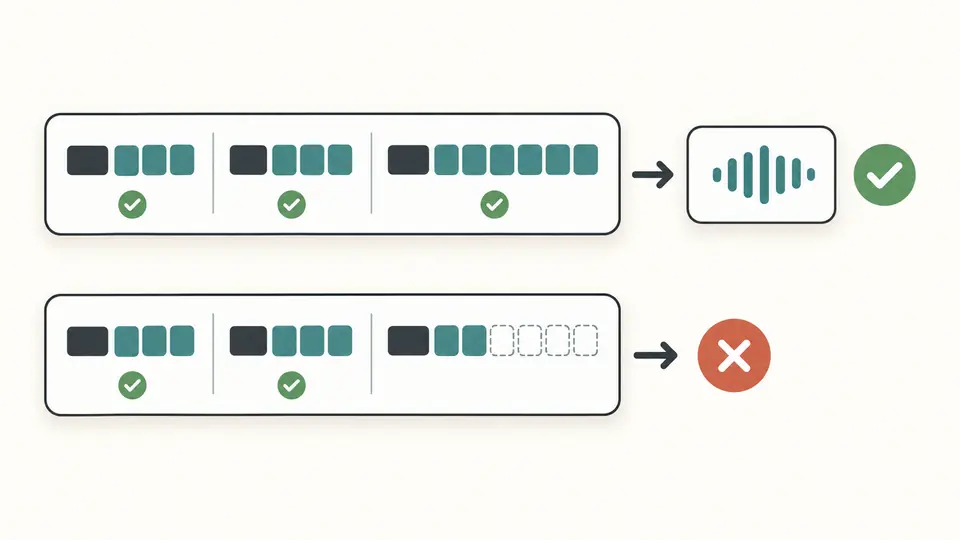
能解开 Base64 不代表内容是一把完整公钥。解析器继续检查长度前缀、内部算法名和各算法的字段;数据被截断时会指出错误,不会只给一个看似正常的摘要。
输入应由类型、Base64 和可选注释构成。known_hosts 的主机名前缀或 authorized_keys 的选项需要先自行移除;PEM 块不能直接粘进来当作单行公钥。
第二栏为空时只解析第一把;填入后才比较完整密钥数据。仅更换注释应继续匹配。指纹复制按钮针对第一把,JSON 报告则同时包含两把和比对结论。
默认在编辑停顿 350 毫秒后更新。关闭自动后可点击按钮或按 Ctrl/Cmd+Enter。修改输入立刻禁用旧报告导出;载入示例和清空都会先显示替换预览,并可撤销一次。
RSA 显示指数与模数,DSA 显示 p、q、g、y,Ed25519 显示公钥字节,ECDSA 显示曲线名与点。RSA 位数从模数读取;Ed25519 的 256 位是编码长度,不能据此和 RSA 直接比较安全强度。
SHA256 指纹使用去掉末尾填充的标准 Base64;MD5 指纹使用小写十六进制,以冒号分隔。两者散列的都是完整 SSH 二进制数据,不包含注释,也不是对公钥文本文件做普通哈希。
JSON 包含每把公钥的类型、位数、注释、数据字节数、公开参数与两种指纹。仅解析一把时 sameKey 为 null;比对两把时为布尔值,可区分没有比对和比对不一致。
粘贴 .pub 文件里的完整单行内容即可同时查看两种摘要。在本机也可运行 ssh-keygen -lf key.pub;需要旧格式时使用 ssh-keygen -l -E md5 -f key.pub。请确认读取的是公钥。
界面可能选择 SHA256 或 MD5,也可能使用不同的密钥序列化方式。不能仅凭平台名字认定其固定使用某一种算法。先确认格式,再比较同一算法的完整值;两种指纹之间不能直接互转。
支持普通 OpenSSH RSA、Ed25519、DSA 与三种 NIST ECDSA 曲线。证书、硬件安全密钥类型和带前缀的授权记录不属于本页范围;即使能解码成字节,也不会按普通公钥继续处理。
把本地 .pub 内容和平台可查看的完整公钥分别放进两栏。匹配意味着二进制密钥数据相同,注释可以不同。如果平台只提供指纹,应先查明其计算方式,再与相应结果核对。
指纹一致只说明密钥内容一致。还应检查连接账号、客户端实际使用的私钥、服务器授权条目以及算法策略。本工具无法确认服务器配置,也不会发起连接或修改 authorized_keys。
还有未覆盖的格式?