Hash & Crypto Helpers

Inspector de claves públicas SSHCompara el contenido, aunque cambie el comentario

Pega una clave pública OpenSSH; añade otra para compararlas. No introduzcas claves privadas.

Inspector de claves públicas SSH

Solo claves públicas. Las entradas quedan en la memoria de esta página, sin envíos ni almacenamiento en el navegador.

Detalles y huellas

Introduce una clave pública.

Si el segundo campo está vacío, se analiza una clave. La copia de huellas usa la primera; el JSON incluye las dos.

Una línea OpenSSH por campo, hasta 16.384 unidades UTF-16. Solo se revisa la estructura; MD5 y DSA son para registros antiguos.

Introduce una clave pública.

El Inspector de claves públicas SSH permite reconocer una misma clave entre copias con nombres distintos. Una dirección de correo diferente al final de la línea no significa que hayas cambiado el material de la clave.

Al revisar una huella SSH, identifica primero si procede de una clave pública ordinaria o de un identificador de par de claves del proveedor. Ambos pueden tener reglas de cálculo diferentes y no siempre son comparables directamente.

Cuándo usar el Inspector de claves públicas SSH

Dos comentarios no implican dos claves

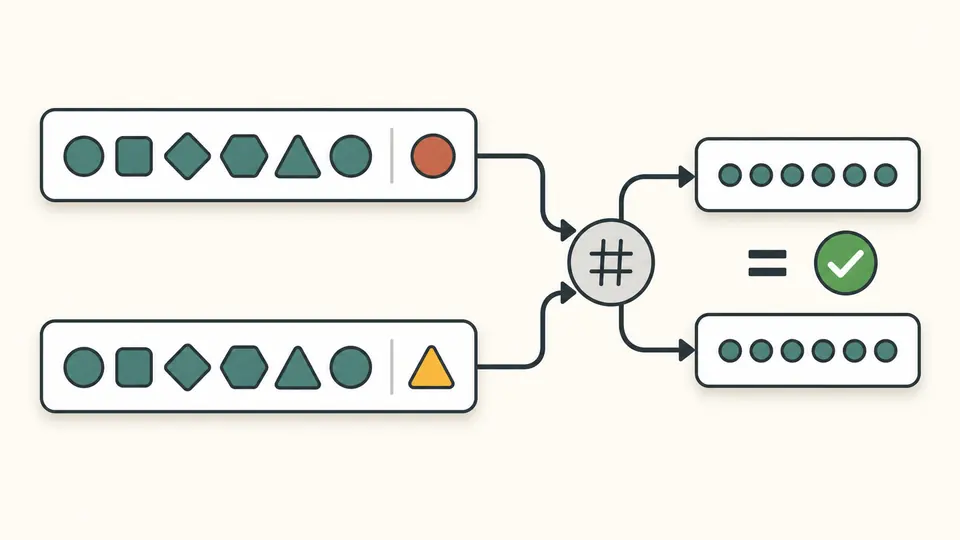
El Inspector de claves públicas SSH decodifica ambas entradas y compara sus bloques binarios completos. La etiqueta del equipo y el correo quedan fuera de la comparación. El ejemplo utiliza el mismo contenido público con dos comentarios para que puedas comprobarlo.

Dos bloques de clave iguales con etiquetas de comentario diferentes producen la misma huella y una coincidencia.

Detecta campos incompletos antes de calcular

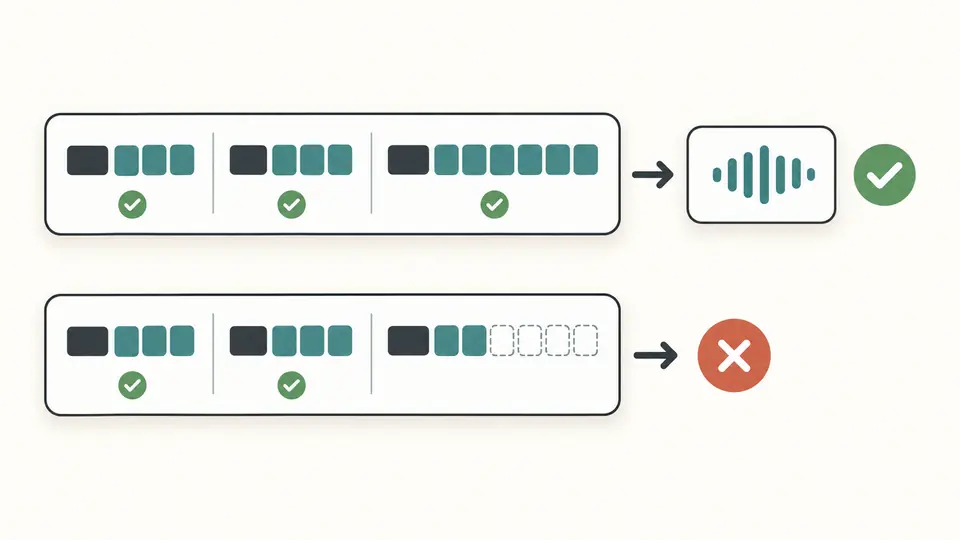
Un texto Base64 correcto todavía puede contener una clave cortada. Se comprueban los prefijos de longitud, el tipo interno y los campos de cada algoritmo. Si falta información, se muestra un error en lugar de devolver una huella aparentemente válida.

Una clave completa supera los controles de campos y otra truncada se detiene en el campo que falta.

Prepara la comparación correcta

01

Extrae solo la línea pública

La entrada consta del tipo, el cuerpo Base64 y un comentario opcional. Retira los nombres de host de known_hosts y las opciones de authorized_keys. Quitar los saltos de línea de un bloque PEM no lo convierte al formato esperado.

02

Añade la segunda copia cuando haga falta

Si el segundo campo está vacío, solo se analiza la primera clave. Al completarlo, se comparan los datos binarios. Los botones de huella copian la primera clave; el informe JSON incluye ambas y el resultado de la comparación.

03

Controla cuándo se actualiza el informe

El modo automático espera 350 ms tras la última edición. Desactívalo para usar el botón o Ctrl/Cmd+Intro. Una edición bloquea la exportación anterior de inmediato. Ejemplo y Limpiar muestran una vista previa antes de aplicar y permiten deshacer una vez.

Parámetros e identificadores que puedes revisar

Campos específicos de cada algoritmo

RSA muestra exponente y módulo; DSA, p/q/g/y; Ed25519, bytes públicos; ECDSA, curva y punto. La longitud RSA se lee del módulo. Los 256 bits de Ed25519 describen su codificación, no una equivalencia de seguridad con otros algoritmos.

Dos convenciones de huella

La huella SHA256 usa Base64 estándar sin relleno final. La huella MD5 utiliza pares hexadecimales en minúsculas separados por dos puntos. Ambas se calculan sobre el mismo bloque SSH sin comentarios; aplicar un hash al archivo de texto completo produce otro valor.

Un informe con la comparación completa

El JSON reúne tipo, bits, comentario, número de bytes, parámetros y huellas de cada clave pública OpenSSH. Con una sola clave, sameKey es null; con dos, es true o false. Así se distingue una comparación no realizada de una diferencia real.

Formatos admitidos y límites de la inspección

Una clave normal por campo
Se admiten RSA, Ed25519, DSA antiguo y ECDSA nistp256/384/521. DSA requiere p de 1024 bits y q de 160; ECDSA necesita un punto sin comprimir de longitud correcta. Cada campo admite hasta 16.384 unidades UTF-16.
Sin contenedores privados ni prefijos
Se rechazan claves privadas. PEM, DER, JWK, RFC4716, certificados, FIDO sk-*, nombres de host, opciones de autorización y listas de claves quedan fuera del alcance. Tampoco hay importación de archivos, consultas remotas, generación, firma ni pruebas de conexión.
Decodificación estricta, sin reparar
Se permite espacio exterior. Base64 puede llevar relleno correcto o no llevarlo, pero no caracteres seguros para URL ni bits sobrantes no canónicos. Deben coincidir los tipos interno y externo. Campos truncados, mpints negativos o redundantes y bytes añadidos son errores.
La estructura no acredita la confianza
No se comprueba si el punto pertenece a la curva, los factores RSA ni las propiedades del grupo DSA. El resultado no prueba propiedad, firma, identidad del servidor ni autorización. MD5 y DSA se ofrecen para examinar registros antiguos, sin dar una puntuación de seguridad.
Actualización y deshacer
Cualquier edición invalida el informe, incluso si solo cambia el comentario. Limpiar y Ejemplo muestran las cantidades que sustituirán. Deshacer restaura entradas y resultado una vez; una edición posterior descarta ese estado. Los datos mal formados no se corrigen automáticamente.

Preguntas sobre el Inspector de claves públicas SSH

¿Cómo compruebo que la clave pública cargada es la misma que mi clave local?

Pega la línea .pub local y la clave pública que muestra la plataforma en los dos campos. Una coincidencia indica bytes idénticos, aunque los comentarios difieran. No confirma que el servidor haya registrado esa clave ni que te permita entrar con ella.

¿Cómo verifico la huella digital de mi par de claves?

Para OpenSSH usa ssh-keygen -lf key.pub o -l -E md5 -f key.pub. Si se trata de un identificador del proveedor, consulta sus reglas. En EC2, las claves RSA pueden usar otros datos y métodos; este informe no reproduce todas esas convenciones.

¿Dónde se procesan mis datos?

En la memoria de esta página, sin enviar las claves ni guardarlas en el almacenamiento del navegador. Limpiar mantiene un estado para poder deshacer; una nueva edición lo descarta. Al salir de la página termina ese estado de trabajo.

¿Qué precisión tiene el resultado?

Las huellas siguen la representación de OpenSSH para los bloques de clave ordinarios admitidos. Los controles detectan campos ausentes o incoherentes. No certifican la validez matemática, al propietario ni la confianza que debes depositar en un servidor que presente la clave.

¿Por qué sigo viendo un error de permiso denegado por clave pública?

Revisa el usuario de conexión, la clave privada que selecciona el cliente, authorized_keys y las políticas de algoritmos del servidor. Una huella coincidente solo identifica los mismos datos públicos. La herramienta no inicia conexiones ni modifica permisos o archivos del servidor.

¿Necesitas otro formato?

Prueba primero un par conocido

Usa el Inspector de claves públicas SSH con el ejemplo, cambia el comentario y luego sustituye una línea por otra clave para observar cuándo cambia la comparación.