01
Decodifica la clave
Una clave Hex de 32 caracteres contiene 16 bytes. Elige Hex o Base64 estándar y comprueba que, tras decodificar, haya exactamente 16, 24 o 32 bytes.
- Una contraseña no se deriva automáticamente con PBKDF2 aquí.
Hash & Crypto Helpers
Usa una clave de 16, 24 o 32 bytes. Cada cifrado normal genera un nonce nuevo; para descifrar hacen falta la etiqueta y los mismos AAD.
Mensaje y clave quedan en la memoria de esta página; no se envían ni se guardan en el almacenamiento del navegador.
Modo: AES-GCM
Entrada máxima de 1 MiB y AAD de 64 KiB. Clave: 16/24/32 bytes; nonce: 12; etiqueta: 16.
Introduce una clave en bytes; se permite el texto claro vacío.
Al comparar dos API, el cifrado AES online resulta útil solo si ambas trabajan con los mismos bytes. Esta página deja visibles la representación de la clave, el nonce y la etiqueta de autenticación.
El cifrado AES online prueba un mensaje cada vez. No convierte una contraseña en clave ni interpreta envoltorios con sal de otros sitios; primero confirma que el otro sistema también usa AES-GCM.
El texto cifrado es solo una parte de la prueba.
En el cifrado AES online normal se genera un nonce aleatorio de 12 bytes en cada ejecución. Aunque no cambien clave ni texto, cambian el texto cifrado y su etiqueta; se muestran en campos separados.
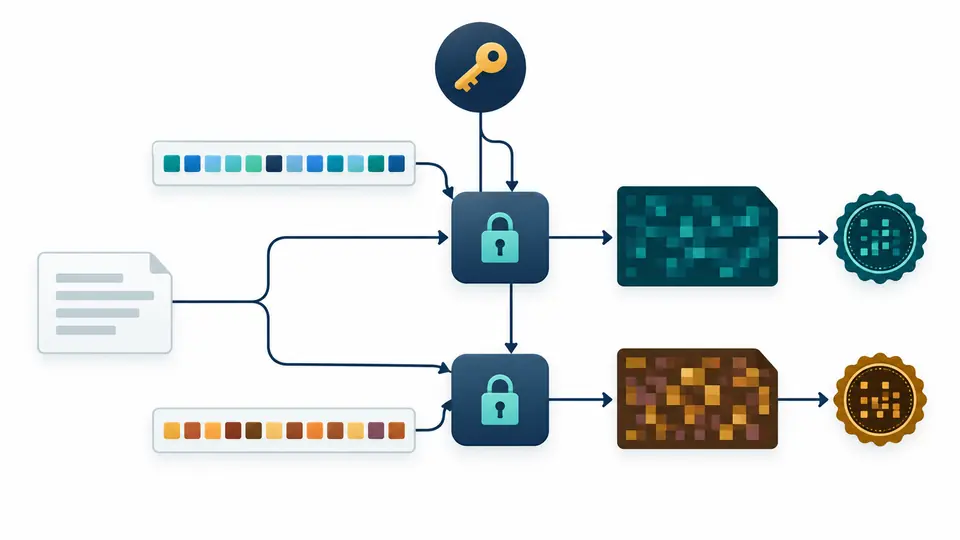
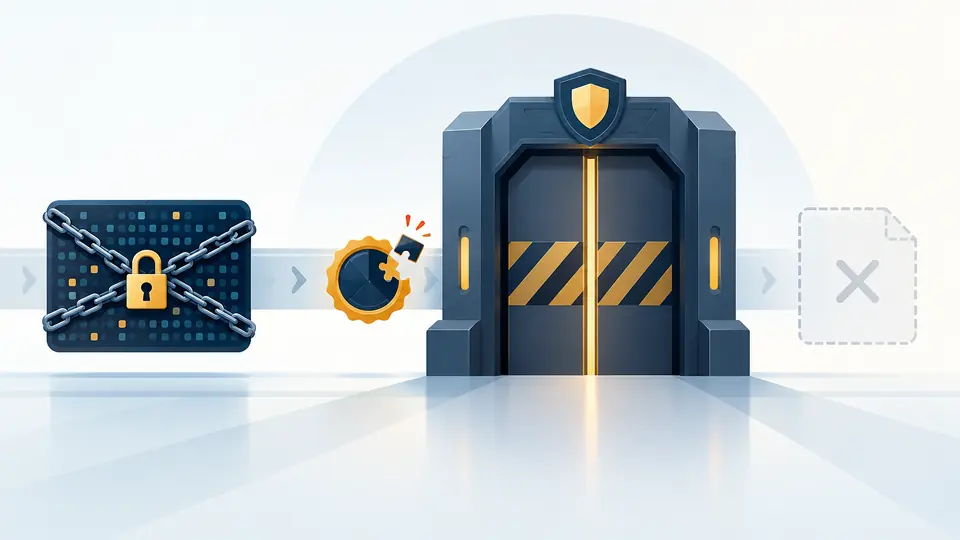
Cambiar un byte de la etiqueta o los AAD hace que falle la autenticación GCM. El cifrado AES online no muestra un supuesto texto claro parcial antes de verificarlo.
Una clave Hex de 32 caracteres contiene 16 bytes. Elige Hex o Base64 estándar y comprueba que, tras decodificar, haya exactamente 16, 24 o 32 bytes.
El modo normal crea un nonce nuevo por ejecución. Introduce un nonce manual solo para reproducir un vector conocido; al descifrar debes usar el nonce y los AAD originales.
El vector NIST contrasta por separado el texto cifrado y la etiqueta. Un fallo de autenticación no indica cuál de los campos era incorrecto.
Acepta 16, 24 o 32 bytes para AES-128/192/256 después de decodificar; nunca rellena ni corta una clave.
Texto claro en UTF-8 o Hex; texto cifrado, nonce y etiqueta en Hex o Base64. Así puedes cifrar y descifrar AES online con los campos que envía tu API.
La prueba conocida de NIST verifica el cálculo de AES-GCM sin confundir el cifrado con su representación textual.
Esta página solo ejecuta AES-GCM con autenticación. Si el otro sistema requiere CBC, comprueba allí su padding y el mecanismo de integridad antes de comparar.
No se admiten contraseñas: debes proporcionar una clave en bytes. Esa clave queda en la memoria de esta página y no se guarda de forma persistente.
Sí, cuando usan AES-GCM con la misma clave, nonce, AAD y etiqueta de 16 bytes. No se abren automáticamente los contenedores con sal de otros sitios.
Guarda la clave, el texto cifrado, el nonce de 12 bytes, la etiqueta de 16 bytes y los AAD, si se usaron. Deben coincidir exactamente.
El cifrado normal genera un nonce aleatorio nuevo cada vez. Por eso el texto cifrado y la etiqueta cambian aunque el texto y la clave sean iguales.
¿Te queda alguna duda?
Empieza con el vector público de NIST y después usa tus bytes de prueba. El cifrado AES online muestra texto cifrado, nonce y etiqueta por separado.