01
Проверьте сырой ключ
32 символа Hex дают 16 байт, а не 32. Выберите Hex или стандартный Base64 и сверьте длину после декодирования: 16, 24 либо 32 байта.
- Обычный пароль не превращается здесь в ключ через PBKDF2.
Hash & Crypto Helpers
Введите сырой ключ длиной 16, 24 или 32 байта. Обычное шифрование создаёт новый nonce; для расшифровки нужны исходный тег и те же AAD.
Сообщение и ключ остаются в памяти страницы, без отправки и записи в хранилище браузера.
Режим: AES-GCM
Ввод: до 1 МиБ, AAD: до 64 КиБ. Ключ: 16/24/32 байта; nonce: 12 байт; тег: 16 байт.
Введите сырой ключ; пустой открытый текст допустим.
Когда API выдаёт иной шифротекст, шифрование AES онлайн помогает проверить именно байты. Одинаково выглядящая строка ключа может означать разные данные в Hex и Base64.
Шифрование AES онлайн здесь предназначено для одного тестового сообщения: шифротекст, nonce и тег показаны по отдельности. Пароль не преобразуется в ключ, а контейнер другого сайта не угадывается.
Параметры аутентификации видны рядом с результатом.
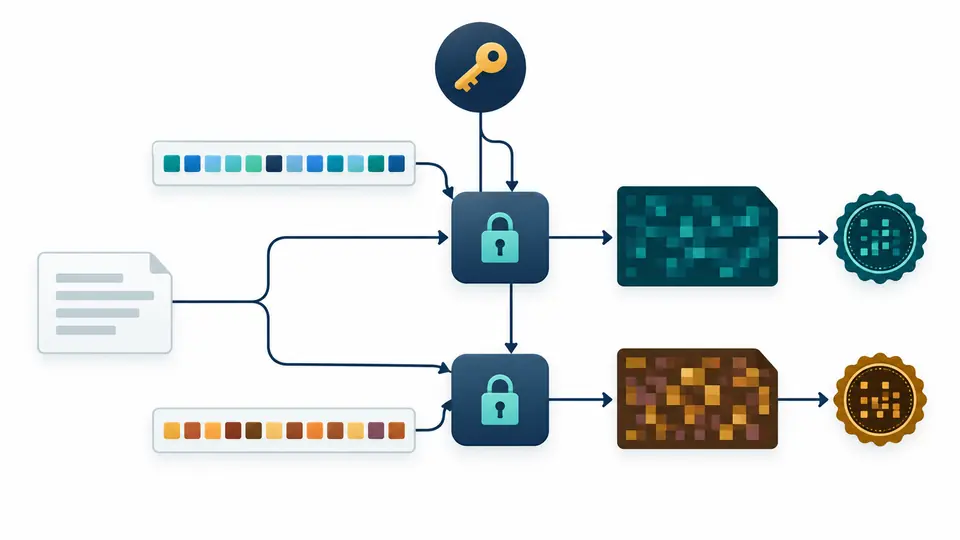
При обычном запуске шифрование AES онлайн создаёт новый случайный nonce длиной 12 байт. Даже с тем же ключом и сообщением шифротекст и тег меняются; оба поля можно сравнить отдельно.
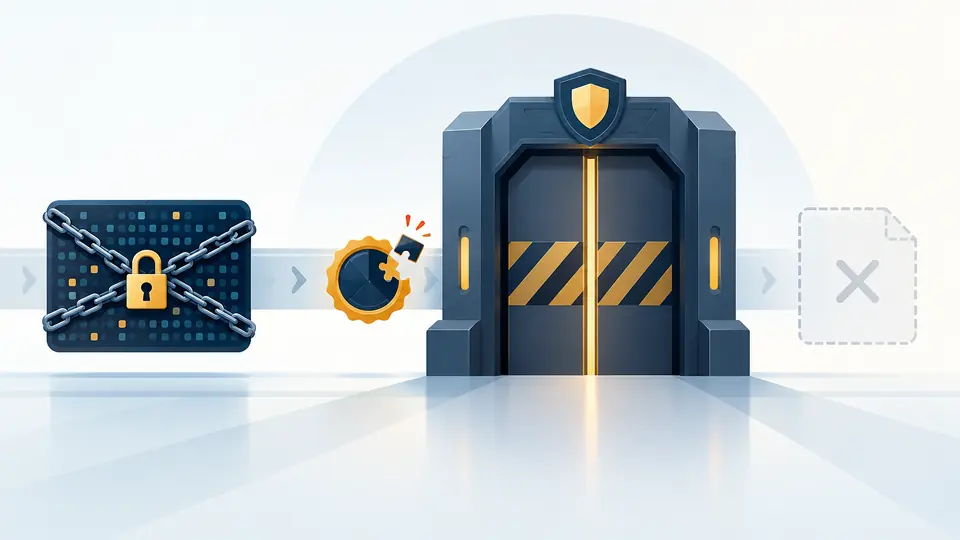
Изменённый тег или другие AAD приводят к отказу проверки GCM. Шифрование AES онлайн не выдаёт частичный открытый текст до подтверждения подлинности.
32 символа Hex дают 16 байт, а не 32. Выберите Hex или стандартный Base64 и сверьте длину после декодирования: 16, 24 либо 32 байта.
Стандартный запуск создаёт новый nonce. Ручное значение нужно только для воспроизведения известного вектора; при расшифровке вводите исходный nonce и те же байты AAD.
Вектор NIST позволяет сравнить шифротекст и тег отдельно. Ошибка аутентификации не доказывает, какой именно параметр неверен.
AES-128/192/256 выбираются по 16, 24 или 32 декодированным байтам. Слишком короткий ключ не дополняется нулями.
Открытый текст: UTF-8 или Hex; шифротекст, nonce и тег: Hex или Base64. Так расшифровка AES сверяется с полями внешнего API.
Общедоступный пример NIST проверяет совпадение шифротекста и тега, а не только форматирование результата.
Нужны тот же сырой ключ, nonce 12 байт, шифротекст, тег 16 байт и исходные AAD, если они применялись. Все байты должны совпасть.
Эта страница поддерживает только GCM с аутентификацией. Для CBC отдельно требуется согласовать заполнение и защиту целостности; здесь он не выполняется.
При обычном шифровании каждый запуск создаёт новый случайный nonce. Поэтому шифротекст и тег изменяются при прежних ключе и открытом тексте.
Режим шифрует данные и проверяет тег подлинности, учитывая также AAD. Если ключ, nonce, тег или шифротекст не совпадут, расшифровка целиком не пройдёт.
Здесь nonce/IV должен иметь ровно 12 байт. Для расшифровки используйте тот же nonce, что был создан при шифровании.
Остался вопрос?
Сначала проверьте открытый вектор NIST, затем подставьте свои тестовые байты. Шифрование AES онлайн выводит шифротекст, nonce и тег раздельно.