01
鍵をバイトで合わせる
Hexの32文字は16バイトです。同じ文字を単なる文章として扱うと別の鍵になります。鍵はHexか標準Base64を選び、復号後の長さを確認してください。
- パスフレーズはそのまま生の鍵になりません。
Hash & Crypto Helpers
16、24、32バイトの生の鍵を使用します。通常の暗号化では毎回新しいnonceを作り、復号には元のタグとAADが必要です。
本文と鍵はこのページのメモリーだけで処理し、送信やブラウザーストレージへの保存は行いません。
モード: AES-GCM
入力は最大1 MiB、AADは64 KiB。鍵は16/24/32バイト、nonceは12バイト、タグは16バイト。
生の鍵を入力してください。空の平文も暗号化できます。
APIの暗号文が相手の実装と一致しないとき、AES暗号化・復号では鍵の見た目より実際のバイト列が重要です。このページではnonceとタグも独立して確認できます。
AES暗号化・復号は一件のテストデータを対象にします。パスフレーズから鍵を勝手に導出せず、サービス独自のsalt付きコンテナーも解釈しません。双方の方式がAES-GCMであることを先に確かめてください。
暗号文だけでは再現できない条件を可視化します。
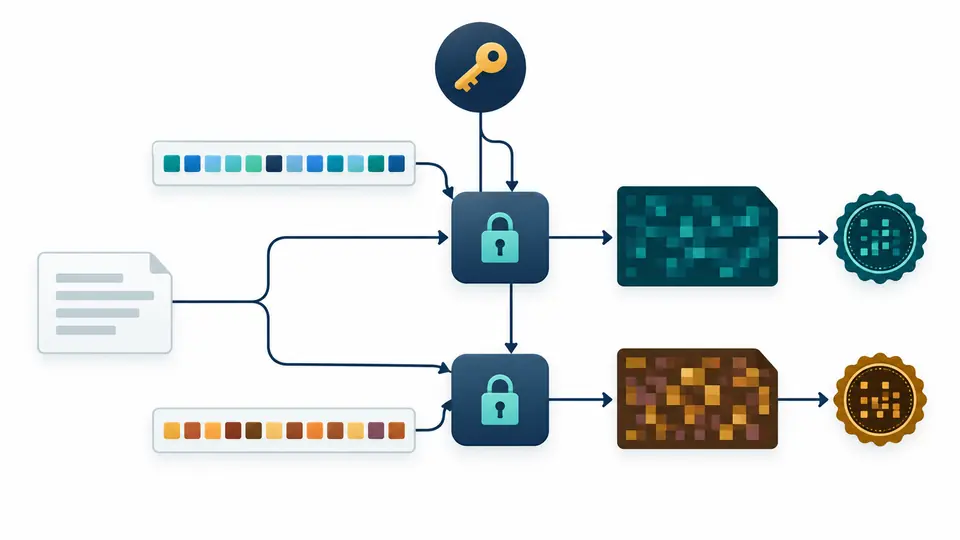
AES暗号化・復号の通常の暗号化は毎回12バイトのnonceを新規生成します。鍵と平文が同じでも暗号文と認証タグは変化し、各値を別々に確認できます。
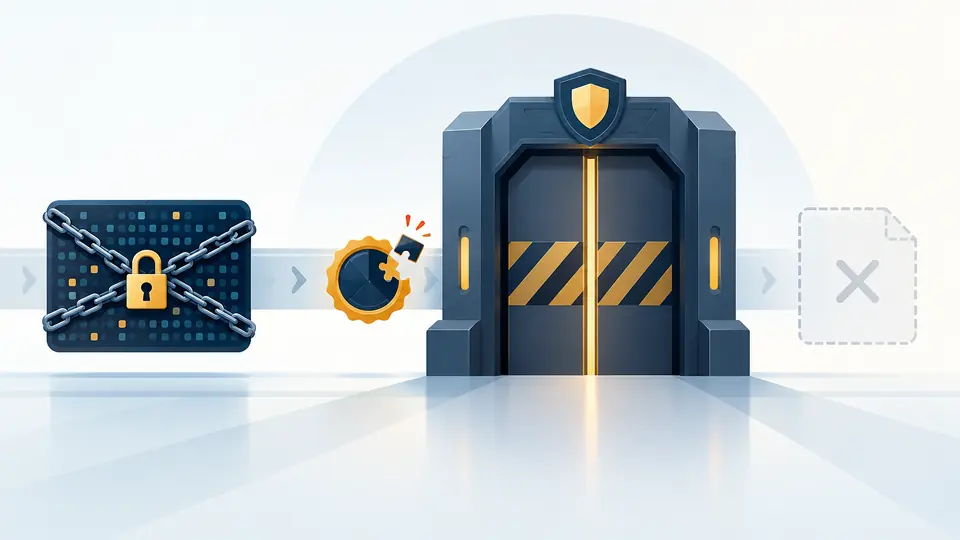
タグまたはAADが一つでも違うと認証復号は失敗します。AES暗号化・復号は未認証の途中結果を、読める平文として見せません。
Hexの32文字は16バイトです。同じ文字を単なる文章として扱うと別の鍵になります。鍵はHexか標準Base64を選び、復号後の長さを確認してください。
暗号化は既定で毎回ランダムなnonceを生成します。手動nonceは既知のベクトルを再現するときだけ使用し、復号時は元のnonceと同じAADを入力します。
NISTの試験ベクトルをプレビュー後に適用すると、暗号文とタグの両方を比較できます。認証失敗から、どのフィールドが間違っているかまで断定しません。
鍵の長さをHexまたはBase64の復号後に判定し、ゼロ埋めも切り詰めもしません。
平文はUTF-8かHex、暗号文・nonce・タグはHexかBase64。AES-GCM復号で各APIのフィールドと照合できます。
NISTのAES暗号化テスト用公開ベクトルで暗号文とタグを照合します。AES-256-GCM暗号化を試すときは自分の32バイト鍵と対応する既知値を用意してください。
GCMは暗号文とともに認証タグを検証します。このページはGCMだけを実行し、CBCやそのパディング設定は提供しません。
このページはパスフレーズを受け取らず、生の鍵を使います。鍵が違う場合、GCMの認証に失敗し、平文は出ません。
相手側が同じAES-GCM、鍵、nonce、AAD、タグ長とバイト順を使うなら可能です。サイト独自のsalt付き形式は自動で変換しません。
このページの計算はブラウザーのWeb Cryptoで行い、入力をサーバーへ送らず保存もしません。離れる前に必要な結果だけ自分で記録してください。
このツールはGCMのnonceとして12バイトを厳密に要求します。復号では暗号化時の同じnonceが必要です。
解決しませんでしたか?