01
Decodifique a chave bruta
Uma chave Hex de 32 caracteres representa 16 bytes. Selecione Hex ou Base64 padrão e confira se, após decodificar, há 16, 24 ou 32 bytes.
- Uma frase secreta não é convertida automaticamente em chave por PBKDF2.
Hash & Crypto Helpers
Use uma chave bruta de 16, 24 ou 32 bytes. Cada criptografia normal gera um nonce novo; para descriptografar, informe tag e AAD idênticos.
Mensagem e chave ficam na memória desta página; não são enviadas nem salvas no armazenamento do navegador.
Modo: AES-GCM
Entrada máxima de 1 MiB e AAD de 64 KiB. Chave: 16/24/32 bytes; nonce: 12; tag: 16.
Insira uma chave bruta; texto puro vazio é permitido.
Quando duas APIs discordam do resultado, a criptografia AES online ajuda a isolar a representação dos bytes. A mesma sequência escrita pode virar chaves diferentes em Hex, Base64 ou texto.
Esta criptografia AES online mantém texto cifrado, nonce e tag em campos distintos para um único teste. Ela não deriva chaves de senhas nem interpreta o pacote com salt de outro site.
Os dados exigidos pela autenticação não ficam escondidos no resultado.
A criptografia AES online normal sorteia um nonce de 12 bytes a cada execução. Com a mesma mensagem e chave, o texto cifrado e a tag mudam; os dois são mostrados separadamente.
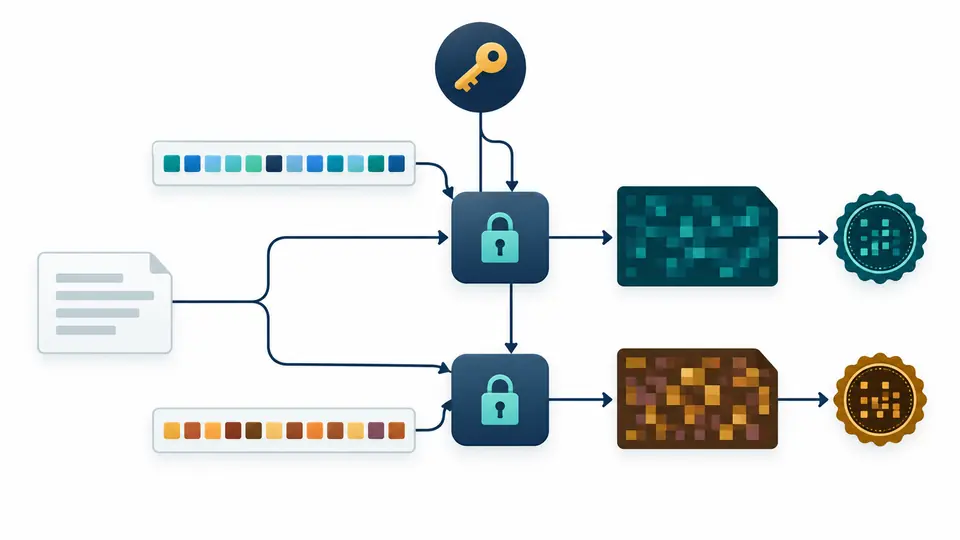
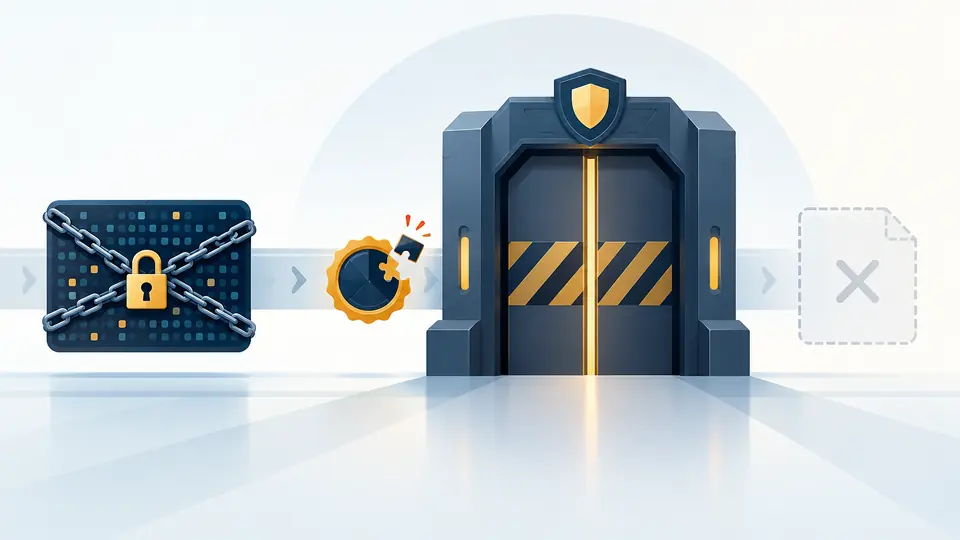
Se a tag ou o AAD mudar, a autenticação GCM falha. A criptografia AES online não mostra um pedaço de texto puro ainda não autenticado.
Uma chave Hex de 32 caracteres representa 16 bytes. Selecione Hex ou Base64 padrão e confira se, após decodificar, há 16, 24 ou 32 bytes.
Por padrão, cada criptografia cria um novo nonce. Use nonce manual apenas para reproduzir um vetor conhecido; a descriptografia precisa do nonce original e dos mesmos AAD.
O vetor NIST compara tanto o texto cifrado quanto a tag. Uma falha de autenticação não identifica qual campo está incorreto.
AES-128/192/256 são escolhidos pelos 16, 24 ou 32 bytes decodificados. A chave nunca é preenchida ou cortada silenciosamente.
Texto puro aceita UTF-8 ou Hex; texto cifrado, nonce e tag aceitam Hex ou Base64. Fica mais fácil criptografar e descriptografar AES online ao comparar uma API.
Um vetor público confirma o cálculo do AES-GCM e separa divergência criptográfica de divergência na codificação.
O cálculo usa Web Crypto no navegador; esta página não envia nem salva a chave e o texto. É um teste local, não um cofre de chaves de produção.
O número indica o tamanho da chave: 16 ou 32 bytes. Este teste também aceita 24 bytes para AES-192 e valida o tamanho depois da decodificação.
GCM verifica uma tag de autenticação, além de cifrar. Esta página usa apenas GCM; não testa CBC nem seu padding.
No GCM desta página, é o nonce de 12 bytes. A criptografia normal gera um novo valor a cada execução, e a descriptografia requer o mesmo valor usado antes.
Não. Também são necessários texto cifrado, tag de 16 bytes e AAD idênticos. Se a autenticação falhar, nenhum texto puro será mostrado.
Ainda tem uma dúvida?
Carregue primeiro o vetor público NIST e depois use seus próprios bytes de teste. A criptografia AES online mostra texto cifrado, nonce e tag em campos separados.