01
Décoder la clé brute
Une chaîne Hex de 32 caractères représente 16 octets. Sélectionnez Hex ou Base64 standard et vérifiez la longueur après décodage : 16, 24 ou 32 octets.
- Une phrase secrète ne devient pas automatiquement une clé AES.
Hash & Crypto Helpers
Saisissez une clé brute de 16, 24 ou 32 octets. Chaque chiffrement normal crée un nonce neuf ; le déchiffrement exige l’étiquette et les mêmes AAD.
Message et clé restent en mémoire dans cette page, sans envoi ni enregistrement dans le stockage du navigateur.
Mode: AES-GCM
Entrée limitée à 1 Mio, AAD à 64 Kio. Clé : 16/24/32 octets ; nonce : 12 ; étiquette : 16.
Entrez une clé brute ; un texte clair vide est accepté.
Quand deux applications produisent des résultats différents, le chiffrement AES en ligne sert surtout à comparer les octets exacts. Une clé affichée sous la même forme peut être décodée différemment selon les outils.
Ce chiffrement AES en ligne garde le texte chiffré, le nonce et l’étiquette dans trois champs distincts. Il ne dérive pas de clé depuis une phrase secrète et ne devine pas le format salé d’un autre service.
Chaque donnée nécessaire au déchiffrement reste identifiable.
Le chiffrement AES en ligne génère normalement un nonce aléatoire de 12 octets à chaque essai. Même avec le même texte et la même clé, le texte chiffré et son étiquette changent.
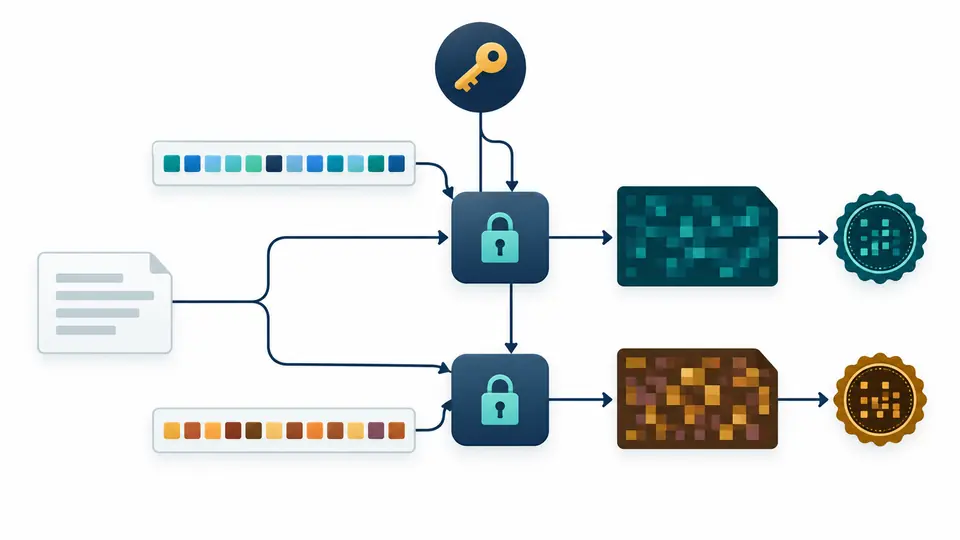
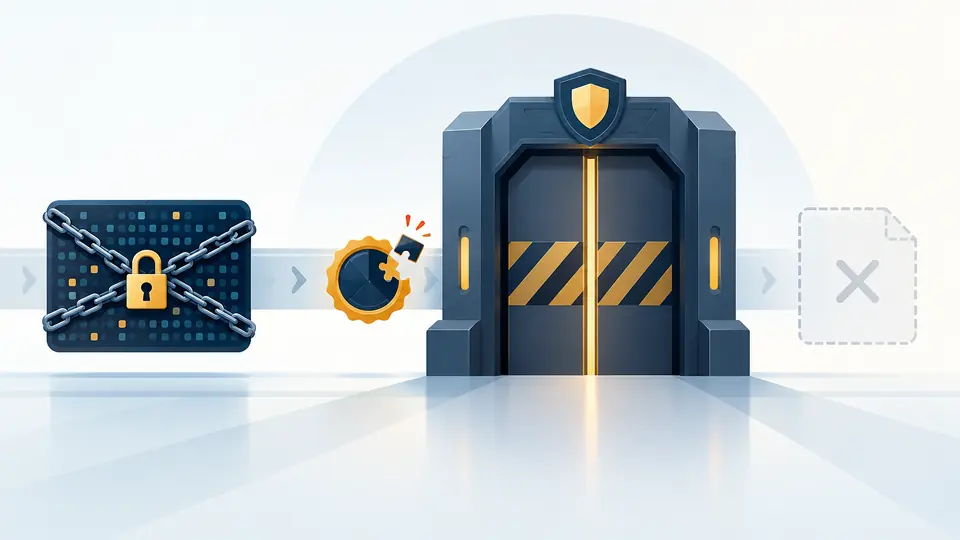
Si l’étiquette ou les AAD changent, l’authentification GCM échoue. Ce chiffrement AES en ligne ne livre aucun morceau de texte clair non vérifié.
Une chaîne Hex de 32 caractères représente 16 octets. Sélectionnez Hex ou Base64 standard et vérifiez la longueur après décodage : 16, 24 ou 32 octets.
Le nonce est renouvelé à chaque chiffrement normal. Le mode manuel sert uniquement à reproduire un vecteur connu ; pour déchiffrer, fournissez le nonce original et les mêmes AAD.
Le vecteur NIST compare séparément le texte chiffré et l’étiquette. Un échec d’authentification ne permet pas d’identifier quel champ est erroné.
La clé brute est validée après décodage en 16, 24 ou 32 octets, y compris pour un test AES 256. Elle n’est ni tronquée ni remplie.
Le clair accepte UTF-8 ou Hex ; texte chiffré, nonce et étiquette acceptent Hex ou Base64. Le déchiffrement AES ne confond pas codage et algorithme.
Un essai officiel NIST aide à vérifier le calcul AES-GCM avec ses octets publics, sans confondre chiffrement et représentation.
Cette page ne calcule que le mode authentifié AES-GCM. Si votre protocole exige CBC, précisez séparément sa méthode de remplissage et d’authentification.
Cette page ne reçoit pas de mot de passe : elle demande une clé brute. La clé reste en mémoire pendant la session et n’est pas enregistrée durablement.
Oui, si leurs octets utilisent le même AES-GCM, la même clé brute, le nonce, les AAD et une étiquette de 16 octets. Les conteneurs propriétaires ne sont pas déballés.
Conservez la clé brute, le nonce de 12 octets, le texte chiffré, l’étiquette de 16 octets et les AAD éventuelles. Tous doivent correspondre.
Une nouvelle valeur aléatoire de nonce est créée à chaque chiffrement normal. Le texte chiffré et l’étiquette changent donc même si la clé et le clair restent identiques.
Une autre question ?
Commencez par le vecteur NIST public, puis remplacez-le par vos octets de test. Le chiffrement AES en ligne affiche séparément texte chiffré, nonce et étiquette.