Copie apenas a linha pública
A entrada deve conter tipo, Base64 e comentário opcional. Remova por conta própria os hosts de known_hosts ou opções de authorized_keys. Retirar as quebras de linha de um bloco PEM não o transforma em uma chave OpenSSH.
Hash & Crypto Helpers
Cole uma chave pública OpenSSH; a segunda é opcional para comparação. Não insira chaves privadas.
Somente chaves públicas. As entradas ficam na memória desta página, sem envio nem armazenamento no navegador.
Insira uma chave pública.
Com o segundo campo vazio, apenas uma chave é analisada. A cópia de fingerprint usa a primeira; o JSON inclui as duas.
Uma linha OpenSSH por campo, até 16.384 unidades UTF-16. Apenas análise estrutural; MD5 e DSA para registros antigos.
Insira uma chave pública.
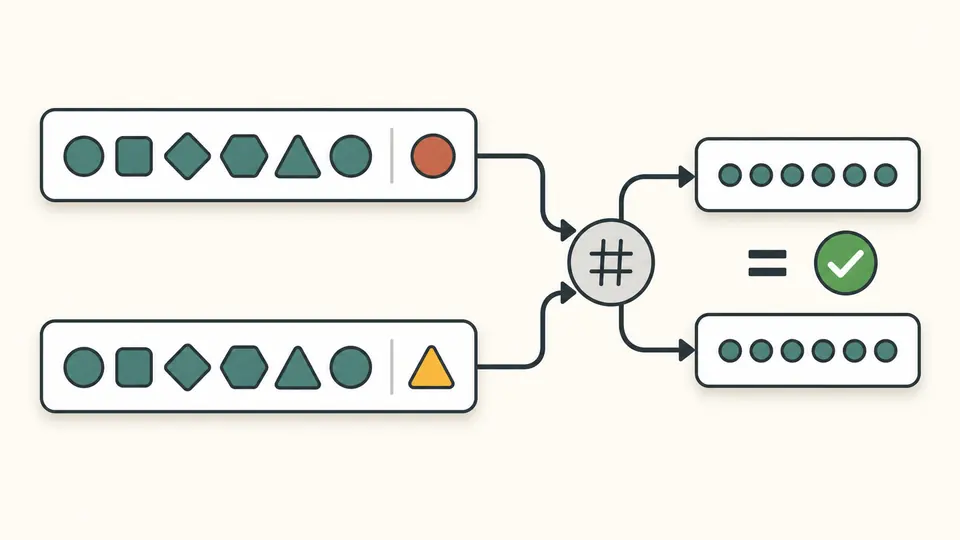
O Inspetor de chaves públicas SSH ajuda a conferir cópias de uma chave que receberam nomes diferentes durante uma migração. O endereço de e-mail no fim da linha pode mudar sem que os dados públicos da chave tenham sido alterados.
Antes de comparar uma impressão digital SSH, confirme de onde ela veio. Uma impressão de chave pública comum e o identificador de um par de chaves na nuvem podem ser calculados a partir de representações diferentes.
O Inspetor de chaves públicas SSH compara os blocos binários completos depois da decodificação. O rótulo do computador e o comentário ficam fora dessa comparação. O exemplo usa a mesma chave pública com dois comentários, para mostrar essa diferença de forma prática.
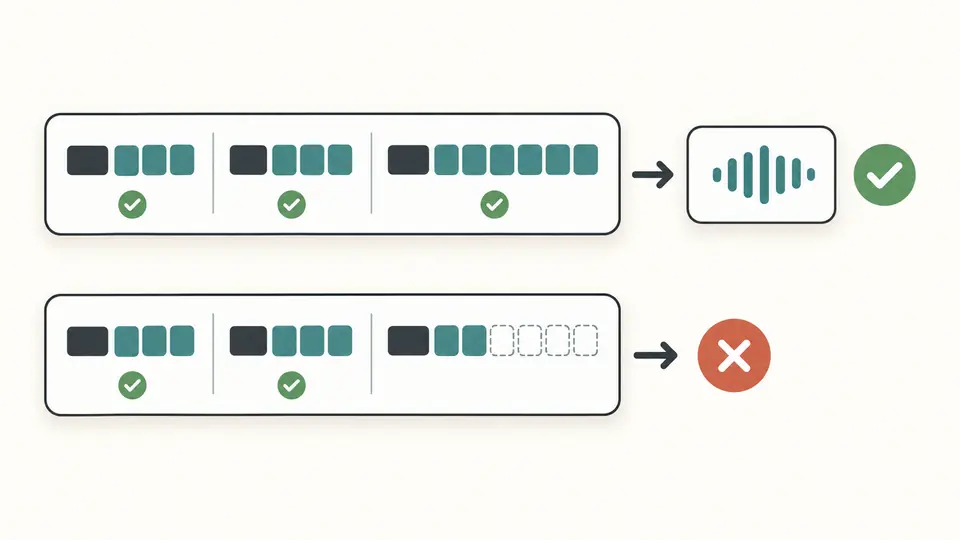
Um texto Base64 decodificável ainda pode conter uma chave incompleta. O parser confere os campos de comprimento, o tipo interno e os parâmetros de cada algoritmo. Se houver dados faltando, informa o erro antes de mostrar qualquer impressão digital.
A entrada deve conter tipo, Base64 e comentário opcional. Remova por conta própria os hosts de known_hosts ou opções de authorized_keys. Retirar as quebras de linha de um bloco PEM não o transforma em uma chave OpenSSH.
Se estiver vazio, apenas a primeira chave será analisada. Com as duas entradas, o conteúdo binário é comparado. Os botões de fingerprint copiam a primeira chave; o relatório JSON contém as duas e o resultado da comparação.
O modo automático espera 350 ms após a última edição. Desative-o para usar o botão ou Ctrl/Cmd+Enter. Ao editar, as exportações antigas são bloqueadas imediatamente. Exemplo e Limpar mostram uma prévia antes de aplicar, com uma opção de desfazer.
RSA mostra expoente e módulo; DSA, p/q/g/y; Ed25519, bytes públicos; ECDSA, curva e ponto. O tamanho RSA vem do módulo. Os 256 bits do Ed25519 indicam sua codificação, e não equivalência de segurança com uma chave RSA de mesmo tamanho.
O fingerprint SHA256 usa Base64 padrão sem preenchimento final. O fingerprint MD5 usa pares hexadecimais minúsculos separados por dois-pontos. Ambos consideram o mesmo bloco SSH sem o comentário. Calcular o hash do arquivo inteiro como texto produz outro resultado.
O JSON reúne tipo, bits, comentário, quantidade de bytes, parâmetros e impressões de cada chave pública OpenSSH. sameKey fica null com uma chave e vira true ou false com duas. Assim, uma comparação não realizada não parece uma divergência.
Cole a linha .pub local e a chave pública exibida na plataforma nos dois campos. Uma correspondência indica os mesmos bytes públicos, mesmo que os comentários sejam diferentes. Isso não confirma o cadastro da chave nem sua permissão de acesso no servidor.
Para OpenSSH, use ssh-keygen -lf key.pub ou -l -E md5 -f key.pub. Para um identificador na nuvem, consulte as regras do provedor. O EC2 pode usar dados e métodos diferentes para RSA; este relatório não reproduz todas as convenções de pares de chaves.
Na memória desta página, sem enviar as chaves ou gravá-las no armazenamento do navegador. Limpar conserva um estado para desfazer; a próxima edição o descarta. Ao sair da página, esse estado de trabalho deixa de existir.
Os fingerprints seguem o formato OpenSSH para os blocos comuns suportados. As verificações identificam campos ausentes ou inconsistentes. Não certificam a validade matemática, quem controla a chave privada nem a confiabilidade de um servidor que apresente a mesma chave pública.
Verifique o usuário de conexão, a chave privada realmente escolhida pelo cliente, o authorized_keys e as políticas de algoritmos do servidor. Um fingerprint igual identifica os mesmos dados públicos. Esta ferramenta não tenta se conectar nem altera permissões no servidor.
Faltou algum formato?
Use o Inspetor de chaves públicas SSH com o exemplo, altere o comentário e depois troque uma das linhas por outra chave para entender quando a comparação muda.