Hash & Crypto Helpers

Gerador de hash de senhaTeste a senha junto com os parâmetros

Use uma senha de teste para gerar um registro ou verificar um hash já salvo.

Gerador de hash de senha

Senha de teste

Registro de hash

Use apenas dados de teste. As senhas ficam na memória da página e do Worker, sem envio nem gravação no armazenamento do navegador.

Opções

Padrão de teste: custo 10; faixa 4–14. O trabalho cresce como 2^cost. Não é uma recomendação para produção.

Aleatório: 16 bytes novos por execução. Fixo: bcrypt 16 bytes; demais 8–64. Hex sem espaços nem prefixo 0x.

bcrypt e Argon2id usam strings codificadas. scrypt/PBKDF2 usam JSON HeyUtils, não um formato universal de framework.

Digite uma senha de teste e execute a operação.

Se uma conta de teste parou de autenticar depois da troca de biblioteca, confira os bytes e o formato salvo. O Gerador de hash de senha ajuda a montar as mesmas condições de entrada, salt e custo para comparar os resultados sem adivinhar o que mudou.

A verificação lê o algoritmo e os parâmetros do próprio registro. As opções de geração não sobrescrevem esses valores. Comece com o exemplo conhecido e altere uma condição por vez para separar uma senha diferente de um problema de compatibilidade.

Por que usar o Gerador de hash de senha?

Entenda por que o salt muda o resultado

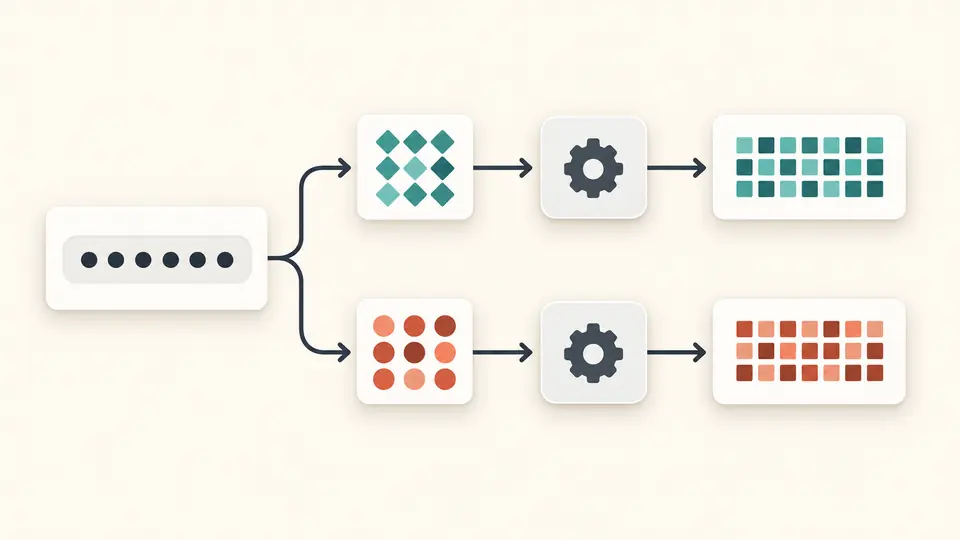
O Gerador de hash de senha cria um novo salt de 16 bytes a cada execução no modo aleatório. A mesma senha pode produzir registros distintos. Para repetir um caso de teste em outra implementação, escolha um salt fixo em hexadecimal e mantenha os parâmetros iguais.

Uma senha mascarada passa por dois salts diferentes e resulta em dois registros de hash distintos.

Separe divergência de erro no registro

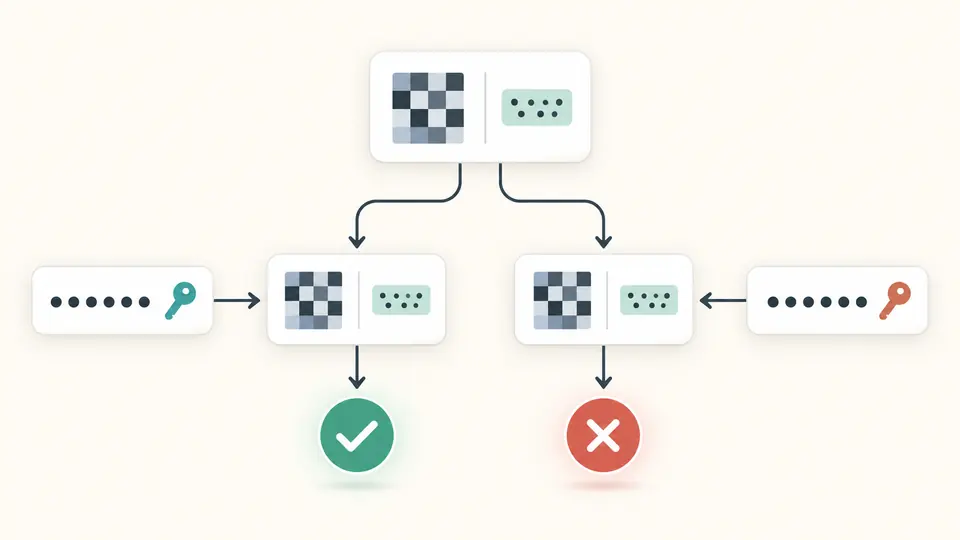
Uma senha que não corresponde é o resultado de uma verificação concluída. Já um registro inválido ou um custo excessivo é rejeitado antes do cálculo. A distinção indica se você deve revisar a senha candidata ou preparar dados em um formato aceito.

Duas senhas candidatas são verificadas contra o mesmo registro, com um visto verde e uma cruz vermelha.

Monte uma verificação que possa ser repetida

01

Comece pelo exemplo que corresponde

Carregar o exemplo abre uma prévia da substituição. Depois de aplicar, o modo de verificação recebe uma senha fictícia e o registro bcrypt correspondente. Mude um caractere e execute novamente para observar a divergência.

  • Desfazer restaura a entrada, as opções e o resultado anterior ao mesmo tempo.
02

Escolha como o salt será obtido

Na geração, o modo aleatório cria um salt a cada execução. O modo fixo espera bytes em hexadecimal, sem prefixo, e não uma palavra comum. bcrypt exige 16 bytes; os outros algoritmos aceitam de 8 a 64.

  • O salt usado aparece no resultado e pode ser colocado no campo fixo para reproduzir um cálculo.
03

Exporte somente o resultado atual

Ctrl/Cmd + Enter executa o modo selecionado. Qualquer edição cancela a tarefa e desativa a exportação do resultado antigo. Copiar e baixar ficam disponíveis depois de gerar com sucesso ou verificar uma correspondência.

  • O botão de parar encerra o Worker; tarefas acima de 15 segundos são interrompidas automaticamente.

Uma saída com os dados necessários à conferência

Quatro algoritmos com cálculo real

O gerador de bcrypt também oferece scrypt, Argon2id e PBKDF2-HMAC-SHA-256. Uma execução calcula somente um algoritmo, facilitando a montagem de casos isolados. A página não roda todos em paralelo nem usa a velocidade como uma classificação de segurança.

Parâmetros acompanham o hash

bcrypt inclui fator de custo e salt na string; Argon2id utiliza PHC versão 19. scrypt e PBKDF2 usam um JSON HeyUtils com versão, parameters, saltHex e hashHex. Assim, você mantém o que é necessário para verificar a senha junto com o valor derivado.

Trabalho limitado antes de iniciar

Os parâmetros de um registro colado passam pelas mesmas verificações de limite. O tempo exibido em milissegundos descreve a execução neste aparelho e pode incluir o carregamento inicial do motor. Não representa capacidade de servidor nem comportamento sob várias autenticações simultâneas.

Formatos aceitos e limites do teste

Os bytes da senha não são corrigidos
Use uma senha de teste não vazia, em uma linha, com até 1024 bytes UTF-8. Espaços e diferenças de normalização Unicode são preservados. bcrypt rejeita mais de 72 bytes, sem truncar. Unicode inválido e quebras de linha causam erro.
O custo salvo também precisa caber no limite
bcrypt: 4–14. scrypt: ln=10–16, r=8, p=1. Argon2id: m=8–65536 KiB, t=1–6, p=1–4, com m≥8p e m×t≤131072. PBKDF2: 1–1000000 iterações. São limites de recursos desta ferramenta, não metas de segurança.
Apenas os formatos descritos
São aceitos bcrypt $2a$, $2b$, $2y$, Argon2id v19 com m,t,p nessa ordem e os registros JSON scrypt/PBKDF2 da página. Máximo de 8192 caracteres. Não há adaptação de formatos arbitrários de frameworks, Argon2i/d, v16, pepper ou dados associados.
Salt e saída têm tamanhos definidos
O salt aleatório tem 16 bytes. O fixo usa hex sem espaços nem prefixo: bcrypt com 16 bytes, demais com 8–64. Fora do bcrypt, a geração deriva 32 bytes e a verificação aceita tags de 16–64 bytes. O Base64 PHC precisa ser canônico e sem preenchimento.
Não substitui a configuração de produção
Os valores iniciais são para testes. Não há descriptografia, dicionário, importação de arquivos, lotes ou nota de força. A opção de desfazer mantém a senha anterior na memória até a próxima edição, execução ou saída da página; limpar não promete apagar imediatamente todas as cópias da memória.

Dúvidas sobre o Gerador de hash de senha

O que o fator de custo do bcrypt controla?

O fator de custo controla o trabalho do bcrypt, que cresce como 2^cost. Um valor maior também leva mais tempo. Aqui, o padrão é 10 e a faixa é 4–14 para testes. No ambiente real, é preciso medir a biblioteca, o hardware, as autenticações simultâneas e a latência aceitável antes de definir uma política.

Por que cada hash bcrypt da mesma senha é diferente?

O modo aleatório cria um salt novo em cada execução. Como ele participa do cálculo, o hash muda, mas cada registro ainda consegue verificar a mesma senha usando seu próprio salt. Para repetir exatamente o resultado, use os mesmos bytes da senha, salt fixo, algoritmo e parâmetros.

Um hash bcrypt pode ser descriptografado ou revertido?

Não. Verificar significa receber uma senha candidata e calcular novamente com o salt e o custo guardados no registro. O resultado informa se há correspondência, sem recuperar a senha original. A página não oferece descriptografia, tentativas em lote nem busca por dicionário.

Como verifico uma senha contra um hash bcrypt?

Selecione o modo de verificação, informe a senha candidata e cole a string bcrypt completa. O algoritmo e o custo vêm do registro, sem depender dos ajustes de geração. A página aceita $2a$, $2b$ e $2y$ dentro da faixa 4–14; pré-hash, pepper ou normalização feita por uma aplicação precisam ser reproduzidos nessa aplicação.

bcrypt vs Argon2 vs scrypt — qual devo usar?

Para conferir uma integração existente, use o algoritmo e o formato que ela realmente utiliza. Para um novo sistema, a decisão depende do suporte da biblioteca, dos recursos disponíveis e de medições no ambiente de implantação. Esta página oferece os três e PBKDF2 para testes, mas não escolhe uma configuração de produção nem classifica a força de uma senha.

Ainda tem uma dúvida?

Experimente o Gerador de hash de senha

No Gerador de hash de senha, verifique o exemplo, altere um caractere e compare os dois resultados.

Uma correspondência não mede a força da senha.