01
公開鍵の1行だけを取り出す
種類、Base64、任意のコメントが入力形式です。known_hostsのホスト名やauthorized_keysのオプションは自分で取り除きます。PEM形式を改行だけ削除しても使えません。
Hash & Crypto Helpers
OpenSSH公開鍵を1本入力してください。比較用の2本目は任意です。秘密鍵は入力しないでください。
公開鍵のみ入力してください。内容はページのメモリー内だけで処理し、送信やブラウザーへの保存は行いません。
公開鍵を入力してください。
2本目が空欄なら1本目だけを解析します。指紋のコピーは1本目、JSONには両方が含まれます。
各欄はOpenSSHの1行、上限16,384 UTF-16単位。構造のみ確認します。MD5とDSAは旧形式の照合用です。
公開鍵を入力してください。
SSH公開鍵の指紋は、端末を移行した後に手元の.pubファイルと登録済みの鍵を照合する手掛かりになります。末尾のメールアドレスが変わっていても、鍵本体は同じ場合があります。
フィンガープリントを確認するときは、比較対象が公開鍵そのものなのか、クラウドの鍵ペア識別子なのかを先に確かめましょう。このページが扱うのはOpenSSHの公開鍵データです。
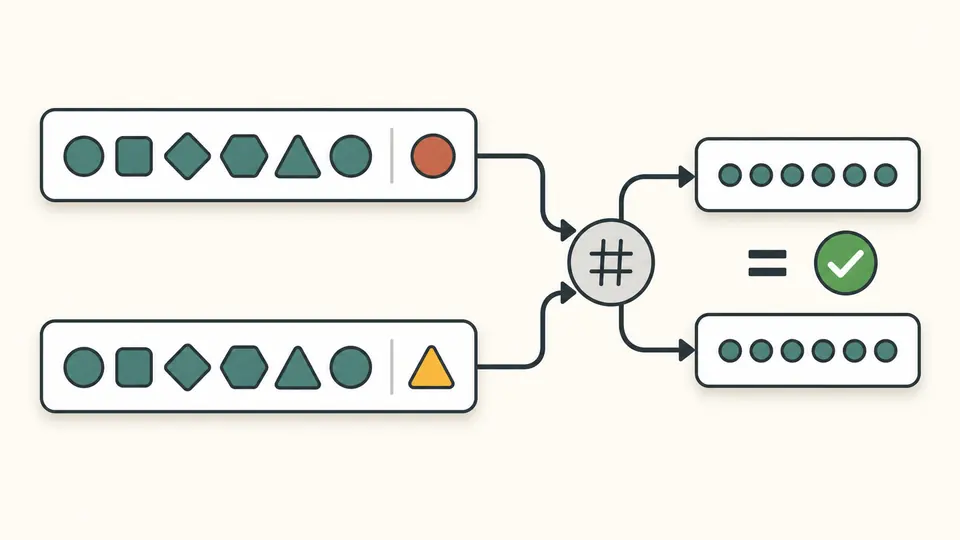
SSH公開鍵の指紋は、デコードしたバイナリ全体から計算します。入力欄に異なるコメントが付いていても、鍵のバイト列が同じなら一致します。サンプルの2本は、この違いを試すためのものです。
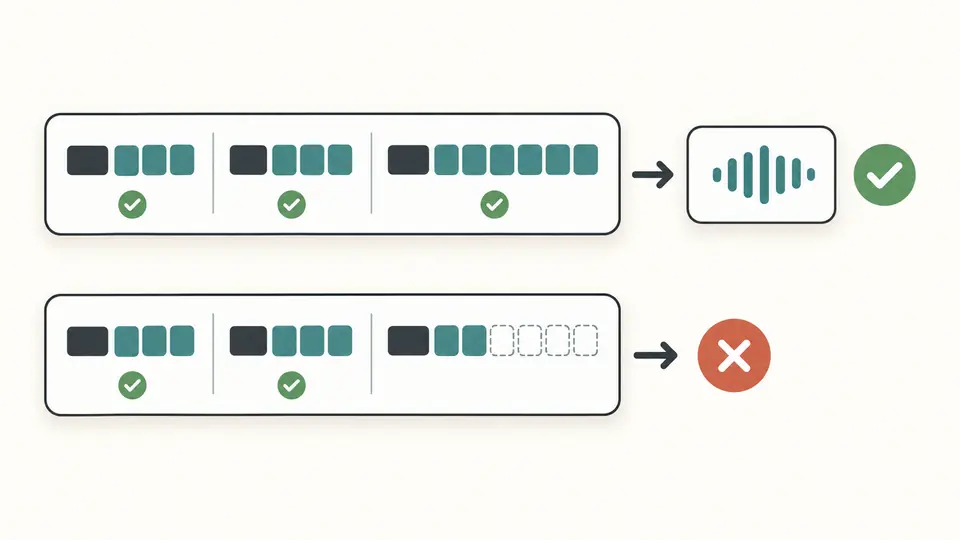
Base64として読めても、SSHのフィールドが揃っているとは限りません。長さ、内部の種類名、アルゴリズムごとのデータを確認し、欠損があれば指紋を返す前に停止します。
種類、Base64、任意のコメントが入力形式です。known_hostsのホスト名やauthorized_keysのオプションは自分で取り除きます。PEM形式を改行だけ削除しても使えません。
空欄なら1本目だけを解析します。2本目を入れると鍵本体を比較します。指紋のコピーボタンは1本目が対象で、JSONレポートには両方の公開鍵が含まれます。
自動解析は編集後350ミリ秒待って実行します。オフにするとボタンやCtrl/Cmd+Enterが使えます。編集すると以前の結果は出力できなくなり、サンプルとクリアは確認後に適用し、1回戻せます。
RSAは指数と法、DSAはp/q/g/y、Ed25519は公開鍵のバイト列、ECDSAは曲線名と点を表示します。RSAのビット数は法から取得し、Ed25519は符号化された256ビットを示します。異なる種類の鍵を同じビット数だけで比較しないでください。
SHA256は末尾のパディングを除いた標準Base64、MD5はコロン区切りの小文字16進数です。同じSSHバイナリから計算するため、コメントはどちらにも含まれません。通常のテキストファイルのハッシュとは異なります。
各鍵の種類、ビット数、コメント、バイト数、パラメーター、指紋をまとめます。1本だけならsameKeyはnull、2本なら真偽値です。「比較していない」と「一致しない」を区別できます。
単一のOpenSSH公開鍵を入力すると両方表示します。手元ではssh-keygen -lf key.pub、MD5ならssh-keygen -l -E md5 -f key.pubで確認できます。テキスト全体をハッシュするコマンドとは結果が異なります。
解析結果の種類とビット数を確認します。RSAでは法の実際の長さを、ECDSAでは曲線のビット数を表示します。入力行の名前だけを見て長さを推測しているわけではありません。
登録済みの公開鍵そのものを取得できる場合は、2本目に入れて照合できます。サービス側の指紋だけを使う場合は、その計算方法を確認してください。本ページはOpenSSHバイナリの指紋に限定され、各クラウドの識別子を再現するものではありません。
ローカルの.pubと登録画面から取得した公開鍵を2つの欄に入れます。コメントや前後の空白を除いたバイナリが同じなら一致です。対応する秘密鍵の所持や認証の成功までは証明しません。
接続先のユーザー名、クライアントが実際に選んだ秘密鍵、サーバーの登録内容やアルゴリズム設定を確認してください。このページはサーバー設定を読み取らず、ログインを試行しません。
別の形式が必要ですか?