Форматы ключей аутентификации

Конвертер JWKПроверить набор, выгрузить один ключ

Вставьте JWK, документ JWKS или один блок PEM в формате SPKI / PKCS8.

Конвертер JWK

Ввод JWK, JWKS или PEM

Ключи обрабатываются на этой странице; инструмент не отправляет и не сохраняет ввод.

Результат

Параметры ключа

Открытый JWK сохраняет открытые параметры и имеющиеся kid/alg/use. PEM теряет метаданные; закрытый JWK содержит только материал ключа.

100 000 символов / 50 ключей. RSA 2048–8192; P-256/384/521; Ed25519/X25519 при поддержке браузера. Один SPKI или незашифрованный PKCS8.

Импорт и отпечаток не подтверждают доверие к владельцу, действительность сертификата или проверку JWT.

Вставьте ключ или загрузите открытый пример.

Конвертер JWK пригодится, когда провайдер выдаёт ключи в JSON, а библиотеке нужен PEM. Во время ротации в одном наборе могут оставаться несколько ключей. Сначала изучите отчёт, затем выберите нужный номер. Успешное чтение формата само по себе не подтверждает происхождение ключа.

Зачем нужен конвертер JWK

Выбор без путаницы в идентификаторах

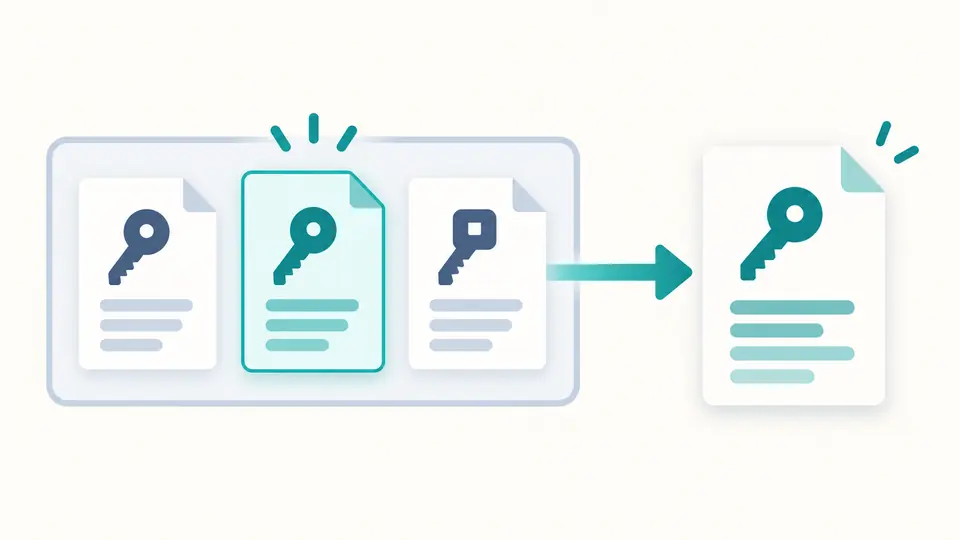
Конвертер JWK сохраняет исходный набор и показывает номер рядом с kid. Записи с одинаковым именем не объединяются. Проверка рассматривает все элементы JWKS, а преобразование работает только с явно выбранным ключом.

Из трёх карточек ключей выбрана одна, ведущая к одному документу PEM.

Одинаковый ключ в разной записи

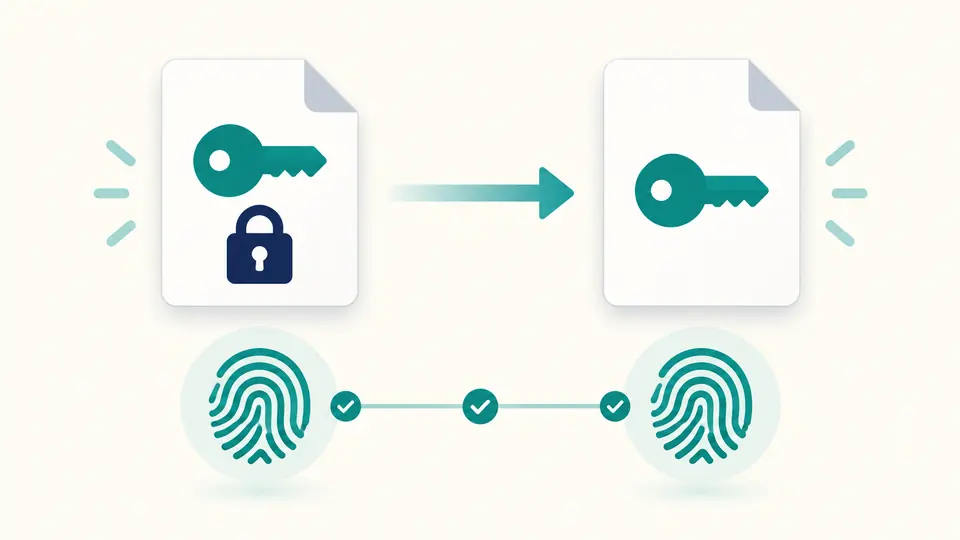
Отпечаток вычисляется по обязательным параметрам в установленном порядке. Для асимметричного ключа удаление закрытой части не меняет результат. Можно сопоставить две копии независимо от названия файла и дополнительных меток, которые не определяют сам ключ.

Из закрытого ключа извлекается открытый; под обеими записями показан одинаковый отпечаток.

Три проверки перед выгрузкой

01

Различайте отчёт и отдельный результат

Проверка JWKS анализирует обязательные поля и возможность импорта каждой записи. Ошибочная запись блокирует выгрузку отчёта. При этом можно выбрать другой корректный элемент и преобразовать только его, не меняя исходный набор.

02

Выберите открытую или закрытую часть

Преобразование JWK в PEM использует SPKI для открытой части и незашифрованный PKCS8 для закрытой. Для чувствительного ввода нужно отметить разрешение; редактирование текста его сбрасывает. Извлечение открытого ключа не перезаписывает источник.

03

Следите за актуальностью результата

Автоматический режим ждёт 350 мс после изменения. В ручном режиме доступны кнопка и Ctrl/Cmd+Enter. Изменение текста, операции или выбранного номера сразу отключает копирование и скачивание до завершения нового расчёта.

Параметры, контейнеры и отпечатки

Диагностика каждой записи

Отчёт показывает тип, кривую или размер RSA, заявленные kid, alg, use и key_ops, чувствительность и отдельные ошибки. Повторяющиеся kid вызывают предупреждение. Проверка JWT и автоматический выбор доверенного ключа не выполняются.

Преобразование PEM в JWK

PUBLIC KEY и незашифрованный PRIVATE KEY импортируются настоящей криптографической реализацией браузера. В результате остаются считанные параметры ключа. Внутренний алгоритм импорта не выдаётся за поле alg, якобы объявленное владельцем.

Явный список открытых полей

Открытый JWK включает математические параметры открытой части и существующие kid, alg, use. Закрытые поля, key_ops, ext и неизвестные расширения исключаются. Это предотвращает случайный перенос секрета, спрятанного во вложенном расширении, в публичную выгрузку.

Один воспроизводимый рецепт

Обязательные поля сортируются по именам, записываются компактным JSON и хешируются SHA-256. Результат кодируется Base64URL без заполнения. Для oct в расчёте участвует секрет k, однако сам секрет в отчёте не отображается.

Поддерживаемые форматы и ограничения

Размеры и кривые
RSA поддерживается от 2048 до 8192 бит. Для EC доступны P-256, P-384 и P-521. Ed25519 и X25519 требуют поддержки браузера. secp256k1, Ed448, X448 и многопростое RSA отклоняются без подмены типа ключа.
Один современный контейнер
PKCS1, SEC1, OpenSSH, сертификаты, зашифрованный PKCS8 и необёрнутый DER не принимаются. Вставляйте только один PEM-блок. Старый формат сначала преобразуйте доверенным локальным инструментом: переименование заголовка не меняет двоичную структуру внутри.
Метаданные не подтверждают доверие
PEM не сохраняет kid, alg и use, поэтому обратное преобразование их не восстанавливает. Успешный импорт и совпавший отпечаток не доказывают личность владельца, действительность сертификата или корректность подписи JWT. Политику алгоритмов задаёт приложение.
Ограничения набора и симметричных ключей
Допускается 100 000 символов и до 50 элементов JWKS. Нет загрузки URL и преобразования всего набора для публикации. Для oct доступны только проверка и отпечаток: симметричный секрет не имеет открытой части или вывода PEM.
Закрытая выгрузка остаётся секретом
Нужно разрешить чувствительный ввод и выбрать закрытый формат. Результат не шифруется. Согласованность частей поддерживаемых ключей проверяется, но инструмент не удостоверяет все математические свойства и не создаёт новую пару взамен исходной.

Вопросы о форматах ключей

Как преобразовать JWK в PEM?

Вставьте ключ или его набор и выберите нужный номер. Открытый PEM даст контейнер SPKI. Для закрытого PEM необходим полный закрытый ключ и разрешение на обработку чувствительных данных. Открытая часть не позволяет восстановить закрытую.

Как получить JWK из открытого PEM?

Вставьте один блок BEGIN PUBLIC KEY и выберите открытый JWK. Результат содержит параметры, экспортированные браузером. Идентификатор и назначение нужно задать по своей конфигурации, поскольку в исходном PEM этих сведений нет.

Можно вставить ответ JWKS целиком?

Да, если в массиве keys не более 50 элементов. Проверка проходит по всем записям, а преобразование и отдельная выдача отпечатка используют выбранный индекс. Одинаковые kid не объединяются и не определяют доверие автоматически.

Почему появляется ошибка PKCS1?

RSA PRIVATE KEY и RSA PUBLIC KEY обозначают контейнеры вне поддерживаемого набора. Сначала преобразуйте их локально в незашифрованный PKCS8 или SPKI. Замена одной строки BEGIN не превращает внутренние данные в другой формат.

Что означает показанный отпечаток?

Это SHA-256 обязательных параметров по RFC 7638. Дополнительные метаданные не участвуют в вычислении. Значение отличается от хеша всего PEM-файла или сертификата и не обязано совпадать с произвольным kid, назначенным провайдером.

Результат оказался неожиданным?

Открыть конвертер JWK

Загрузите открытый пример в конвертер JWK, проверьте обе записи и сравните представления выбранного ключа перед выгрузкой собственного результата.