01
Различайте автоматическое чтение и проверку
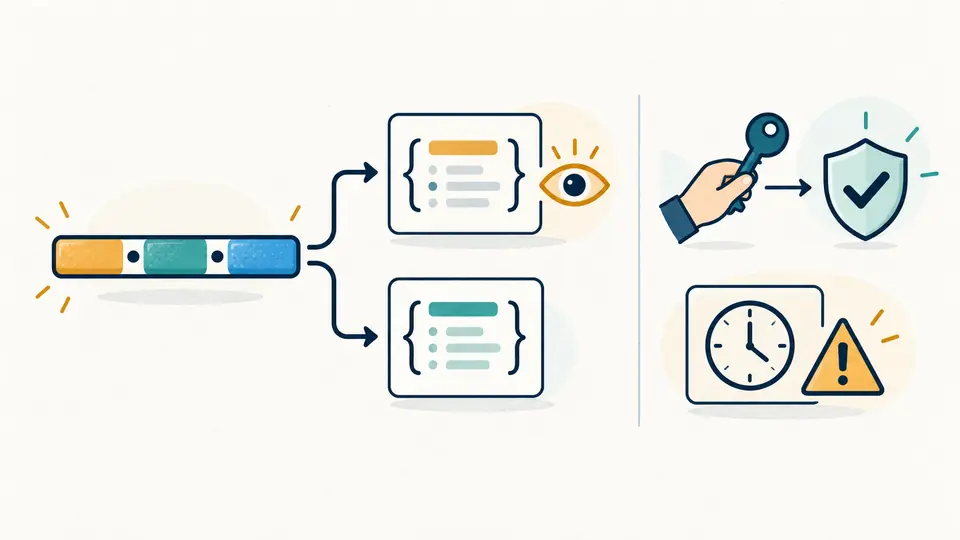
Декодирование запускается через 350 мс после изменений. Отключите автоматический режим для кнопки или Ctrl/Cmd+Enter. Проверка подписи и генерация тестов этим переключателем не запускаются.
Проверка открытым ключом
Сначала прочитайте токен, затем явно задайте алгоритм, ключ и ожидаемые значения.
Токен и ключи остаются в памяти страницы. Удалённые ключи не запрашиваются, ввод не сохраняется.
Не проверено: декодирование не подтверждает действительность токена.
Выберите ожидаемый алгоритм самостоятельно. Совпадение подписи не подтверждает личность издателя, права, статус отзыва или действительность токена в целом.
Один открытый JWK или SPKI PEM PUBLIC KEY. RS256 требует RSA 2048–8192 бит, ES256 — P-256. Закрытые ключи и удалённые JWKS не принимаются.
exp, nbf и iat проверяются отдельно от подписи. Будущий iat здесь отмечается как ошибка проверки. Отсутствующие даты остаются отсутствующими; пустые издатель и получатель не проверяются. UTC отображается до миллисекунд; исходная дробь остаётся в отчёте.
Пределы: токен 100 000 символов, ключ 20 000, тестовые поля 50 000. Только строгий base64url, UTF-8 и объекты JSON. Повторные имена и числа, меняющиеся при преобразовании, отклоняются.
Вставьте компактный JWT.
Декодер JWT помогает разобраться с отказом API: прочитайте заголовок и поля, сравните издателя, получателя и время. Так проще проверить, отправляет ли приложение ожидаемый токен. Начальный результат всегда содержит непроверенную подпись.
Декодирование JWT раскрывает данные base64url без ключа. Проверка подписи JWT требует отдельно выбранного открытого ключа. Срок действия токена — другая проверка: правильная подпись сама по себе не означает, что доступ разрешён.
Декодер JWT показывает подпись и время независимо. Просроченный токен может иметь правильную подпись, а правдоподобные поля могут быть подделаны. Разделение результатов помогает найти причину отказа приложения.
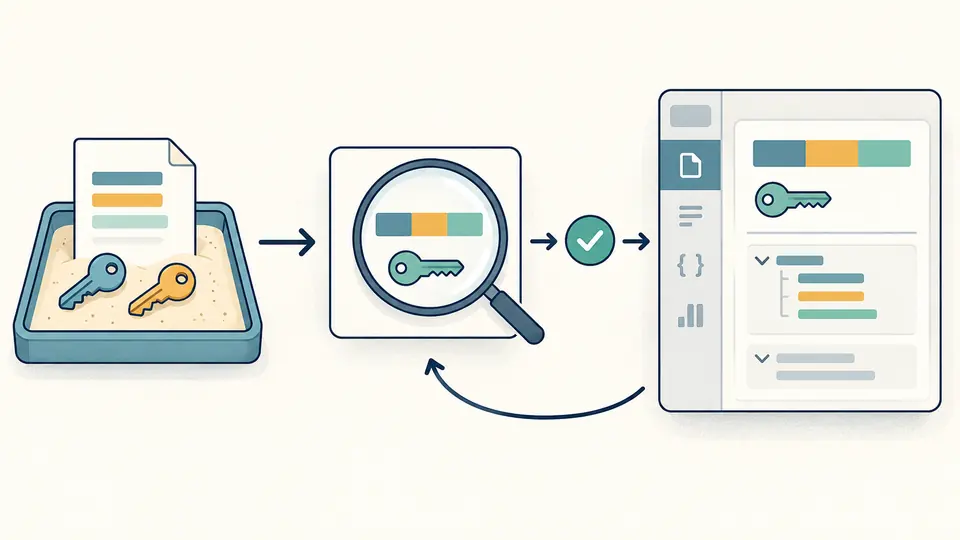
Тестовый генератор создаёт временную локальную пару ключей. Сначала появляются предпросмотр токена и открытого ключа. Применение заменяет ввод вместе; одна отмена восстанавливает прежние ввод и результат.
Декодирование запускается через 350 мс после изменений. Отключите автоматический режим для кнопки или Ctrl/Cmd+Enter. Проверка подписи и генерация тестов этим переключателем не запускаются.
Выберите RS256 или ES256 и вставьте открытый JWK либо SPKI PUBLIC KEY PEM. При необходимости задайте издателя и получателя. Ссылки заголовка не выбирают доверенный ключ.
Пустое поле времени использует текущее время каждого запуска. Unix-секунды позволяют повторить проверку на заданный момент. Кнопка текущего времени открывает предпросмотр; изменения блокируют экспорт старого результата.
JWT парсер показывает два объекта JSON и сведения о подписи. Заявленный алгоритм отличается от выбранного вами; kid и URL не становятся основанием доверия.
RS256 принимает RSA длиной 2048–8192 бит, ES256 — P-256. Несовпадение подписи отличается от неверного ключа, неподдерживаемого алгоритма и ошибки формата.
exp, nbf и iat сравниваются с опорным временем и допуском 0–86400 секунд. Будущий iat отмечается как не пройденный по политике этого инструмента. Отсутствующее время остаётся отсутствующим.
iss сравнивается точно. aud может быть строкой или массивом, содержащим ожидаемого получателя. При пустом ожидании проверка не выполняется. Совпадение подписи не предоставляет прав.
Нет. При первом чтении раскрываются только данные. Для проверки явно выберите RS256 или ES256 и укажите открытый ключ. Совпадение подписи не заменяет отдельные проверки времени, издателя и получателя.
Обычно nbf находится позже опорного времени с учётом допуска часов. Проверьте исходные Unix-секунды, часы устройства и выбранный момент проверки. Эта причина отказа не зависит от совпадения подписи.
Ввод обрабатывается только в памяти текущей страницы. Черновики не сохраняются, удалённые ключи не загружаются. Копирование или скачивание отчёта выполняется лишь по вашему действию.
Удалите Bearer и пробел после него вручную. Здесь нужен исходный токен из трёх сегментов; инструмент не извлекает его автоматически из заголовка Authorization, чтобы не менять входные данные незаметно.
В обычном подписанном JWT заголовок и поля лишь закодированы в base64url. Любой владелец токена может их прочитать. Подпись обеспечивает проверяемую целостность, но не скрывает содержимое.
Результат оказался неожиданным?
Декодер JWT позволяет задать ожидаемый алгоритм, известный открытый ключ и опорное время; экспортируйте отчёт только для текущего ввода.