01
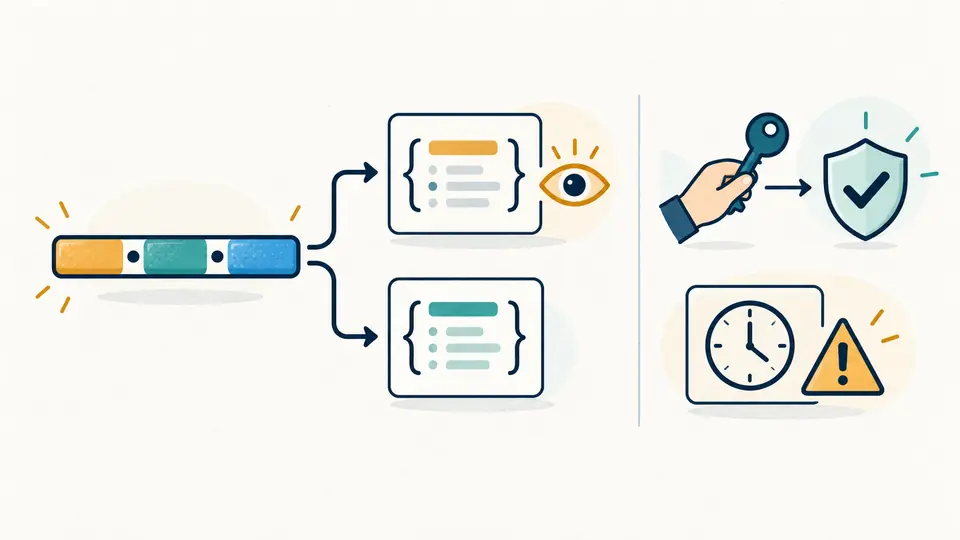
Distingue lectura automática y verificación
La decodificación espera 350 ms tras los cambios. Desactívala para usar Decodificar o Ctrl/Cmd+Enter. El interruptor nunca inicia la verificación de firma ni genera claves de prueba.
Inspección de claves públicas
Lee el contenido y luego decide qué algoritmo, clave y expectativas utilizar.
El token y las claves permanecen en la memoria de esta página. No se solicitan claves remotas ni se guardan entradas.
Sin verificar: decodificar no valida un token.
Elige tú el algoritmo esperado. Una firma coincidente no acredita identidad del emisor, permisos, revocación ni validez global.
Un JWK público o SPKI PEM PUBLIC KEY. RS256 requiere RSA de 2048–8192 bits; ES256, P-256. No se admiten claves privadas ni JWKS remotos.
exp, nbf e iat se comprueban aparte de la firma. Esta herramienta marca iat futuro como fallo. Los tiempos ausentes siguen ausentes; emisor y audiencia vacíos quedan sin comprobar. UTC se muestra en milisegundos; la fracción original queda en el informe.
Límites: token 100.000 caracteres; clave 20.000; claims de prueba 50.000. Solo base64url estricto, UTF-8 y objetos JSON. Se rechazan claves duplicadas y números alterados al convertir.
Pega un JWT compacto para empezar.
El Decodificador JWT ayuda a investigar peticiones rechazadas: muestra la cabecera, los claims, el emisor, la audiencia y las fechas. Así puedes comprobar si tu aplicación envía el token esperado. La firma inicial permanece sin verificar.
Decodificar un token JWT permite leer datos base64url sin una clave. Verificar la firma JWT requiere una clave pública seleccionada aparte; la expiración JWT es otra condición. Este analizador JWT mantiene las conclusiones separadas.
El Decodificador JWT puede mostrar una firma coincidente junto a una fecha caducada. Un token intacto puede ser demasiado antiguo y un JSON razonable puede estar falsificado. Ver cada resultado ayuda a localizar el motivo del rechazo.
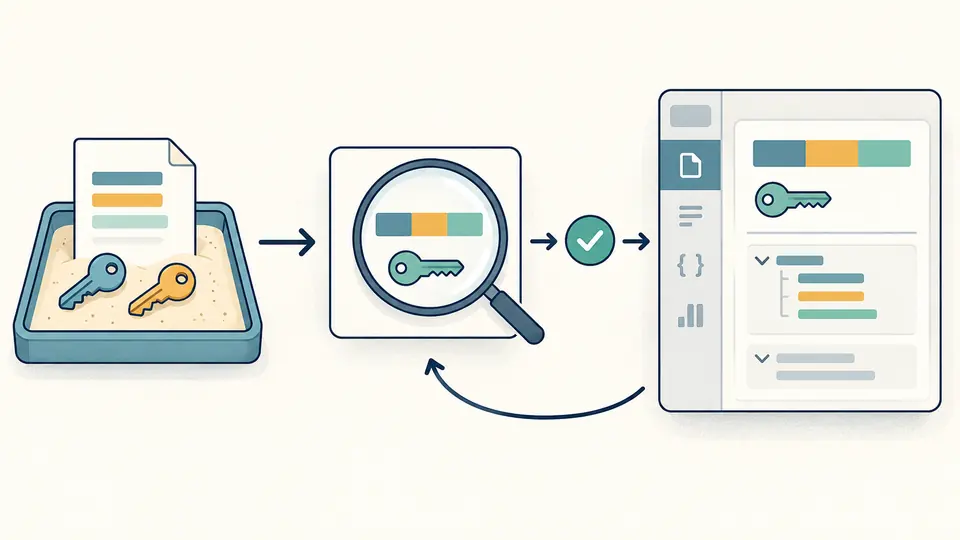
El generador de pruebas crea un par de claves temporal en el navegador. Primero muestra una vista previa del token y su clave pública. Aplicar sustituye ambas entradas; Deshacer recupera una vez la entrada y el resultado anteriores.
La decodificación espera 350 ms tras los cambios. Desactívala para usar Decodificar o Ctrl/Cmd+Enter. El interruptor nunca inicia la verificación de firma ni genera claves de prueba.
Elige RS256 o ES256 y pega un JWK público o SPKI PUBLIC KEY PEM. Añade el emisor o audiencia esperados cuando corresponda. Las referencias de la cabecera no seleccionan una clave fiable.
La referencia vacía toma la hora de cada ejecución. Un valor en segundos Unix permite repetir un instante. La acción de hora actual muestra una vista previa; modificar entradas bloquea la exportación del informe antiguo.
Se muestran los dos objetos JSON y la información de la firma. El algoritmo declarado se distingue del elegido por ti; kid y las URL no establecen confianza.
RS256 admite RSA de 2048–8192 bits y ES256, P-256. Se distingue una firma diferente de una clave incorrecta, un algoritmo no admitido o una entrada mal formada.
exp, nbf e iat se comparan con la referencia y una tolerancia de 0–86400 segundos. Esta herramienta marca iat futuro como fallo. Los tiempos ausentes no se convierten en comprobaciones aprobadas.
iss se compara exactamente. aud puede ser una cadena o un arreglo que contenga la audiencia esperada. Si no indicas una expectativa, queda sin comprobar. La firma no concede permisos.
No en la lectura inicial. Para comprobarla debes seleccionar expresamente RS256 o ES256 y aportar una clave pública. Una coincidencia confirma esa comparación, no la validez global ni los permisos del token.
Normalmente nbf está después de la hora de referencia, teniendo en cuenta la tolerancia. Revisa el número Unix, el reloj del dispositivo y la referencia configurada. Esta condición es independiente de la firma.
Las entradas se procesan en la memoria de esta página, sin almacenamiento de borradores ni descarga de claves remotas. El informe solo se copia o descarga cuando tú lo solicitas.
En un JWT firmado ordinario, la cabecera y el payload están codificados en base64url, no cifrados. Cualquiera que posea el token puede leerlos. Una firma no oculta los datos.
none indica que no hay firma. El contenido puede inspeccionarse si el segmento de firma está vacío, pero esta herramienta nunca lo marca como verificado. Que un token se lea bien no demuestra su autenticidad.
¿Un resultado inesperado?
Usa el Decodificador JWT con el algoritmo esperado, una clave pública conocida y una referencia temporal deliberada; exporta el informe de las entradas actuales.