Autenticación HTTP

Generador de Basic AuthComprueba los bytes de la cabecera

Genera o decodifica Basic, o revisa la sintaxis de un token Bearer existente.

Generador de Basic Auth

Credenciales de entrada

El usuario no admite dos puntos. Se conservan los de la contraseña y los espacios; un campo puede quedar vacío.

Resultado actual

Solo sintaxis: no se validan contraseña, token, firma ni permisos. Las descargas siempre ocultan las credenciales.

Procesamiento en esta página, sin peticiones de autenticación ni almacenamiento de credenciales.

Opciones

Elige la codificación del servidor. Latin-1 asigna bytes directamente, no es Windows-1252.

Opcional, solo al codificar con UTF-8. Cambia la copia de cálculo, no la entrada.

Introduce credenciales o carga un ejemplo.

El Generador de Basic Auth sirve para investigar un 401 cuando el usuario y la contraseña parecen correctos. Una letra acentuada con otra codificación o dos puntos en el usuario pueden cambiar lo que recibe el servidor.

Revisa la cabecera Authorization y después la configuración de la cuenta y sus permisos. Una cadena bien formada no demuestra que la contraseña sea correcta ni que un token siga vigente.

Por qué usar el Generador de Basic Auth

Elegir la codificación sin adivinar

El Generador de Basic Auth separa UTF-8 de la correspondencia directa de Latin-1. Si el servidor requiere NFC con UTF-8, actívalo solo para la copia de cálculo. La entrada conserva su forma original para poder compararla.

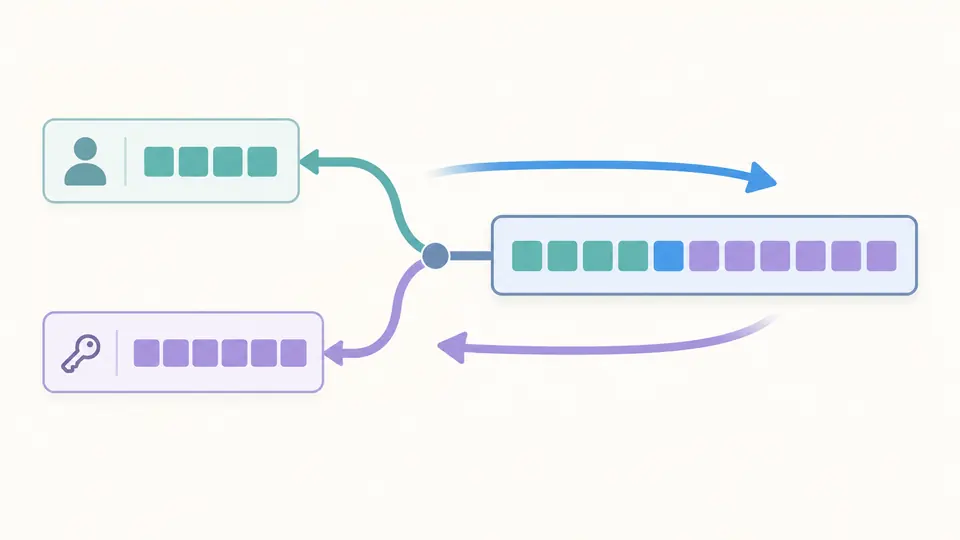
Dos campos de credenciales se unen en una secuencia de bytes y se separan de nuevo mediante una conversión reversible.

Compartir sin fragmentos del secreto

La autenticación HTTP Basic es reversible, y un token Bearer puede dar acceso por sí mismo. La copia oculta sustituye la credencial entera, sin dejar los primeros o últimos caracteres. La descarga siempre oculta los secretos, aunque estén visibles en pantalla.

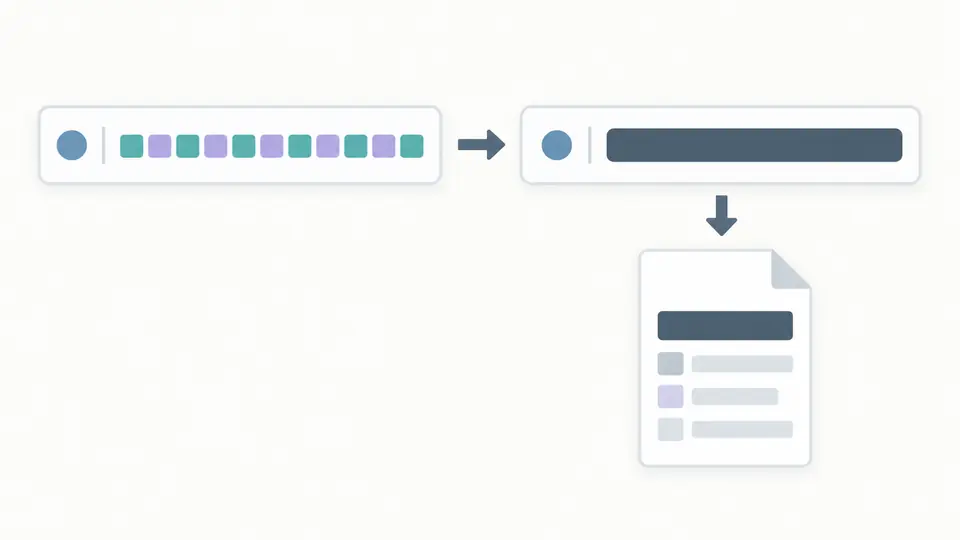
La estructura de una cabecera permanece mientras su credencial se cubre por completo antes de exportar un informe.

Decide el formato antes de copiar

01

Selecciona la operación adecuada

Para generar, escribe usuario y contraseña por separado. Para decodificar, pega el token Base64, el valor que empieza por Basic o toda la línea Authorization. Bearer admite las tres formas equivalentes sin interpretar el token como Base64.

02

Usa la codificación del servidor

UTF-8 es el valor inicial de esta herramienta. Cambia a Latin-1 solo si el servidor espera esos bytes. NFC es opcional y actúa al generar con UTF-8; nunca se normaliza el texto que se recupera al decodificar.

03

Espera el resultado actualizado

La conversión automática espera 350 ms tras la última edición. Si la desactivas, usa el botón o Ctrl/Cmd+Enter. Los cambios bloquean las exportaciones. Ejemplo y Vaciar requieren una vista previa; Deshacer restaura entrada, opciones y resultado.

Construcción e inspección de una sola cabecera

Conversión Basic en ambos sentidos

Se unen usuario, un signo de dos puntos y contraseña, se obtienen los bytes y se codifican en Base64 estándar con relleno. Al decodificar solo se divide por los primeros dos puntos, conservando los espacios y el resto de separadores de la contraseña. Puede quedar vacío un campo; ambos vacíos se consideran falta de entrada.

Bytes sin sustituciones silenciosas

UTF-8 inválido produce un error. Latin-1 asigna cada byte al punto Unicode con el mismo número: 0x80 corresponde a U+0080, sin la conversión de Windows-1252. Los caracteres que no caben en esa codificación se rechazan en lugar de cambiarlos.

Bearer como valor opaco

Se comprueba el alfabeto ASCII permitido y la posición de los signos igual finales, y se extraen el token y su longitud. Tres segmentos separados por puntos no prueban que exista un JWT válido. No se examinan firma, caducidad ni permisos.

Salidas para distintos usos

Activa la visualización de datos sensibles para leer las credenciales recuperadas. La copia completa contiene el secreto; la copia oculta lo sustituye entero. El JSON mantiene esquema, codificación y longitudes, sin usuario, contraseña ni bytes que permitan reconstruirlos.

Qué demuestra la revisión local

No cifra ni inicia sesión
Basic no es cifrado ni un hash de contraseña. Usa HTTPS para el transporte. Esta página no se conecta a una cuenta ni comprueba contraseñas; una conversión correcta no explica todas las causas de un 401.
No repara la entrada por su cuenta
Se rechazan dos puntos en el usuario y controles ASCII en ambos campos. Se conservan los espacios. NFC empieza desactivado y solo afecta a la copia de cálculo en UTF-8 cuando se elige expresamente; la entrada nunca se sobrescribe.
Base64 canónico obligatorio
Se exige alfabeto estándar, relleno correcto y bits sin usar a cero. No se reparan rellenos ausentes, símbolos Base64URL ni espacios internos. Un texto recuperado sin dos puntos no representa una pareja Basic.
Una línea y dos esquemas
Solo se admiten Basic y Bearer. Los nombres de campo y esquema no distinguen mayúsculas. Se rechazan saltos de línea, varias cabeceras y esquemas inesperados. No se realizan Digest, NTLM, intercambios OAuth, decodificación JWT ni verificaciones de firma.
Entrada limitada e informes ocultos
El límite conjunto de los campos activos es de 16.384 unidades de código UTF-16. Al superarlo se informa de un error, sin recortar. No hay importación de archivos o URL, lotes, generación de comandos ni descarga de credenciales originales.

Preguntas sobre el Generador de Basic Auth

¿Es seguro HTTP Basic Auth?

Basic no ofrece confidencialidad por sí mismo: Base64 es reversible. HTTPS protege el transporte y el servidor debe validar la cuenta y sus permisos. La sintaxis correcta no garantiza la seguridad de la contraseña.

¿Cómo uso la cabecera con curl?

curl admite una cabecera con la opción -H. La línea completa debe pasarse como un solo argumento con el escapado adecuado. Esta herramienta no genera comandos de shell; evita dejar secretos completos en historiales o registros compartidos.

¿Puedo decodificar una cabecera Authorization existente?

Sí. Selecciona Basic y Decodificar, y pega la línea completa, un valor Basic o el token Base64. Muestra los valores sensibles para leer usuario y contraseña. La codificación elegida debe coincidir con la de los bytes originales.

¿La herramienta transmite mis credenciales?

Los valores se procesan en esta página, sin peticiones de autenticación ni almacenamiento de credenciales. Copiar la cabecera completa es una exportación explícita. Los informes descargados siempre sustituyen los datos sensibles.

¿Se admiten caracteres especiales en usuario y contraseña?

UTF-8 admite Unicode; Latin-1 llega hasta U+00FF. El servidor tiene que interpretar los mismos bytes. No se permiten dos puntos en el usuario ni controles ASCII en los campos; la contraseña sí puede contener dos puntos.

¿Hay un problema de codificación o análisis?

Revisa tu próxima cabecera

Usa el Generador de Basic Auth con un par de prueba conocido, confirma la codificación y elige entre copiar la cabecera completa o compartir la versión oculta.