01
按手里的数据选择入口
Basic 编码使用独立的用户名和密码字段。解码可接收裸 Base64、Basic 加 token,或完整的 Authorization 头。Bearer 接受对应的三种输入,但不会把令牌当成 Base64 去解码。
HTTP 身份认证
生成或解码 Basic 凭据,或检查已有 Bearer 令牌的语法。
用户名不能含冒号;密码中的冒号和空格保留,允许单个字段为空。
仅检查语法,不验证密码、令牌、签名或权限;下载始终脱敏。
数据在当前页面处理,不发起认证请求,也不保存凭据。
按服务器要求选择编码。Latin-1 使用直接字节映射,不是 Windows-1252。
仅可选用于 UTF-8 编码;只改变计算副本,不改原输入。
输入凭据或载入示例。
Basic Auth 生成器适合排查“账号密码看起来没错,请求却返回 401”的情况。一个中文字符用了不同的字节编码、复制时漏了填充,或用户名里多了冒号,都可能让服务器收到另一组凭据。
先确认 Authorization 请求头究竟包含什么,再检查服务器的账户、权限和认证配置。本页成功生成结果只代表本地格式通过,不能证明登录成功,也不会尝试调用你的接口。
Basic Auth 生成器把 UTF-8 与 Latin-1 分开处理,不会在解码失败后自动换一种编码。遇到要求 NFC 的 UTF-8 挑战时,可以显式规范化计算副本;原输入仍保留,便于对照差异。
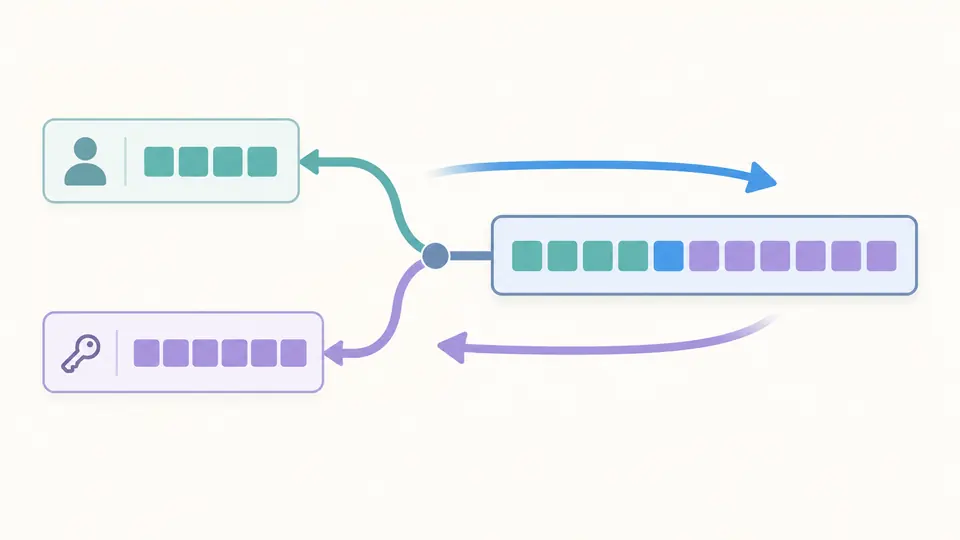
Base64 解码可以还原 Basic 认证中的密码,而 Bearer 令牌本身也可能授予访问权。脱敏复制会替换整个凭据,不保留首尾字符;下载的报告始终脱敏,不受页面显隐开关影响。
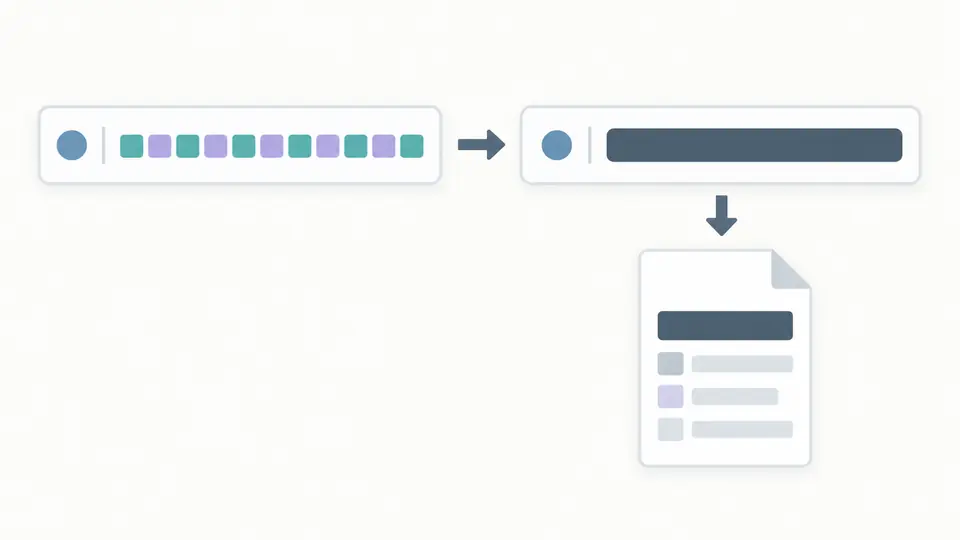
Basic 编码使用独立的用户名和密码字段。解码可接收裸 Base64、Basic 加 token,或完整的 Authorization 头。Bearer 接受对应的三种输入,但不会把令牌当成 Base64 去解码。
默认 UTF-8 只是本工具的初始值。旧系统若要求 Latin-1,请明确切换;超过 U+00FF 的字符会报错。NFC 仅对 UTF-8 编码生效,需要时手动开启,解码不会替你规范化文本。
自动模式在停止输入 350 ms 后运行;关闭后可点主按钮或按 Ctrl/Cmd+Enter。输入变化立即禁用导出。示例和清空先预览再应用,撤销会连同原输入、选项及结果一起恢复。
用户名、一个冒号和密码先按选定方式变成字节,再进行标准带填充的 Base64 编码。解码只按第一个冒号拆分,密码中的后续冒号及两侧空格都保留;允许单个字段为空,两个字段都空则视为尚未输入。
UTF-8 解码遇到非法字节直接报错。Latin-1 将每个字节映射到相同编号的 Unicode 码点,例如 0x80 对应 U+0080,不借用浏览器的 Windows-1252 别名,也不把无法表示的字符替换成问号。
提取 Bearer token,检查允许的 ASCII 字符与末尾等号,再组装规范形式的头。长度可以查看,但含有两个句点并不意味着它就是有效 JWT,也不会触发载荷解码、签名验证或权限判断。
打开敏感值显示可以查看用户名和密码。完整头复制是显式的凭据导出;脱敏头复制适合讨论结构。JSON 报告保留方案、编码、长度与规范化信息,同时替换所有凭据字段,不输出可还原的字节。
Basic 本身不提供保密性,任何拿到完整头的人都可以解码凭据。通过 HTTPS 传输,并由服务器实施访问控制;编码完成不代表账号、密码或传输方式安全。
先确认选择的方案和操作,再检查是否少了 Base64 填充、有多余空格或换行。解码出的内容必须含冒号;若提示 UTF-8 错误,请核实服务端是否使用 Latin-1,不要直接假定是哪种编码。
不会。只有第一个冒号用于分开用户名与密码,之后的冒号全部归入密码。编码时应把整段密码填进密码框,避免误把它拼进用户名。
不能。用户名中的冒号会被协议理解为密码的起点,所以编码入口会明确报错。密码则可以含冒号,两者的限制不同。
实际系统应通过 HTTPS 传输并在服务端采用合适的凭据管理方式,不应把可逆的 Base64 当成密码存储保护。本页不提供凭据保存,分享排错材料时可选择完整替换凭据的脱敏头或报告。
发现编码或解析问题?