01
가지고 있는 값에 맞는 작업 선택
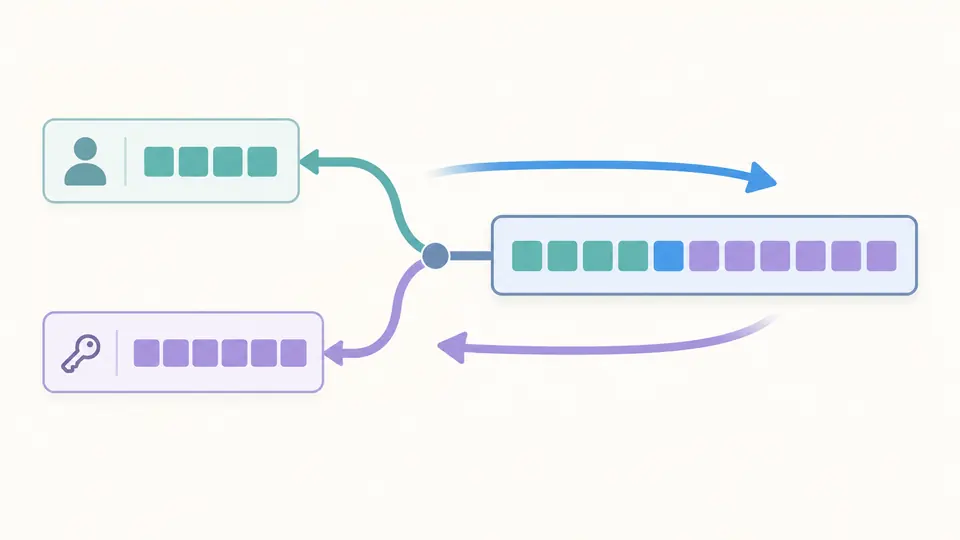
생성은 아이디와 비밀번호를 각각 받습니다. 헤더 디코딩은 Base64 토큰만, Basic과 토큰, 전체 Authorization 헤더를 받습니다. Bearer도 세 형식을 받지만 Base64 디코딩을 시도하지 않습니다.
HTTP 인증
Basic 생성과 디코딩, 발급받은 Bearer 토큰의 구문 검사를 한곳에서 진행하세요.
아이디에는 콜론을 넣을 수 없습니다. 비밀번호의 콜론과 공백은 유지하며 한 칸은 비워도 됩니다.
구문만 확인하며 비밀번호, 토큰, 서명이나 권한은 검증하지 않습니다. 다운로드는 항상 마스킹합니다.
현재 페이지에서 처리하며 인증 요청을 보내거나 자격 증명을 저장하지 않습니다.
서버의 인코딩을 선택하세요. Latin-1은 바이트를 직접 매핑하며 Windows-1252가 아닙니다.
UTF-8 생성에서만 선택할 수 있습니다. 계산용 사본에만 적용합니다.
자격 증명을 입력하거나 예시를 불러오세요.
Basic 인증 생성기는 한글 아이디를 넣었을 때만 인증이 실패하거나, 복사한 헤더가 원래 비밀번호와 같은지 확인할 때 유용합니다. 문자 인코딩이나 구분자 하나가 달라져도 서버에 전달되는 값은 달라집니다.
구문 검사를 통과했다는 결과는 로그인 성공을 뜻하지 않습니다. 계정 상태, 토큰 만료와 권한은 서버가 판단하므로 먼저 헤더의 실제 내용을 점검하고 서버 설정을 확인하세요.
Basic 인증 생성기는 UTF-8을 기본으로 사용하며 Latin-1을 자동으로 추측하지 않습니다. UTF-8 요청에 NFC가 필요할 때만 켜면 계산용 사본을 정규화합니다. 직접 입력한 문자열은 그대로 남아 차이를 비교할 수 있습니다.
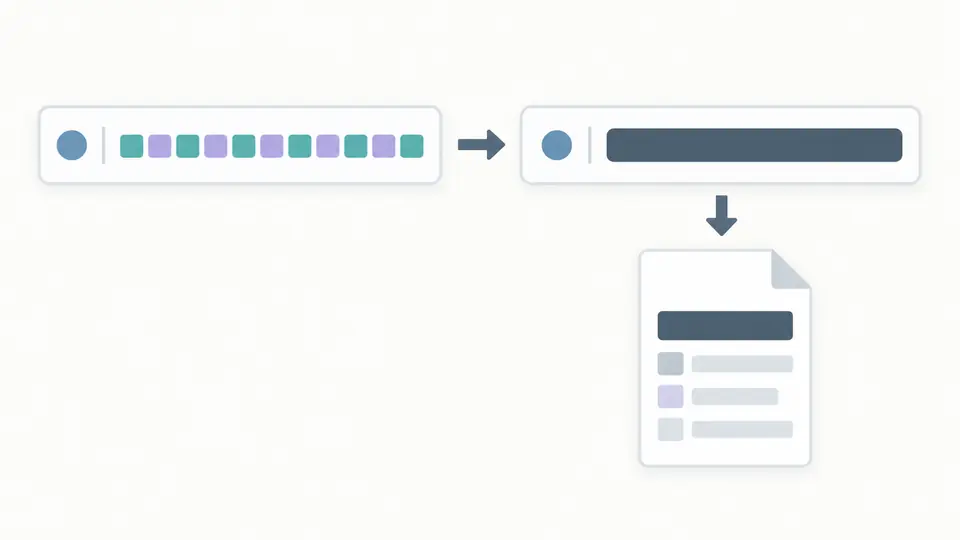
Basic 값은 Base64로 되돌릴 수 있고 Bearer 값 자체가 접근에 쓰일 수 있습니다. 공유용 복사는 자격 증명 전체를 가리므로 짧은 토큰의 앞뒤 글자도 노출하지 않습니다. 다운로드는 표시 설정과 관계없이 마스킹합니다.
생성은 아이디와 비밀번호를 각각 받습니다. 헤더 디코딩은 Base64 토큰만, Basic과 토큰, 전체 Authorization 헤더를 받습니다. Bearer도 세 형식을 받지만 Base64 디코딩을 시도하지 않습니다.
한글에는 보통 UTF-8을 사용하지만 서버 설정을 먼저 확인하세요. Latin-1은 U+00FF까지의 문자만 표현합니다. NFC는 UTF-8 생성에서만 선택할 수 있으며 디코딩된 원문은 정규화하지 않습니다.
자동 실행은 마지막 편집으로부터 350ms 뒤에 작동합니다. 끄면 버튼이나 Ctrl/Cmd+Enter로 실행합니다. 예시와 지우기는 미리보기 후 적용하며, 실행 취소로 입력과 결과를 함께 복구할 수 있습니다.
아이디와 비밀번호 사이에 콜론 하나를 넣고 선택한 바이트 인코딩과 표준 Base64 인코딩을 적용합니다. 복원할 때는 첫 콜론만 구분자로 사용해 비밀번호 안의 콜론과 공백을 보존합니다. 한 칸만 비워도 되지만 둘 다 비면 미입력으로 처리합니다.
잘못된 UTF-8 바이트는 오류로 알립니다. Latin-1은 각 바이트를 같은 번호의 Unicode 문자로 옮기며 Windows-1252와 다릅니다. 예를 들어 0x80은 U+0080입니다. 표현할 수 없는 문자를 물음표로 바꾸지 않습니다.
발급된 토큰에서 허용되는 ASCII 문자와 끝의 등호 위치를 검사하고 길이를 표시합니다. 점으로 나뉜 세 부분이 있어도 유효한 JWT라고 판단하지 않습니다. 토큰 내용, 서명, 만료 시간과 권한은 검사하지 않습니다.
민감한 값 표시를 켜면 복원된 아이디와 비밀번호를 볼 수 있습니다. 전체 헤더 복사는 명시적인 자격 증명 내보내기입니다. 공유용 헤더와 JSON에서는 모든 자격 증명을 가리고 방식, 인코딩, 길이만 진단 정보로 남깁니다.
Basic 자체는 기밀성을 제공하지 않습니다. Base64는 누구나 되돌릴 수 있으므로 HTTPS로 전송하고 서버에서 접근 제어를 해야 합니다. 형식이 맞는다고 비밀번호까지 안전한 것은 아닙니다.
도구는 입력을 서버로 보내거나 브라우저 저장소에 기록하지 않습니다. 사용자가 누르는 전체 헤더 복사는 별도의 내보내기 동작이며 다운로드는 항상 자격 증명을 가립니다.
UTF-8은 한글을 표현할 수 있습니다. 서버도 같은 인코딩을 기대해야 합니다. Latin-1은 U+00FF까지로 제한되고, 아이디의 콜론이나 ASCII 제어 문자는 인코딩과 관계없이 허용되지 않습니다.
네. 비밀번호의 콜론은 유지하며 첫 구분 콜론 뒤의 모든 텍스트를 비밀번호로 봅니다. 아이디에는 콜론을 넣을 수 없습니다. 두 입력란을 구분해 사용하세요.
Basic과 디코딩을 선택하면 됩니다. 전체 Authorization 헤더, Basic 값 또는 Base64 토큰을 넣은 뒤 민감한 값 표시를 켜서 복원된 내용을 확인하세요. 바이트 인코딩이 맞지 않으면 오류를 보고 선택을 바꿉니다.
인코딩이나 해석에 문제가 있나요?
Basic 인증 생성기에 알고 있는 테스트 값을 넣어 문자 인코딩을 확인한 뒤, 실제 클라이언트용 전체 복사와 공유용 마스킹 복사 중 필요한 것을 선택하세요.